



MongoDB атаковали хакеры-вымогатели, насчитывается 26 000 новых жертв

MongoDB атаковали хакеры-вымогатели, насчитывается 26 000 новых жертв

MongoDB атаковали хакеры-вымогатели, насчитывается 26 000 новых жертв

Атаки вымогателя на базы данных MongoDB на прошлой неделе достигли пика, когда злоумышленникам удалось захватить более 26 000 серверов. Эти атаки, обнаруженные исследователями Диланом Кацем (Dylan Katz) и Виктором Геверсом (Victor Gevers), являются продолжением так называемого Апокалипсиса MongoDB, который начался в конце декабря 2016 года и продолжался в первые месяцы 2017 года.

В процессе этих атак киберпреступные группы сканировали сеть в поиске баз данных MongoDB, открытых для внешних подключений. Затем они уничтожили их содержимое и заменили его требованием выкупа.

Большинство из этих открытых баз данных принадлежали тестовым системам, но некоторые из них содержали данные о производстве. Также интересен тот факт, что некоторые компании выплачивали выкуп, а позже узнавали, что были обмануты, а у нападавших никогда не было их данных.

По словам экспертов, отслеживающих атаки и записывающих свои данные в таблицу Google Docs, в общей сложности хакеры разрушили более 45 000 баз данных, эта цифра может быть даже больше. Помимо MongoDB атаке подверглись также такие серверные технологии, как ElasticSearch, Hadoop, CouchDB, Cassandra и MySQL.

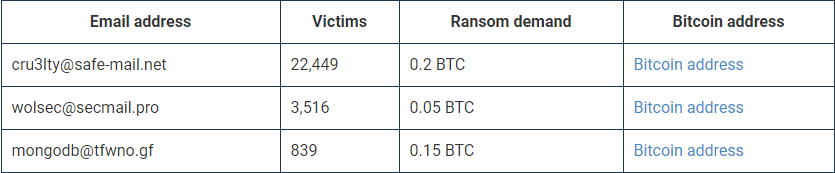
Три отдельные группы хакеров, принимающих участие в атаках, можно дифференцировать по адресам электронной почты, который они использовали в примечаниях о выкупе. На изображении ниже приведены данные по количеству жертв и сумме выкупа по каждой группе киберпреступников:

Эксперты также призывают обеспечить безопасность своих баз данных, так как наблюдались случаи, когда пользователи восстанавливали свои базы из бэкапов, но были успешно атакованы повторно.

«Нам потребуется выяснить подробности, чтобы получить полную картину. Что именно было не так с этими базами данных – неверные настройки безопасности, устаревшая версия или уязвимость» - говорит Геверс.

Геверс также уточнил, что ему потребуется пригласить некоторых внешних экспертов, чтобы они помогли ему проанализировать эти масштабные атаки.

Подпишитесь на новости

Минцифры готовит единые правила включения сайтов в белый список

Попасть в «белый список» сайтов, доступных при ограничениях интернета, должно стать проще и понятнее. Минцифры начало готовить единые правила отбора ресурсов: бизнес жалуется на непрозрачность процедуры, а у ФСБ России появились претензии к тому, как формируются перечни.

Как сообщает РБК, именно эти жалобы стали поводом для разработки регламента. Пока правила готовят, утверждённого порядка ещё нет.

По данным издания, ФСБ недовольна тем, что операторы самостоятельно добавляют в списки своих партнёров. В результате доступ могут получать запрещённые ресурсы и VPN-сервисы. Получается, механизм исключений сам нуждается в наведении порядка.

Минцифры подтвердило работу над техническим совершенствованием системы. Среди ключевых задач — бесперебойная работа «Госуслуг» и банковских сервисов.

Сейчас «белый список» представляет собой административный перечень, который формируют по обращениям органов власти. Отдельного закона для него нет, а обязательным условием включения остаётся размещение серверов в России.

Для бизнеса проблема вполне денежная: пока заявку согласовывают, сервис может оставаться недоступным пользователям во время ограничений. По оценкам экспертов, ожидание способно растянуться на месяцы.

Единые критерии должны сделать отбор прозрачнее и дать компаниям равные условия. Но главный вопрос пока открыт: появится ли у бизнеса понятный маршрут с конкретными требованиями и сроками.

RSS: Новости на портале Anti-Malware.ru