



Хакерам удалось расшифровать 320 миллионов захэшированных паролей

Хакерам удалось расшифровать 320 миллионов захэшированных паролей

Хакерам удалось расшифровать 320 миллионов захэшированных паролей

Группа хакеров CynoSure Prime смогла расшифровать огромное количество хэшированных данных. Если быть точными, киберпреступникам удалось расшифровать 320 миллионов хэшей, опубликованных австралийским исследователем Троем Хантом (Troy Hunt).

Напомним, что два года назад CynoSure Prime осуществили похожую операцию, тогда были слиты 11 миллионов паролей Ashley Madison, однако это просто цветочки в сравнении с нынешним масштабом.

Опубликованная Хантом база данных хэшей включала в себя различные утекшие ранее данные. Таким образом в общей сложности насчитывалось 15 алгоритмов хэширования, большинство из них использовало SHA-1.

Но проблема заключается в слабости SHA-1, использовав инструмент MDXfind, хакеры смогли определить, какие алгоритмы использовались и их общее количество.

Хант признал наличие ошибки, так как изначально опубликовывал лишь хэши паролей в исследовательских целях, однако оказалось, что просочились также и имена. Также эксперт отметил, что данные хранятся в двух файлах, которые может найти любой пользователь, потратив две минуты.

Данный инцидент показывает, что когда речь идет о расшифровке хэшей, то для этого подойдут доступные инструменты - запуск MDXfind и Hashcat на четырехъядерном процессоре Intel Core i7-6700K с четырьмя графическими процессорами GeForce GTX 1080 и 64 ГБ памяти может легко справиться с этим.

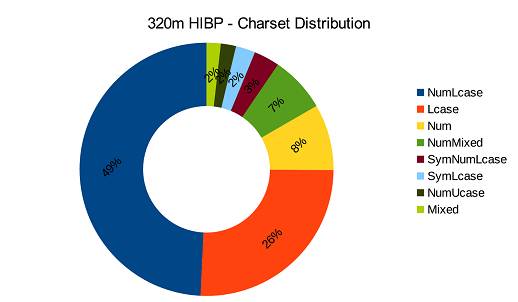
Данные на картинке ниже отображают, какие типы паролей используются чаще всего.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru