



Хакерам удалось расшифровать 320 миллионов захэшированных паролей

Хакерам удалось расшифровать 320 миллионов захэшированных паролей

Хакерам удалось расшифровать 320 миллионов захэшированных паролей

Группа хакеров CynoSure Prime смогла расшифровать огромное количество хэшированных данных. Если быть точными, киберпреступникам удалось расшифровать 320 миллионов хэшей, опубликованных австралийским исследователем Троем Хантом (Troy Hunt).

Напомним, что два года назад CynoSure Prime осуществили похожую операцию, тогда были слиты 11 миллионов паролей Ashley Madison, однако это просто цветочки в сравнении с нынешним масштабом.

Опубликованная Хантом база данных хэшей включала в себя различные утекшие ранее данные. Таким образом в общей сложности насчитывалось 15 алгоритмов хэширования, большинство из них использовало SHA-1.

Но проблема заключается в слабости SHA-1, использовав инструмент MDXfind, хакеры смогли определить, какие алгоритмы использовались и их общее количество.

Хант признал наличие ошибки, так как изначально опубликовывал лишь хэши паролей в исследовательских целях, однако оказалось, что просочились также и имена. Также эксперт отметил, что данные хранятся в двух файлах, которые может найти любой пользователь, потратив две минуты.

Данный инцидент показывает, что когда речь идет о расшифровке хэшей, то для этого подойдут доступные инструменты - запуск MDXfind и Hashcat на четырехъядерном процессоре Intel Core i7-6700K с четырьмя графическими процессорами GeForce GTX 1080 и 64 ГБ памяти может легко справиться с этим.

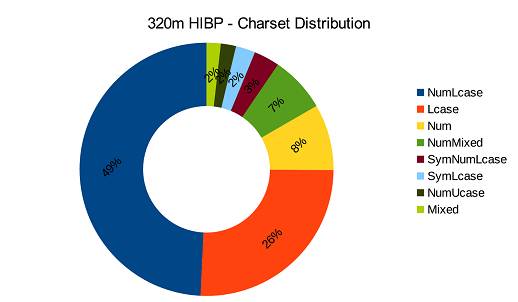
Данные на картинке ниже отображают, какие типы паролей используются чаще всего.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru