



Полиция получила контроль над доменом мошеннического онлайн-магазина

Полиция получила контроль над доменом мошеннического онлайн-магазина

Полиция получила контроль над доменом мошеннического онлайн-магазина

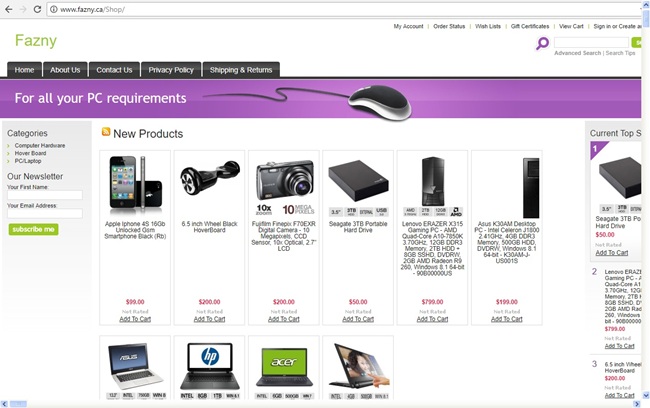
Канадская полиция захватила домен Fazny.ca, принадлежащий интернет-магазину электроники, который украл данные платежных карт пользователей и использовал их для совершения мошеннических покупок.

Согласно заявлению полиции, следственный отдел по борьбе с киберпреступностью начал изучать веб-сайт после того, как пользователь пожаловался на мошеннические покупки, появившиеся в его банковских выписках в мае этого года.

Сначала, как отметил пострадавший пользователь, стали возникать неоднократные ошибки при попытке купить продукты через магазин Fazny.ca, утверждалось, что платеж не может быть обработан. Вскоре после этого в его финансовой отчетности появилось несколько подозрительных покупок.

Полиция утверждает, что после тщательного расследования детективы «определили, что информация заявителя была украдена на fazny.ca».

Благодаря наличию судебного распоряжения полиции удалось захватить домен fazny.ca, чтобы уберечь других пользователей от подобных неприятностей.

Также утверждается, что сайт использовал рекламу Facebook, чтобы привлечь пользователей в свой магазин. Полиция говорит, что сайт был поддельным, а мошенники использовали украденные с легитимных сайтов изображения компьютерных аксессуаров.

На данном этапе расследование все еще продолжается, власти говорят, что они пытаются определить количество затронутых пользователей. Полиция также просит пользователей подать жалобы, если они были на сайте и видели подозрительные транзакции на своих карточках.

«Получение контроля над доменом служит двум целям: выявить количество жертв и предотвратить дальнейшее мошенничество. Мы также полагаем, что и другие пользователи стали жертвами этого сайта, поэтому призываем их сообщить нам об инциденте» - сказал Фил Хокинс (Phil Hawkins) из отдела расследования киберпреступлений.

Отметим, что пока полиции не удалось получить контроль над сервером злоумышленников.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru