



Вымогатель Defray атакует сферы здравоохранения и образования

Вымогатель Defray атакует сферы здравоохранения и образования

Вымогатель Defray атакует сферы здравоохранения и образования

Исследователям из Proofpoint удалось обнаружить новый вымогатель – Defray. Этот вредонос используется в таргетированных атаках на организации образования и здравоохранения. Свое имя вымогатель получил из-за имени командного центра (C&C).

Командный центр Defray находится по адресу defrayable-listings[.]000webhostapp[.]com, этот вымогатель распространяется через вложения в виде документов Microsoft Word в электронной почте. Эксперты выделили две целевые атаки - 15 и 22 августа, обе были предназначены для конкретных организаций.

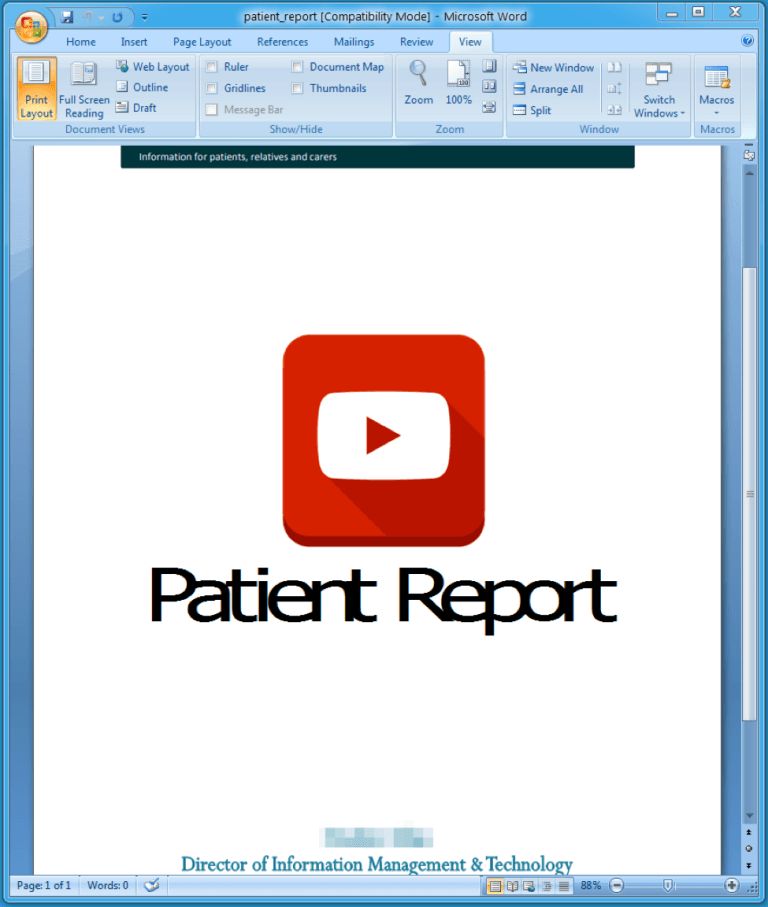
Атака, зафиксированная 22 августа, была направлена главным образом на здравоохранение и образование, вредоносные документы Microsoft Word в этой рассылке содержали встроенный исполняемый файл (OLE-объект). Также в документах находился логотип британской больницы в правом верхнем углу, подразумевалось, что письмо пришло от директора по управлению информацией и технологией этой больницы.

Проходившая же 15 августа атака была направлена на сферу производства и технологий, злоумышленники использовали письмо с темой «Заказ» и документ Microsoft Word, содержащий встроенный исполняемый файл (также OLE-объект). Эти письма приходили от якобы британского аквариума.

Киберпреступники требуют 5 000 долларов, но исследователи отметили, что пострадавшему пользователю предоставляются несколько адресов электронной почты, предположительно, принадлежащих злоумышленнику Игорю Глушкову, чтобы жертва смогла вести переговоры о меньшей сумме выкупа.

Defray шифрует множество типов файлов, при этом, не добавляя к ним расширения. После завершения процесса шифрования этот вымогатель может отключить восстановление при запуске и удалить копии теневого копирования. В Windows 7 он контролирует и завершает запущенные процессы с помощью графического интерфейса, например, диспетчер задач и браузеры.

«Defray сложно назвать масштабным вымогателем, он распространяется маленькими порциями, атакуя определенные сферы. Он не продается как услуга, и, судя по всему, принадлежит только одной группе киберпреступников» - отмечает Proofpoint.

Подпишитесь на новости

Власти предложили регистрировать адреса установки умных устройств с симками

Умным счётчикам, сигнализациям и камерам с мобильной связью готовят более строгий учёт. Власти предлагают вносить в ЕСИА номера их сим-карт, адреса владельцев или места установки, а также сведения для идентификации оборудования. Техническая сим-карта должна работать там, где заявлено, а не внезапно превращаться в инструмент мошеннического обзвона.

Меры предусмотрены законопроектом «Антифрод 3.0». Как пояснили Минцифры «Известиям», речь идёт об устройствах межмашинного взаимодействия — M2M, подключённых к мобильным сетям и используемых юрлицами и ИП.

Среди них, например, счётчики, платёжные терминалы и другое оборудование. Операторы должны будут проверять достоверность сведений, а точный состав данных и порядок регистрации определит правительство.

Логика ведомства понятна: номера, оформленные для оборудования, не должны использоваться для незаконных рассылок и звонков. Для актуализации сведений планируют предусмотреть переходный период.

Но на практике начинается квест. По словам представителя Т2 Дарьи Колесниковой, производители часто оформляют встроенные сим-карты на себя. Когда гаджет продают человеку, компания ещё не знает, где он будет установлен.

Бизнесу с тысячами датчиков и терминалов придётся организовать массовый учёт. А сама запись в ЕСИА, как отмечает эксперт НТИ Андрей Приемыхов, мошеннический звонок не остановит и гаджет от взлома не защитит: регистрационные данные нужно сопоставлять с реальным использованием номера.

Пока это законопроект. Массовой регистрации всех домашних гаджетов он не предусматривает, ключевой вопрос здесь в корпоративных сим-картах и оборудовании с мобильной связью.

RSS: Новости на портале Anti-Malware.ru