



Троян-майнер CoinMiner заражает компьютеры через уязвимость EternalBlue

Троян-майнер CoinMiner заражает компьютеры через уязвимость EternalBlue

Троян-майнер CoinMiner заражает компьютеры через уязвимость EternalBlue

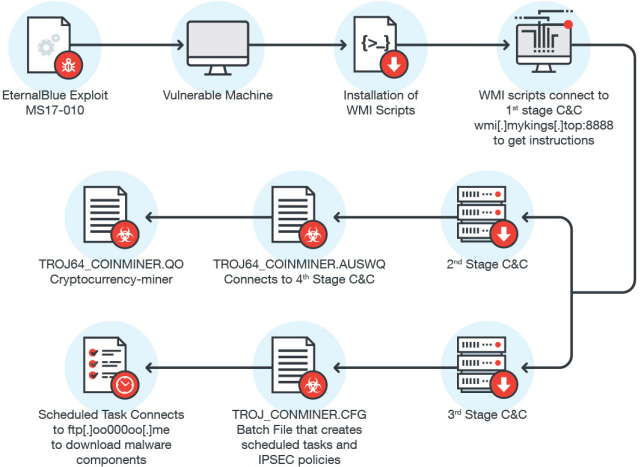
Специалисты компании Trend Micro предупредили о появлении нового трояна-майнера CoinMiner, который атакует компьютеры, работающие под управлением Windows. Исследователи пишут, что распространение малвари трудно остановить или замедлить, так как для этих целей вредонос использует украденный у АНБ эксплоит EternalBlue.

Его также применяли WannaCry и NotPetya, и инструментарий WMI (Windows Management Instrumentation), как некогда делал нашумевший вредонос Stuxnet. Более того, за счет использования скриптов WMI вредонос не оставляет почти никаких следов в системе и работает в памяти устройства.


Схема работы CoinMiner

Для защиты от CoinMiner и других угроз, полагающихся в работе на EternalBlue, специалисты в очередной раз рекомендуют установить обновление безопасности MS17-010, выпущенное Microsoft еще весной текущего года, или хотя бы отказаться от использования протокола SMBv1, отключив его. Также аналитики советуют отключить и WMI, если он не нужен в работе, или хотя бы ограничить доступ, пишет xakep.ru. 


Напомню, что CoinMiner – не единственная малварь, вооружившаяся эксплоитом спецслужб. После атак WannaCry инструмент обрел немалую популярность, был включен в состав Metasploit, и его взяли на вооружение разработчики криптовалютного майнера Adylkuzz, червя EternalRocks, шифровальщика Uiwix, трояна Nitol (он же Backdoor.Nitol), малвари Gh0st RAT и так далее.

Напомню, что изначально эксплоит был опубликован в сети хакерской группировкой The Shadow Brokers в апреле текущего года. Хакеры заявляют, что похитили этот и многие другие инструменты у Equation Group – группировки, за которой, по утверждениям многих специалистов, стоят «правительственные хакеры» из АНБ.


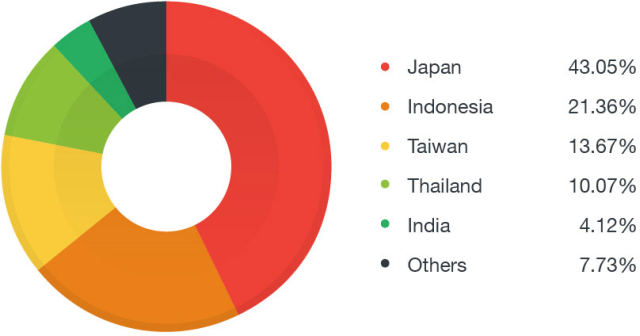
Пострадавшие от CoinMiner пользователи по странам:

Подпишитесь на новости

В Госдуме предложили отмечать участие ИИ в медицинских заключениях

Нейросеть помогла разобрать снимок или результаты обследования? Пациент должен об этом знать. Депутат Госдумы Борис Чернышов предложил обязать медорганизации сообщать об использовании ИИ при анализе медицинских данных. Обращение направлено главе Минздрава Михаилу Мурашко.

Как сообщает ТАСС, если алгоритм участвовал в анализе медицинских изображений, результатов исследований или других данных для диагностики, в бумажном либо электронном документе должна появиться соответствующая отметка.

В ней предлагается указывать, что при анализе применялся искусственный интеллект, а итоговое медицинское заключение принял медицинский работник. Так пациент сможет увидеть, где врачу помогала нейросеть.

При этом собирать отдельное согласие на каждое применение ИИ Чернышов не предлагает. По его мнению, уведомление должно давать человеку информацию и обходиться без дополнительной бюрократии для клиник.

Депутат считает, что внедрение ИИ в здравоохранение нужно поддерживать: такие системы помогают анализировать большие объёмы данных и выявлять патологии. Но пациент вправе понимать, как получен результат его обследования.

Однако стоит учитывать, что пока это просто обращение к министру. Новую обязанность для медорганизаций ещё не установили.

RSS: Новости на портале Anti-Malware.ru