



Zerodium заплатит $500 000 за эксплойты для мобильных мессенджеров

Zerodium заплатит $500 000 за эксплойты для мобильных мессенджеров

Zerodium заплатит $500 000 за эксплойты для мобильных мессенджеров

Из-за растущего спроса на атаки, использующие уязвимости нулевого дня, компания Zerodium предлагает серьёзные деньги за эксплойты, способные пробить Signal, WhatsApp и другие мобильные приложения, позволяющие конфиденциально обмениться сообщениями.

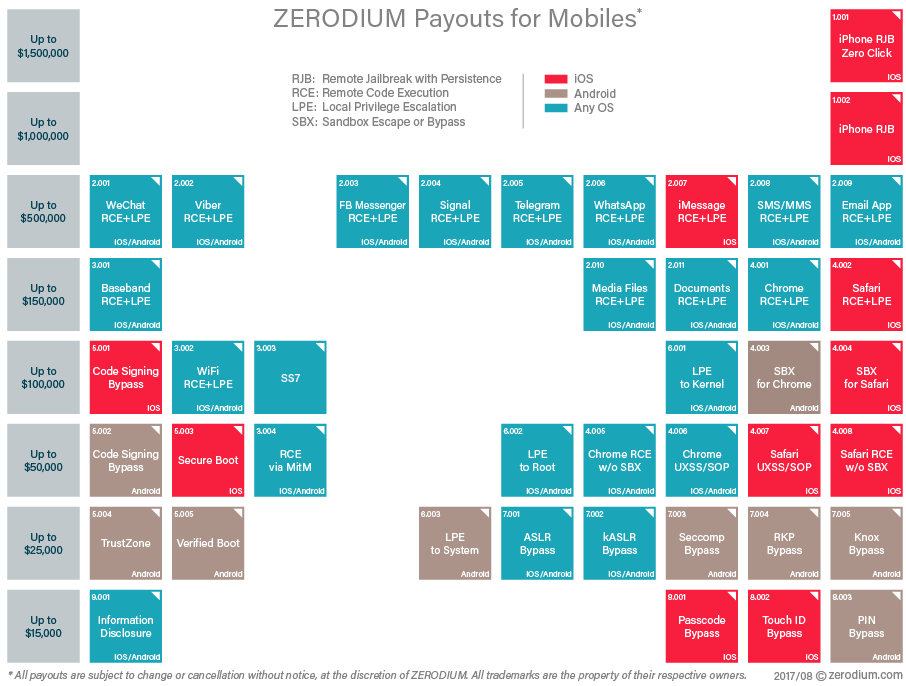
Zerodium, основанная в 2015 году, в среду заявила о намерении заплатить 500 000 долларов за полностью функциональные сценарии атак, которые работают против Signal, WhatsApp, iMessage, Viber, WeChat и Telegram. Также компания обещает платить ту же сумму за экслойты для мобильных приложений электронной почты. Это одна из самых высоких сумм, озвученная Zerodium.

«Мобильным приложениям и, соответственно, эксплойтам для них, уделяется все больше внимания, так что вполне естественно цены на них растут. Суммы, обозначенные Zerodium, показывают, насколько для хакеров стал приоритетен взлом мобильных устройств» - говорит старший консультант по безопасности приложений в AppSec Consulting, Адам Кодилл (Adam Caudill).

Одна из самых известных атак государства на мобильные устройства была зафиксирована в прошлом году, когда iPhone политического преступника в Объединенных Арабских Эмиратах пытались взломать. В процессе этой атаки использовались три уязвимости для установки вредоносной программы, способной похитить конфиденциальные сообщения из большого количества приложений, включая Gmail, Facebook и WhatsApp.

Сценарий атаки был разработан NSO Group, израильским подразделением американской компании Francisco Partners Management, штаб-квартира которой находится в США. Apple устранила уязвимости вскоре после того, как атака была обнаружена.

На рисунке ниже отчетливо виден рост выплат Zerodium за уязвимости в мобильных платформах.

Исследователи отмечают, что этот рост вполне естественен, так как пользователи в последнее время чаще используют телефоны для отправки текстовых сообщений и электронной почты. Очень ценятся эксплойты, способные скомпрометировать переписки в таких защищенных приложениях, как Signal.

Также Zerodium отметила, что заплатит 150 000 долларов за мультимедийные файлы или документы, способные выполнить вредоносный код на телефоне, и 100 000 долларов за обход защиты изолированной программной среды.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru