



Zerodium заплатит $500 000 за эксплойты для мобильных мессенджеров

Zerodium заплатит $500 000 за эксплойты для мобильных мессенджеров

Zerodium заплатит $500 000 за эксплойты для мобильных мессенджеров

Из-за растущего спроса на атаки, использующие уязвимости нулевого дня, компания Zerodium предлагает серьёзные деньги за эксплойты, способные пробить Signal, WhatsApp и другие мобильные приложения, позволяющие конфиденциально обмениться сообщениями.

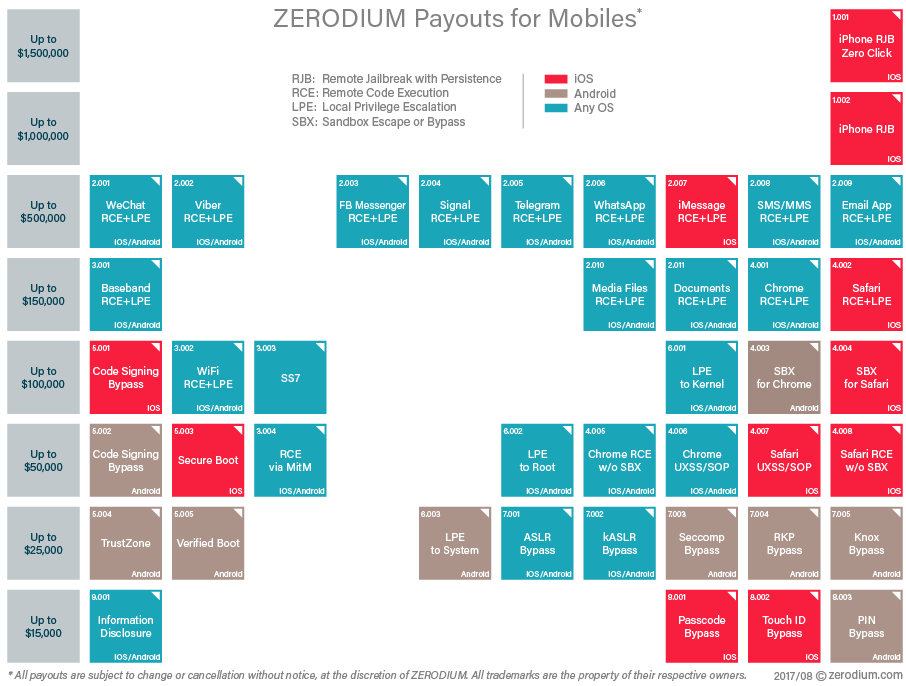
Zerodium, основанная в 2015 году, в среду заявила о намерении заплатить 500 000 долларов за полностью функциональные сценарии атак, которые работают против Signal, WhatsApp, iMessage, Viber, WeChat и Telegram. Также компания обещает платить ту же сумму за экслойты для мобильных приложений электронной почты. Это одна из самых высоких сумм, озвученная Zerodium.

«Мобильным приложениям и, соответственно, эксплойтам для них, уделяется все больше внимания, так что вполне естественно цены на них растут. Суммы, обозначенные Zerodium, показывают, насколько для хакеров стал приоритетен взлом мобильных устройств» - говорит старший консультант по безопасности приложений в AppSec Consulting, Адам Кодилл (Adam Caudill).

Одна из самых известных атак государства на мобильные устройства была зафиксирована в прошлом году, когда iPhone политического преступника в Объединенных Арабских Эмиратах пытались взломать. В процессе этой атаки использовались три уязвимости для установки вредоносной программы, способной похитить конфиденциальные сообщения из большого количества приложений, включая Gmail, Facebook и WhatsApp.

Сценарий атаки был разработан NSO Group, израильским подразделением американской компании Francisco Partners Management, штаб-квартира которой находится в США. Apple устранила уязвимости вскоре после того, как атака была обнаружена.

На рисунке ниже отчетливо виден рост выплат Zerodium за уязвимости в мобильных платформах.

Исследователи отмечают, что этот рост вполне естественен, так как пользователи в последнее время чаще используют телефоны для отправки текстовых сообщений и электронной почты. Очень ценятся эксплойты, способные скомпрометировать переписки в таких защищенных приложениях, как Signal.

Также Zerodium отметила, что заплатит 150 000 долларов за мультимедийные файлы или документы, способные выполнить вредоносный код на телефоне, и 100 000 долларов за обход защиты изолированной программной среды.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru