



Атака ROPEMAKER позволяет хакерам изменять содержимое электронных писем

Атака ROPEMAKER позволяет хакерам изменять содержимое электронных писем

Атака ROPEMAKER позволяет хакерам изменять содержимое электронных писем

Новый сценарий атак через электронную почту, получивший имя ROPEMAKER, позволяет хакерам изменять содержимое писем электронной почты, полученных пользователями, через удаленные файлы CSS.

ROPEMAKER подразумевает, что злоумышленник отправляет письмо в формате HTML жертве, но вместо того, чтобы использовать встроенный CSS, он использует CSS-файл, загруженный с сервера.

Цель же заключается в том, чтобы написать и отправить изначально безобидное электронное письмо, которое затем можно изменить с помощью CSS, размещенного на сервере хакера.

Для киберпреступников также несомненным плюсом будет обход антивирусных сканеров, так как системы безопасности электронной почты не пересканируют электронные письма, доставленные в почтовые ящики пользователей, а только входящие.

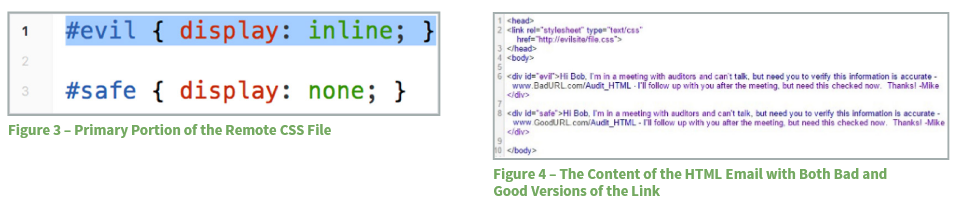
Исследователь безопасности Франсиско Рибейро  (Francisco Ribeiro), обнаруживший этот хитроумный метод, утверждает, что он обнаружил два метода проведения атаки ROPEMAKER. Первый метод называется ROPEMAKER Switch Exploit, он задействует CSS-свойство "display" для различных элементов.

Например, злоумышленник может отправить электронное письмо с двумя ссылками, одна безопасная и одна вредоносная, и отобразить только безопасную. После того, как письмо будет доставлено, хакер просто поменяет удаленный CSS-файл и отобразит вредоносную ссылку.

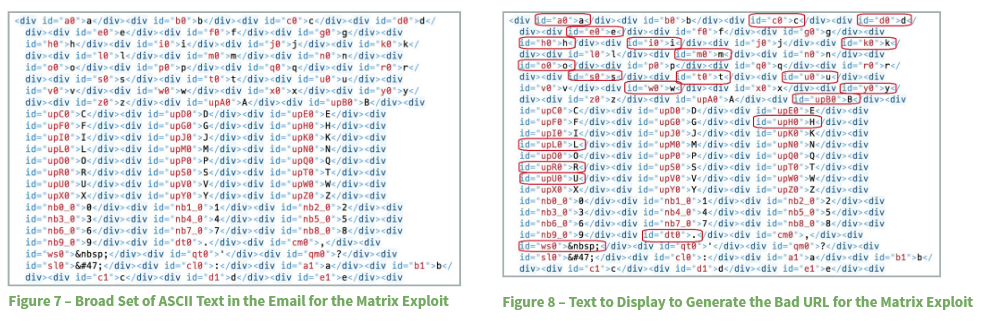
Второй метод называется ROPEMAKER Matrix Exploit и полагается на встраивание всех символов ASCII в качестве каждой буквы внутри письма электронной почты. Используя правила CSS, злоумышленник может поочередно изменять видимость каждой буквы и воссоздавать текст, который изначально был скрыт.

Обе атаки невидимы для сканеров электронной почты, однако техника Matrix Exploit создает очень громоздкие письма. Эксперт заявил, что стоит опасаться роста числа таких атак в ближайшее время.

Подпишитесь на новости

Роскомнадзор насчитал почти 6 тысяч устройств 5G в 52 населённых пунктах

В России зарегистрировано 5986 радиоэлектронных средств стандарта 5G в 52 населённых пунктах. Почти 70% приходится на «Ростелеком» и Т2. Цифры уже внушительные, но искать сплошное покрытие пятого поколения по всей стране пока рано.

Данные доклада Роскомнадзора на форуме «Спектр-2026» опубликовали «Ведомости». На «Ростелеком» и Т2 приходится 4093 устройства, или 68,4% общего количества.

У МТС зарегистрировано 871 устройство — 14,6%. У «Вымпелкома», работающего под брендом «Билайн», — 763, или 12,7%. На «Мегафон» и «Скартел» приходится 259 устройств — оставшиеся 4,3%.

Важный нюанс: речь именно о радиоэлектронных средствах. В эту категорию входят базовые станции, радиомодули, активные антенные модули и другое оборудование.

Фактическое покрытие, по словам замглавы Роскомнадзора Олега Терлякова, остаётся точечным, преимущественно в крупных городах. Для оказания услуг 5G в ранее выделенных диапазонах операторы переоформили около 140 из 511 лицензий.

Регистрация оборудования показывает масштаб подготовки сетей. А наличие быстрого интернета у конкретного пользователя всё ещё зависит от того, где он стоит со своим смартфоном.

RSS: Новости на портале Anti-Malware.ru