



ESET: троян Joao охотится на пользователей онлайн-игр

ESET: троян Joao охотится на пользователей онлайн-игр

ESET: троян Joao охотится на пользователей онлайн-игр

ESET обнаружила новую вредоносную программу, нацеленную на геймеров. Троян Joao распространяется вместе с играми разработчика Aeria Games, доступными на неофициальных площадках. Joao предназначен для загрузки и запуска в зараженной системе другого вредоносного кода.

Троян имеет модульную архитектуру – специалисты ESET обнаружили компоненты для удаленного доступа, шпионажа и проведения DDoS-атак.

На момент исследования Joao распространялся вместе с клиентом популярной онлайн-игры Grand Fantasia. ESET заблокировала сайт, с которого осуществлялась загрузка зараженной версии игры, и сообщила об инциденте в компанию Aeria Games.

Некоторые другие игры этого разработчика ранее также использовались для распространения вредоносных программ. Но в настоящее время сайты, раздающие троян, неактивны, либо опасный контент удален.

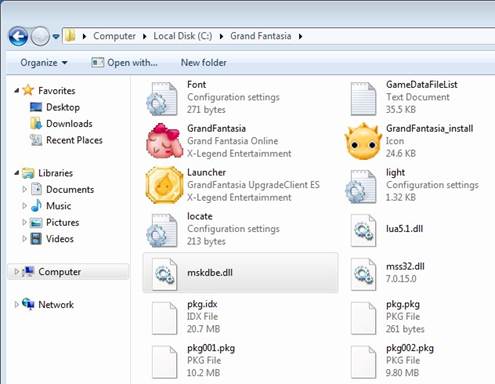
Троян Joao запускается на компьютере жертвы в фоновом режиме одновременно с игровым приложением, чтобы избежать подозрений пользователя. Инфицированная версия игры отличается только наличием «лишнего» файла mskdbe.dll в установочной папке.

После запуска Joao отправляет на удаленный сервер злоумышленников сведения о компьютере жертвы, включая имя устройства, версию операционной системы, информацию об учетной записи пользователя и привилегиях. Далее атакующие могут выбрать дополнительные компоненты Joao для установки в зараженной системе.

Чтобы избежать заражения Joao, ESET рекомендует геймерам:

  • загружать игры с официальных площадок;
  • устанавливать обновления, которые выпускают издатели игр;
  • использовать комплексное антивирусное решение и не выключать его во время игры.

Антивирусные продукты ESET детектируют угрозу как Win32/Joao (Win64/Joao).


Вредоносный файл mskdbe.dll в установочной папке игры Grand Fantasia:

Вредоносный файл mskdbe.dll в установочной папке игры Grand Fantasia


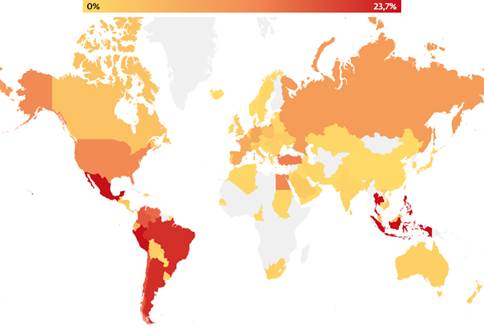
Попытки заражения Joao, по данным системы телеметрии ESET:

Попытки заражения Joao, по данным системы телеметрии ESET

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru