



Новый шифровальщик EV ransomware атакует сайты на WordPress

Новый шифровальщик EV ransomware атакует сайты на WordPress

Новый шифровальщик EV ransomware атакует сайты на WordPress

Исследователями в области безопасности Wordfence были отмечены попытки злоумышленников использовать вымогатель, позволяющий им шифровать файлы сайтов на WordPress.

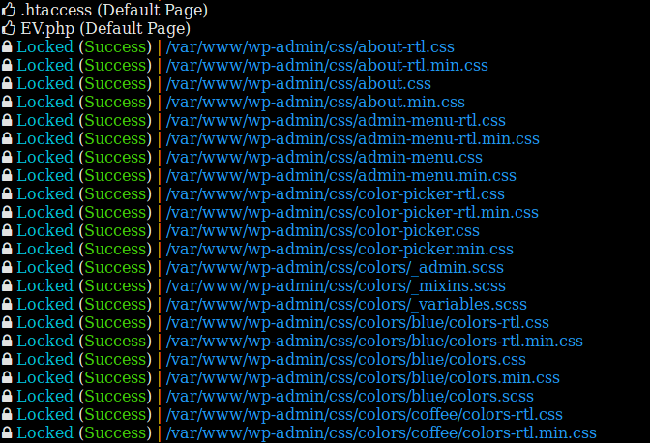
Вымогатель получил имя EV ransomware, его особенностью является добавление расширения .ev к зашифрованным файлам.

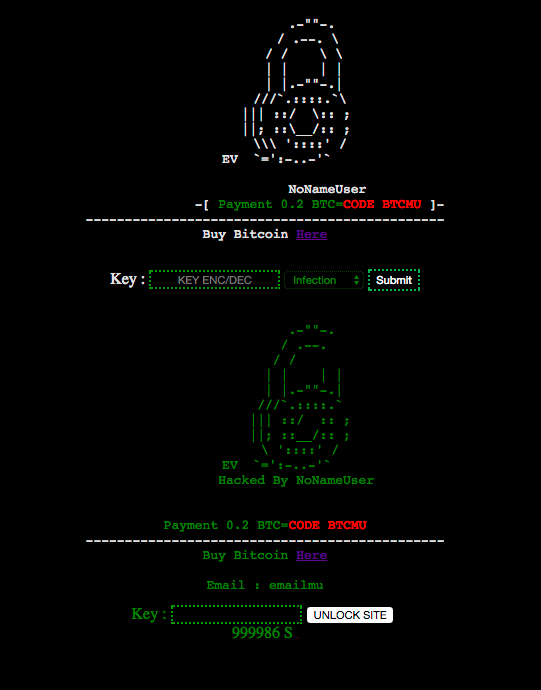
Возможность загрузить вымогатель появляется у злоумышленника после того, как ему удастся скомпрометировать веб-сайт, использующий движок WordPress. Злоумышленник начинает процесс шифрования из интерфейса, после выбора сложного ключа и нажатия кнопки «Отправить» («Submit»).

EV ransomware шифрует большинство файлов, но удивительно, что некоторые оставляет незашифрованными.

«В процессе шифрования используются функции mcrypt, а используемым алгоритмом шифрования является Rijndael 128. Используемый ключ представляет собой хэш SHA-256» - утверждает команда Wordfence.

Для владельцев веб-сайтов, пострадавших от этого шифровальщика будет полезно знать, что расшифровать файлы будет не так просто, даже при условии заплаченного выкупа и полученного от злоумышленника ключа.

«Этот вымогатель позволяет злоумышленникам шифровать файлы на сайте, но не предоставляет никакого вменяемого механизма дешифровки. Если вы пострадали от действий EV ransomware, не рекомендуется платить киберпреступникам, так как маловероятно, что они помогут вам расшифровать файлы. Вам может понадобится опытный PHP-разработчик» - добавляют исследователи.

Согласно исследователям, образцы этого вымогателя были обнаружены на GitHub, некоторые из них датируются маем 2016 года. Учетная запись, опубликовавшая эти образцы, указывает на хакерскую группу из Индонезии.

Эксперты утверждают, что на данный момент шифровальщик далек от совершенства по части разработки, однако он и в таком виде позволяет киберпреступникам зарабатывать деньги.

Подпишитесь на новости

Генпрокуратура предупредила Wikimedia о риске нежелательного статуса

Генпрокуратура России направила Wikimedia Foundation, поддерживающему «Википедию», предупреждение о возможном признании его деятельности нежелательной в стране. Об этом ведомство сообщило 19 ноября.

Согласно заявлению Генпрокуратуры, фонд ведёт информационную кампанию, которую ведомство считает направленной на дестабилизацию обстановки в России.

Конкретные публикации или действия Wikimedia, ставшие основанием для предупреждения, в сообщении не перечислены.

Ведомство заявило, что может признать деятельность организации нежелательной, если та продолжит действия, которые Генпрокуратура характеризует как деструктивную антироссийскую деятельность. О принятии такого решения в опубликованном сообщении не говорится.

Wikimedia Foundation — некоммерческая организация, обеспечивающая инфраструктуру «Википедии» и других вики-проектов. Как напоминает «Интерфакс», ранее Роскомнадзор включил фонд в перечень иностранных организаций, обязанных выполнять требования закона о приземлении. Российские суды также неоднократно штрафовали его за неудаление информации, запрещённой в РФ.

RSS: Новости на портале Anti-Malware.ru