



Вымогатели Locky и Mamba возвращаются с новыми возможностями

Вымогатели Locky и Mamba возвращаются с новыми возможностями

Вымогатели Locky и Mamba возвращаются с новыми возможностями

Эксперты предупреждают о появлении новых образцов вымогателей Mamba и Locky. В прошлом году эти шифровальщики держали пользователей в страхе, а в этом году злоумышленники, стоящие за ними, решили оснастить их более разрушительными возможностями.

Diablo6 – новый вариант вымогателя Locky

Locky впервые появился в начале 2016 года и быстро стал одним из самых распространенных вымогателей. Он распространялся благодаря вредоносным вложениям и шифровал почти все форматы файлов на компьютере жертвы, требуя выкуп в биткойнах.

Недавно исследователям удалось обнаружить вредоносную кампанию, распространяющую новый вариант вымогателя Locky, он стал известнее как Diablo6. Атакует Diablo6 преимущественно пользователей и компании в США, затем идет Австрия.

Независимый исследователь по безопасности, использующий онлайн-псевдоним Racco42, наткнулся на новый вариант Locky, который шифрует файлы на зараженных компьютерах и добавляет к ним расширение.diablo6.

Как обычно, шифровальщик распространяется в электронных письмах, содержащих файл Microsoft Word в качестве вложения, который при открытии запускается скрипт VBS. Этот скрипт загружает саму вредоносную программу с удаленного сервера на компьютер пользователя.

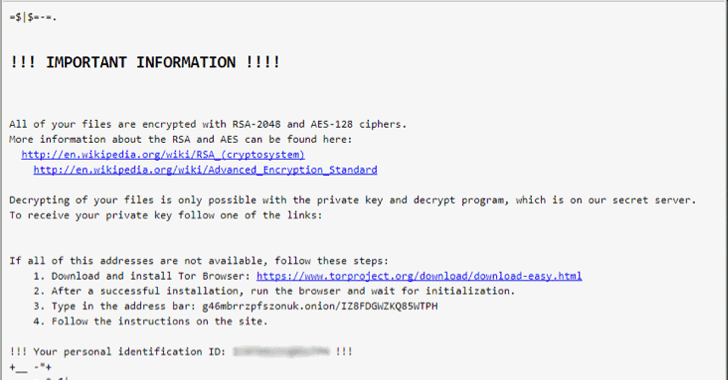
После запуска новый вымогатель шифрует файлы с помощью ключа RSA-2048 (256-битное алгоритм шифрования AES CBC), затем отображает инструкцию, по которой пользователь должен загрузить и установить браузер Tor, после чего посетить сайт злоумышленника для получения дальнейших инструкций.

Diablo6 требует от жертвы 0,48 биткойна (более $ 2,079 за восстановление файлов.

К сожалению, в настоящее время невозможно восстановить файлы, зашифрованные Diablo6, поэтому пользователям необходимо соблюдать осторожность при открытии вложений электронной почты.

Новый вариант вредоноса Mamba

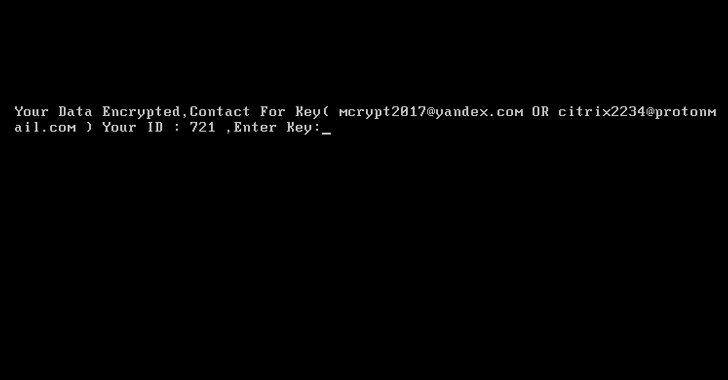
Mamba – очень агрессивный вид вымогателя, он шифрует весь жесткий диск зараженного компьютера, из-за чего операционная система становится непригодной к использованию. Mamba был нацелен на корпорации и крупные организации.

Теперь исследователи Лаборатории Касперского обнаружили новую кампанию по распространению Mamba, атакующую корпоративные сети в Бразилии и Саудовской Аравии.

Mamba использует легитимную программу шифрования Windows DiskCryptor с открытым исходным кодом, благодаря чему удается полностью блокировать жесткие диски компьютеров в целевых организациях. Таким образом, данные расшифровать невозможно, поскольку алгоритмы шифрования, используемые DiskCryptor, очень сильны.

Схема распространения Mamba предполагает либо использование набора эксплойтов, либо вредоносные вложения, отправленные по электронной почте.

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru