



Вымогатели Locky и Mamba возвращаются с новыми возможностями

Вымогатели Locky и Mamba возвращаются с новыми возможностями

Вымогатели Locky и Mamba возвращаются с новыми возможностями

Эксперты предупреждают о появлении новых образцов вымогателей Mamba и Locky. В прошлом году эти шифровальщики держали пользователей в страхе, а в этом году злоумышленники, стоящие за ними, решили оснастить их более разрушительными возможностями.

Diablo6 – новый вариант вымогателя Locky

Locky впервые появился в начале 2016 года и быстро стал одним из самых распространенных вымогателей. Он распространялся благодаря вредоносным вложениям и шифровал почти все форматы файлов на компьютере жертвы, требуя выкуп в биткойнах.

Недавно исследователям удалось обнаружить вредоносную кампанию, распространяющую новый вариант вымогателя Locky, он стал известнее как Diablo6. Атакует Diablo6 преимущественно пользователей и компании в США, затем идет Австрия.

Независимый исследователь по безопасности, использующий онлайн-псевдоним Racco42, наткнулся на новый вариант Locky, который шифрует файлы на зараженных компьютерах и добавляет к ним расширение.diablo6.

Как обычно, шифровальщик распространяется в электронных письмах, содержащих файл Microsoft Word в качестве вложения, который при открытии запускается скрипт VBS. Этот скрипт загружает саму вредоносную программу с удаленного сервера на компьютер пользователя.

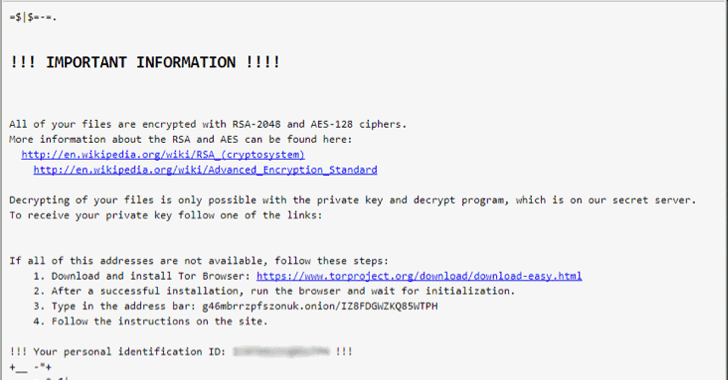
После запуска новый вымогатель шифрует файлы с помощью ключа RSA-2048 (256-битное алгоритм шифрования AES CBC), затем отображает инструкцию, по которой пользователь должен загрузить и установить браузер Tor, после чего посетить сайт злоумышленника для получения дальнейших инструкций.

Diablo6 требует от жертвы 0,48 биткойна (более $ 2,079 за восстановление файлов.

К сожалению, в настоящее время невозможно восстановить файлы, зашифрованные Diablo6, поэтому пользователям необходимо соблюдать осторожность при открытии вложений электронной почты.

Новый вариант вредоноса Mamba

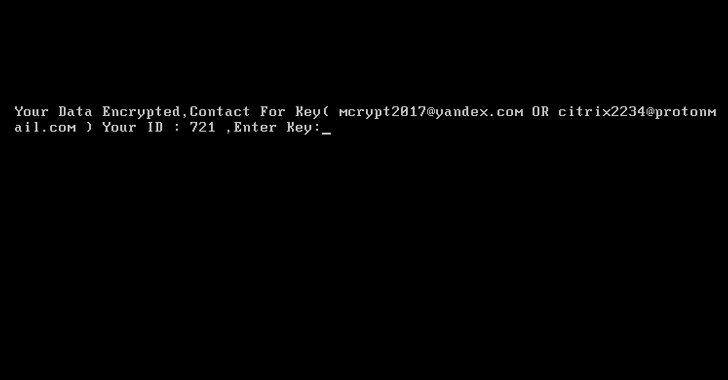
Mamba – очень агрессивный вид вымогателя, он шифрует весь жесткий диск зараженного компьютера, из-за чего операционная система становится непригодной к использованию. Mamba был нацелен на корпорации и крупные организации.

Теперь исследователи Лаборатории Касперского обнаружили новую кампанию по распространению Mamba, атакующую корпоративные сети в Бразилии и Саудовской Аравии.

Mamba использует легитимную программу шифрования Windows DiskCryptor с открытым исходным кодом, благодаря чему удается полностью блокировать жесткие диски компьютеров в целевых организациях. Таким образом, данные расшифровать невозможно, поскольку алгоритмы шифрования, используемые DiskCryptor, очень сильны.

Схема распространения Mamba предполагает либо использование набора эксплойтов, либо вредоносные вложения, отправленные по электронной почте.

Подпишитесь на новости

Квантовая случайность дала сбой: ИИ может найти подсказки для взлома

Квантовая физика умеет создавать настоящую случайность, но инженеры всё ещё способны её испортить. Генератор может успешно пройти статистические тесты и при этом выдавать атакующему достаточно подсказок, чтобы тот попробовал предсказать следующие числа.

Европейский институт телекоммуникационных стандартов выпустил руководство ETSI TR 104 171 по разработке и оценке квантовых генераторов случайных чисел — QRNG.

Такие устройства измеряют квантовый процесс, обрабатывают полученные данные и передают случайные значения криптографическим системам для создания ключей и выполнения других защитных операций.

Проблема в том, что безопасность зависит не только от квантового источника. Датчики, блоки питания, сигнальные процессоры и алгоритмы обработки способны добавлять шум, часть которого может оказаться предсказуемой.


ETSI предупреждает, что системы искусственного интеллекта могут помочь злоумышленникам анализировать большие объёмы данных и находить такие закономерности.

Ещё одним источником подсказок способны стать изменения энергопотребления и электромагнитное излучение устройства. Связав побочные сигналы с выдаваемыми числами, атакующий теоретически сможет ослабить защищённую ими криптографию.

Авторы отчёта предлагают применять принцип нулевого доверия к энтропии (entropy zero trust). Производителям и операторам следует проверять квантовый источник, контролировать обработку данных, постоянно искать аномалии, защищать оборудование от вмешательства и шифровать каналы доставки чисел приложениям.

Для расследования сбоев рекомендуется записывать время генерации, версию работающего ПО и происхождение выходных данных. В многопользовательских системах потоки разных клиентов должны быть изолированы.

RSS: Новости на портале Anti-Malware.ru