



Google добавила возможности антифишинга в Gmail для iOS

Google добавила возможности антифишинга в Gmail для iOS

Google добавила возможности антифишинга в Gmail для iOS

Фишинг остается одним из наиболее распространенных и эффективных векторов атаки для злоумышленников. За последнее время фишинг стал гораздо изощреннее, он представляет серьезную угрозу для пользователей. Google решила помочь и обезопасить людей, использующих Gmail от фишинговых техник, применяемых кибепреступниками.

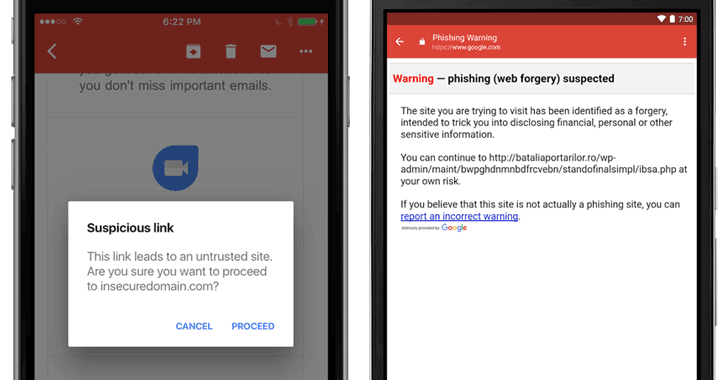
Для пользователей приложения Gmail на iOS Google запустила новые антивирусные проверки, которые будут отображать предупреждение о потенциальных попытках фишинга. Уведомления будут приходить в момент нажатия на подозрительную ссылку в приложении на своем iPhone или iPad.

Через две недели эта функция станет доступной всем пользователям. По словам компании, при попытке перехода по подозрительной ссылке, приложение будет выдавать уведомление, предупреждающее о том, что этот сайт является ненадежным и подозрительным.

Если пользователь проигнорирует это предупреждение и продолжит работу, приложение Gmail отобразит другое предупреждение с более подробной информацией о фишинговом веб-сайте.

Несомненно, новые меры не смогут обнаружить каждую фишинговую кампанию, однако есть все основания полагать, что она в значительной степени снизит риск.

Напомним, что аналогичная функция была реализована в приложении Gmail для Android в мае этого года.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru