



Новая фишинговая кампания Trickbot мастерски подделывает сайт банка

Новая фишинговая кампания Trickbot мастерски подделывает сайт банка

Новая фишинговая кампания Trickbot мастерски подделывает сайт банка

Банковский троян Trickbot был замечен в новой спам-кампании, в рамках которой жертвы заманиваются на фишинговую страницу, которую невозможно отличить от легитимной банковской.

Напомним, что вредонос Trickbot сосредоточил свое внимание на финансовом секторе США, Великобритании, Австралии и других стран, он с прошлого года атаковал клиентов онлайн-банкинга.

Злоумышленники, стоящие за Trickbot постоянно улучшают и развивают свою программу. Например, можно отметить эксперименты с EternalBlue, эксплойтом Windows, который помог распространить WannaCry и Petya.

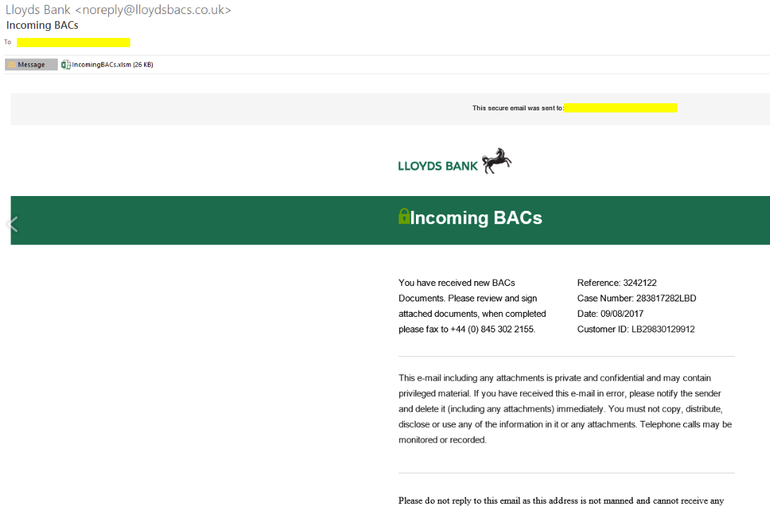
Но фишинг все же остается основным вектором распространения троянов, и этот не исключение. Замеченная исследователями недавно вредоносная кампания Trickbot отправила более 75 000 писем за 25 минут, в письмах утверждается, что они принадлежат одному из крупнейших банков Великобритании Lloyds.

В теме и теле писем было отмечено, что речь идет о платёжной системе Великобритании BACS, а жертве якобы нужно просмотреть и подписать прикрепленные документы.

После загрузки и открытия Excel-вложения под именем «IncomingBACs.xlsm», пользователю предлагается включить макросы, чтобы разрешить редактирование документа. Однако, как и во многих вредоносных кампаниях, этот процесс позволяет загрузить вредоносную нагрузку.

В этом случае троянец использует PowerShell для загрузки исполняемого файла, который в конечном итоге запускается как «Pdffeje.exe», является основным процессом TrickBot, который устанавливает вредоносную программу на компьютер.

После заражения Trickbot работает в фоновом режиме и ждет, когда жертва посетит свой онлайн-банк. В момент попытки пользователя зайти на легитимный сайт своего банка, вредонос перенаправляет его на вредоносный сайт, который в данном случае является поддельной версией веб-сайта Lloyds. Интересно то, что фишинговый сайт практически нельзя отличить от оригинального - правильный URL-адрес онлайн-банка и законный сертификат SSL прилагаются.

«Используя HTML и JavaScript, вредоносный сайт может отображать правильный URL-адрес и цифровой сертификат подлинного сайта на вредоносной странице» - говорит исследователь из Cyren.

Таким образом, введя пользователя в заблуждение такой качественной подделкой, злоумышленники могут получить данные его доступа к онлайн-банку, а в будущем похитить средства жертвы.

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru