



Новая фишинговая кампания Trickbot мастерски подделывает сайт банка

Новая фишинговая кампания Trickbot мастерски подделывает сайт банка

Новая фишинговая кампания Trickbot мастерски подделывает сайт банка

Банковский троян Trickbot был замечен в новой спам-кампании, в рамках которой жертвы заманиваются на фишинговую страницу, которую невозможно отличить от легитимной банковской.

Напомним, что вредонос Trickbot сосредоточил свое внимание на финансовом секторе США, Великобритании, Австралии и других стран, он с прошлого года атаковал клиентов онлайн-банкинга.

Злоумышленники, стоящие за Trickbot постоянно улучшают и развивают свою программу. Например, можно отметить эксперименты с EternalBlue, эксплойтом Windows, который помог распространить WannaCry и Petya.

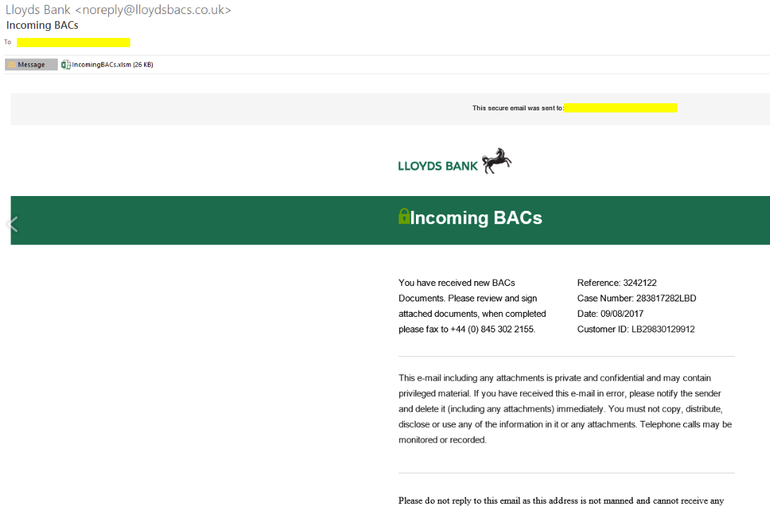
Но фишинг все же остается основным вектором распространения троянов, и этот не исключение. Замеченная исследователями недавно вредоносная кампания Trickbot отправила более 75 000 писем за 25 минут, в письмах утверждается, что они принадлежат одному из крупнейших банков Великобритании Lloyds.

В теме и теле писем было отмечено, что речь идет о платёжной системе Великобритании BACS, а жертве якобы нужно просмотреть и подписать прикрепленные документы.

После загрузки и открытия Excel-вложения под именем «IncomingBACs.xlsm», пользователю предлагается включить макросы, чтобы разрешить редактирование документа. Однако, как и во многих вредоносных кампаниях, этот процесс позволяет загрузить вредоносную нагрузку.

В этом случае троянец использует PowerShell для загрузки исполняемого файла, который в конечном итоге запускается как «Pdffeje.exe», является основным процессом TrickBot, который устанавливает вредоносную программу на компьютер.

После заражения Trickbot работает в фоновом режиме и ждет, когда жертва посетит свой онлайн-банк. В момент попытки пользователя зайти на легитимный сайт своего банка, вредонос перенаправляет его на вредоносный сайт, который в данном случае является поддельной версией веб-сайта Lloyds. Интересно то, что фишинговый сайт практически нельзя отличить от оригинального - правильный URL-адрес онлайн-банка и законный сертификат SSL прилагаются.

«Используя HTML и JavaScript, вредоносный сайт может отображать правильный URL-адрес и цифровой сертификат подлинного сайта на вредоносной странице» - говорит исследователь из Cyren.

Таким образом, введя пользователя в заблуждение такой качественной подделкой, злоумышленники могут получить данные его доступа к онлайн-банку, а в будущем похитить средства жертвы.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru