



Новый вымогатель israbye шифрует файлы без возможности восстановления

Новый вымогатель israbye шифрует файлы без возможности восстановления

Новый вымогатель israbye шифрует файлы без возможности восстановления

Израильские исследователи из компании Intezer обнаружили вредоносную программу «israbye», уничтожающую данные. Атакуя ничего не подозревающих пользователей, зловред также распространяет антиизраильский контент и обладает возможностями вымогателя.

Попав на компьютер пользователя, israbye предоставляет пользователям возможность оплатить выкуп, чтобы вернуть свои файлы. Примечательно, что вредонос заражает системы таким образом, что данные не могут быть восстановлены.

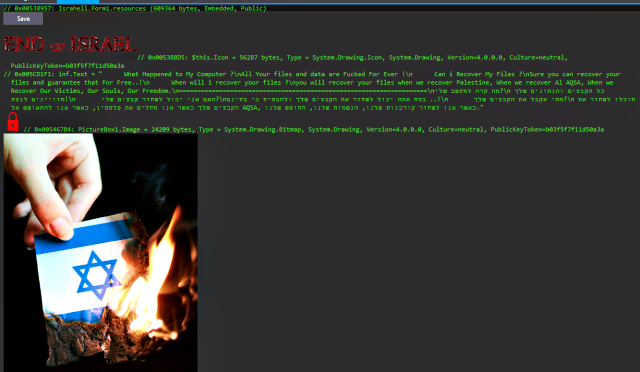
В частности, зловред заменяет содержимое файла сообщениями на ломанном английском и иврите. Эксперты отмечают, что этот процесс не является шифрованием файлов, а просто их содержимое изменяется так, что восстановить их уже не получится.

Сообщение от злоумышленников гласит следующее: 

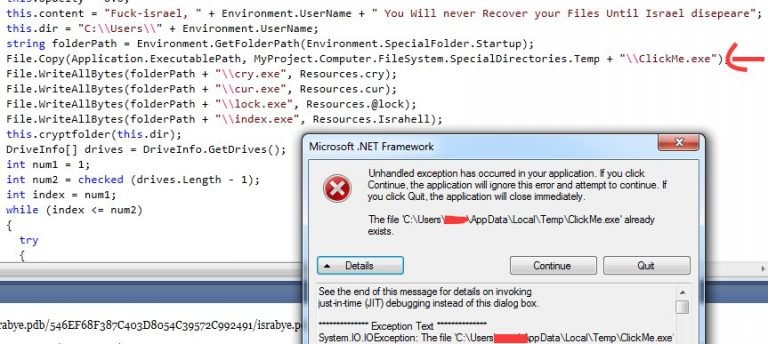
«К черту Израиль, [имя жертвы]. Вы не восстановите свои файлы, пока Израиль не исчезнет (в этом слове в английском варианте присутствует грамматическая ошибка)» (англ. Fuck Israel, (username of the victim) You will never recover your files until Israel disepeare).

Сообщение на иврите сформулировано несколько иначе:

«Вы сможете получить свои файлы обратно тогда, когда мы сможем получить обратно наши души, нашу свободу. Когда мы исцелим Палестину и восстановим Эль-Аксу».

Эксперт Лаборатории Касперского отметил, что при заражении вредонос изменяет рабочий стол целевого устройства, а также некоторые файлы, присутствующие в каталоге «Загрузки». Также исследователь обнаружил, что введя пустую команду «ClickMe.exe» можно завершить процесс вредоносной программы.

Кроме того, исследователи отметили, что вредонос появился около двух недель назад. Примерно в то же время, когда израильские военные и палестинские верующие бойкотировали мечеть аль-Акса, чтобы выразить протест против решения израильского правительства установить металлодетекторы на этом участке.

Корпоративный бумеранг: основатель WordPress пережил попытку переворота

В Automattic случился корпоративный переворот со скоростью ситкома. 9 сентября совет директоров отправил основателя и гендиректора Мэтта Малленвега в принудительный оплачиваемый отпуск. Спустя два дня он вернулся к управлению, а теперь прежний состав совета сам покидает компанию.

Решение об отстранении Малленвега поддержали трое из четырёх директоров. Сам основатель проголосовал против.

По данным СМИ, резолюцию он получил всего за 50 минут до заседания и не успел проконсультироваться с юристами. Временным гендиректором назначили финансового директора Марка Дэвиса.

Малленвег отказался признавать поражение, удалил других администраторов из корпоративного Slack и сообщил сотрудникам, что снова руководит компанией. Свой новый статус он описал коротко: «Теперь я пират».

Уже в пятницу основатель заявил, что совет снова пришёл к согласию, а руководство WordPress публично поддержало его возвращение. The Verge подтвердил, что двухдневная ссылка закончилась.

Секрет такого камбэка оказался в корпоративном праве. Совет директоров действительно может снять гендиректора, но состав самого совета определяют акционеры.

Малленвег контролирует достаточно голосов, чтобы переизбрать директоров, решивших его отстранить. В итоге попытка дворцового переворота развернулась на 180 градусов: по данным TechCrunch, прежний совет теперь уходит.

Почему директора начали операцию, не обеспечив поддержку акционеров, пока неизвестно. Возможно, они переоценили собственные позиции или рассчитывали на союзников.

RSS: Новости на портале Anti-Malware.ru