



Новый вымогатель israbye шифрует файлы без возможности восстановления

Новый вымогатель israbye шифрует файлы без возможности восстановления

Новый вымогатель israbye шифрует файлы без возможности восстановления

Израильские исследователи из компании Intezer обнаружили вредоносную программу «israbye», уничтожающую данные. Атакуя ничего не подозревающих пользователей, зловред также распространяет антиизраильский контент и обладает возможностями вымогателя.

Попав на компьютер пользователя, israbye предоставляет пользователям возможность оплатить выкуп, чтобы вернуть свои файлы. Примечательно, что вредонос заражает системы таким образом, что данные не могут быть восстановлены.

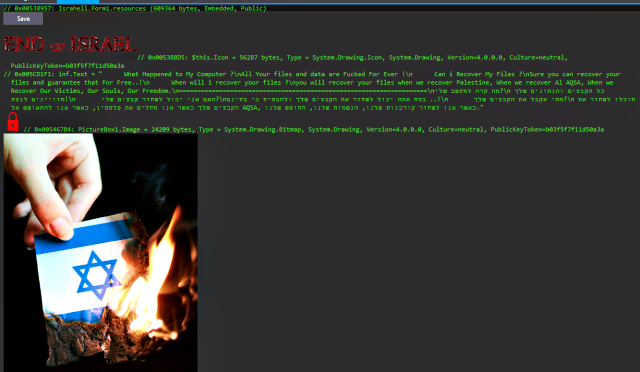
В частности, зловред заменяет содержимое файла сообщениями на ломанном английском и иврите. Эксперты отмечают, что этот процесс не является шифрованием файлов, а просто их содержимое изменяется так, что восстановить их уже не получится.

Сообщение от злоумышленников гласит следующее: 

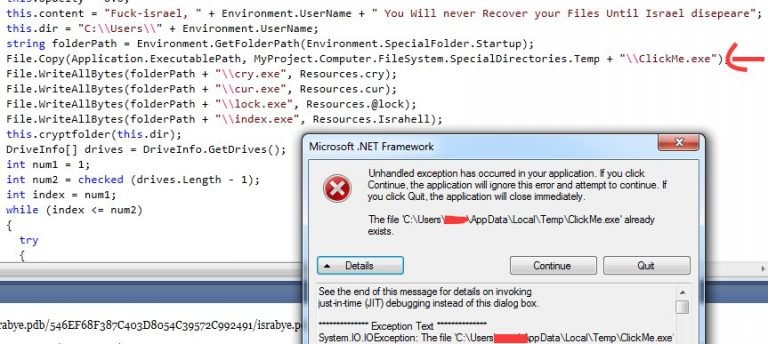
«К черту Израиль, [имя жертвы]. Вы не восстановите свои файлы, пока Израиль не исчезнет (в этом слове в английском варианте присутствует грамматическая ошибка)» (англ. Fuck Israel, (username of the victim) You will never recover your files until Israel disepeare).

Сообщение на иврите сформулировано несколько иначе:

«Вы сможете получить свои файлы обратно тогда, когда мы сможем получить обратно наши души, нашу свободу. Когда мы исцелим Палестину и восстановим Эль-Аксу».

Эксперт Лаборатории Касперского отметил, что при заражении вредонос изменяет рабочий стол целевого устройства, а также некоторые файлы, присутствующие в каталоге «Загрузки». Также исследователь обнаружил, что введя пустую команду «ClickMe.exe» можно завершить процесс вредоносной программы.

Кроме того, исследователи отметили, что вредонос появился около двух недель назад. Примерно в то же время, когда израильские военные и палестинские верующие бойкотировали мечеть аль-Акса, чтобы выразить протест против решения израильского правительства установить металлодетекторы на этом участке.

Генеративный ИИ вышел в продакшн у 53% российских компаний

В Москве завершилась конференция IT Elements 2026, посвящённая непрерывности бизнеса, инфраструктуре, кибербезопасности и искусственному интеллекту. По данным организаторов, мероприятие посетили более 3000 специалистов, а онлайн-трансляции набрали свыше 500 тысяч просмотров.

Одной из главных тем второго дня стали ИТ-бюджеты. Исследование «Инфосистемы Джет» показало, что во второй половине 2026 года расходы на технологии растут у 44% российских компаний.

Однако деньги теперь не просто высыпают на инфраструктуру из ведра: заказчики перераспределяют их в пользу проектов с понятным эффектом для бизнеса.

Не обошлось без ИИ, который уже перестал быть презентацией с красивым роботом. Большие языковые модели используют или пилотируют 86% опрошенных компаний, а 53% уже довели решения на базе генеративного ИИ до промышленной эксплуатации.

Эксперты обсудили корпоративных агентов для бухгалтерии, управление агентными системами в продакшн, автоматизацию разработки с помощью локального ИИ и применение алгоритмов в атомной энергетике. Вывод сделали такой: запустить демонстрацию легко, а превратить толпу цифровых помощников в управляемую систему — уже настоящая работа.

Отдельный блок посвятили ЦОДам. С ростом ИИ-нагрузок состояние питания и охлаждения напрямую влияет на доступные вычислительные мощности и стоимость эксплуатации. Поэтому компаниям предлагают не просто прогнозировать отказы, а оценивать, какие из десятков предупреждений действительно способны остановить бизнес.

В сетевом треке представили аналитику по российскому оборудованию для ЦОДов, кампусных сетей, AI/HPC, Wi-Fi и балансировки трафика. «Газпромнефть ИТО» и «Лаборатория Числитель» также показали, как перестроили архитектуру Zabbix для мониторинга высоконагруженной инфраструктуры с десятками тысяч NVPS.

На конференции «Инфосистемы Джет» и «АльфаСтрахование» договорились совместно развивать киберустойчивость и киберстрахование.

Общий итог второго дня: непрерывность бизнеса начинается не с папки «План восстановления», а с архитектуры, которую действительно ломали, восстанавливали и проверяли под нагрузкой.

RSS: Новости на портале Anti-Malware.ru