



Cisco анонсировала инструмент сбора и обработки данных GOSINT

Cisco анонсировала инструмент сбора и обработки данных GOSINT

Cisco анонсировала инструмент сбора и обработки данных GOSINT

Компания Cisco объявила о том, что инструмент сбора и обработки данных с открытым исходным кодом GOSINT стал доступен для общественности. GOSINT позволяет специалисту по безопасности собирать и стандартизировать структурированную и неструктурированную информацию об угрозах.

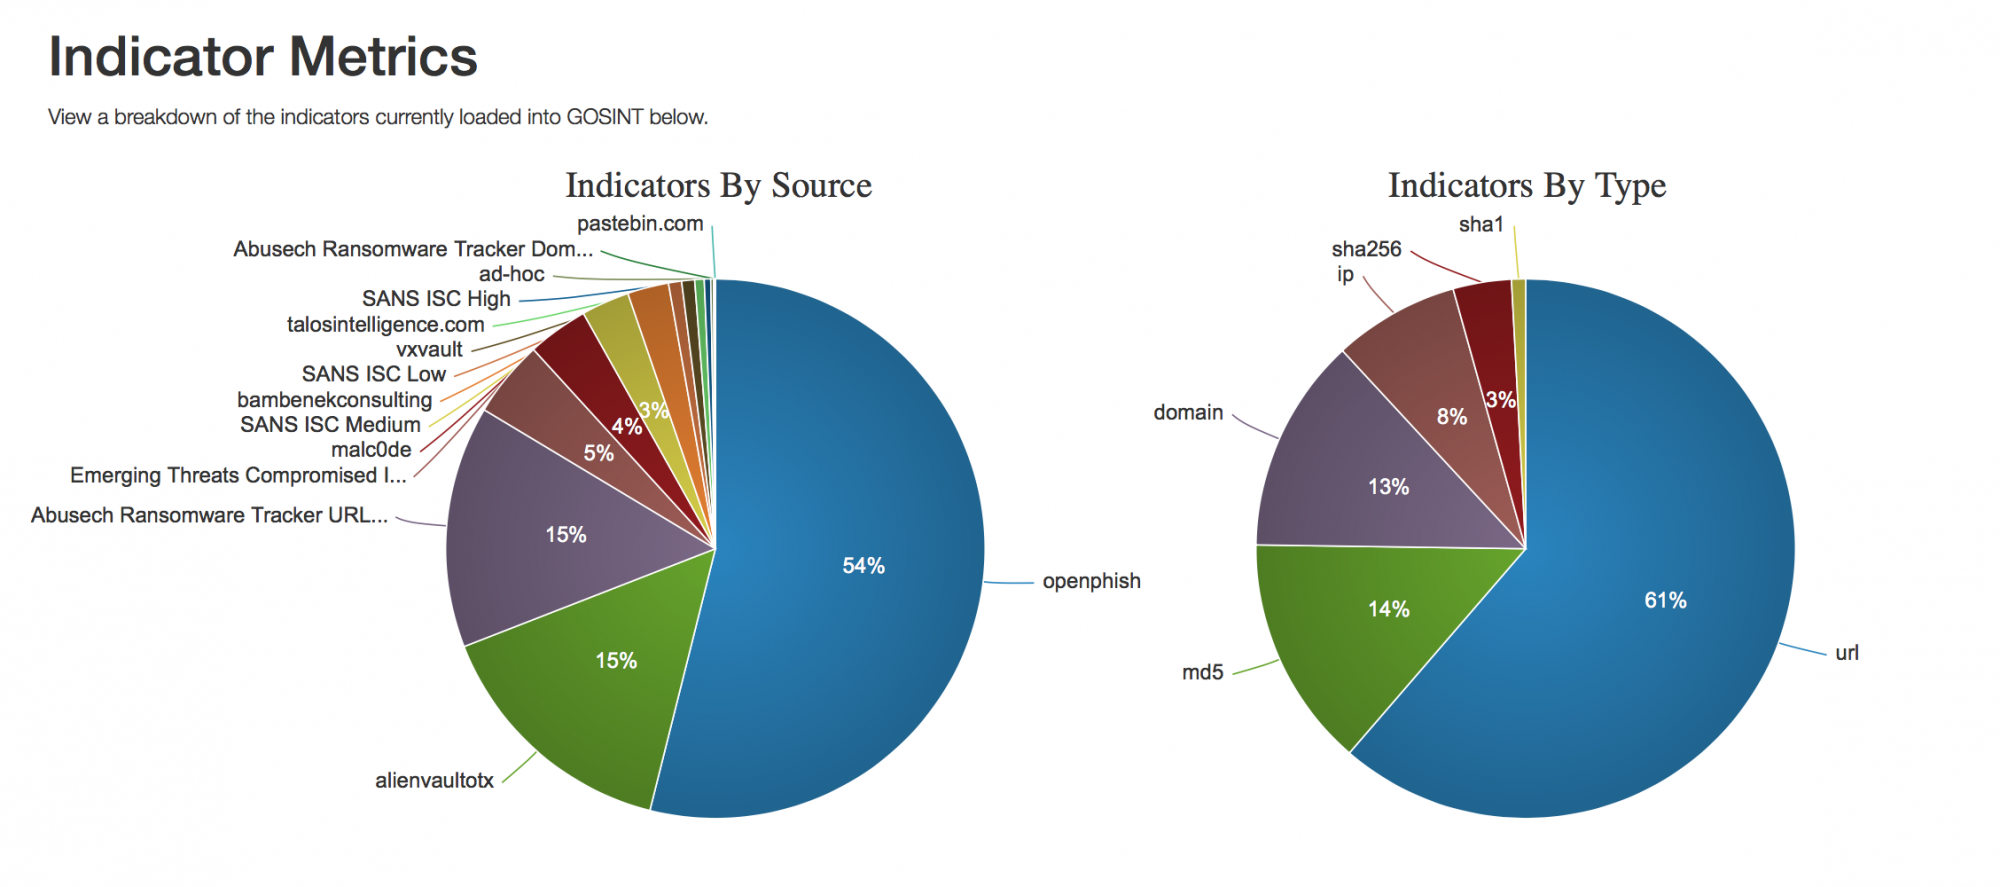
В сети сейчас доступно много решений OSINT (разведка на основе открытых источников), но при этом нет простого способа сбора и фильтрации, с целью найти полезную информацию. GOSINT объединяет, проверяет и отфильтровывает показатели потребления другими инструментами, такими как CRIT, MISP.

GOSINT также может позволить аналитикам в области безопасности принимать решение о том, какие показатели отслеживать, а какие просто игнорировать. Принятие таких решений имеет решающее значение для управления любыми наборами угроз. Совместная работа аналитика и GOSINT значительно повышает качество эффективности обнаружения угроз.

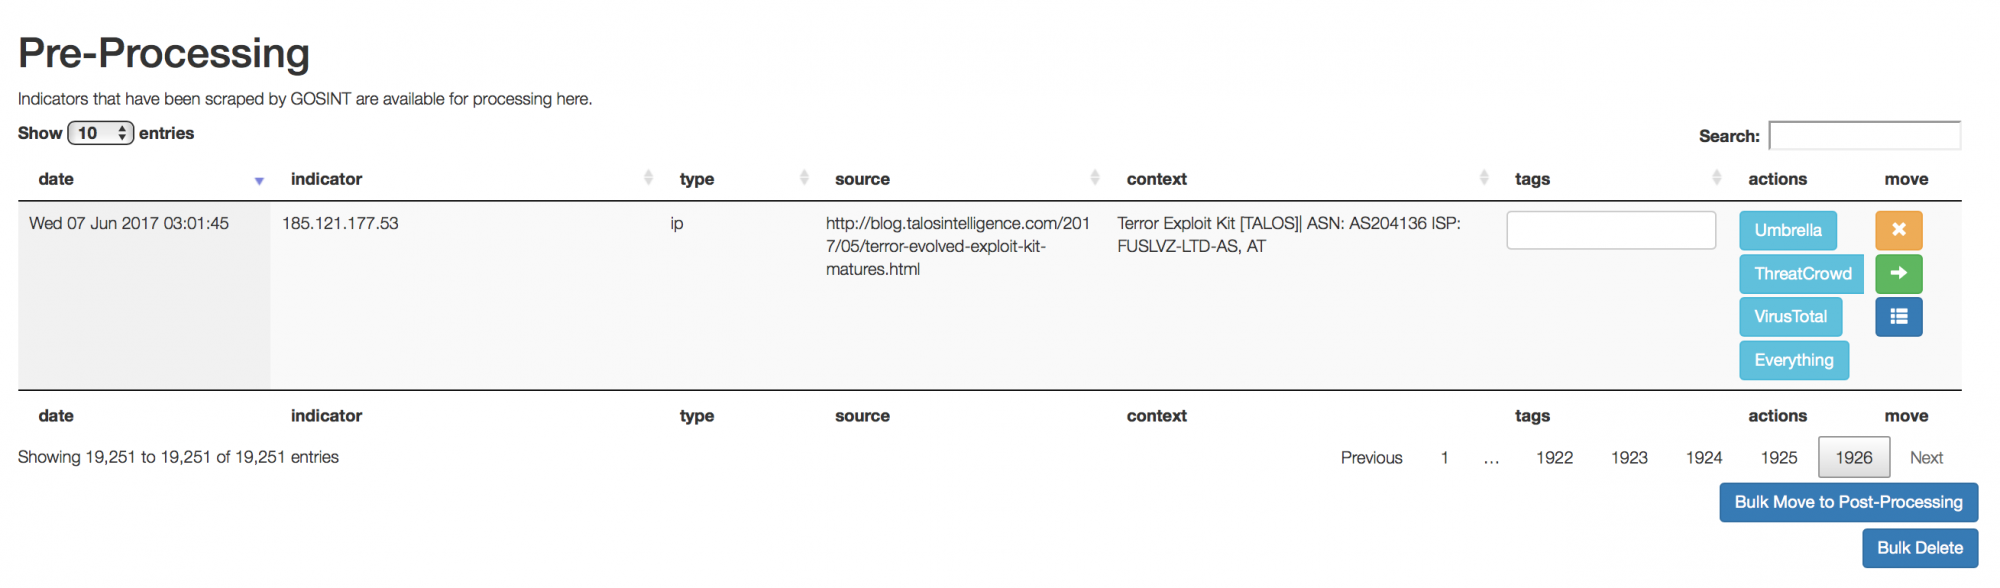
В настоящее время GOSINT может предпринимать несколько действий, чтобы обеспечить дополнительный контекст индикаторам на этапе предварительной обработки. Аналитик может запускать индикаторы, используя Cisco Umbrella, ThreatCrowd, VirusTotal и другие источники. Информация, возвращаемая этими службами, может помочь аналитику вынести вердикт по значению индикатора, а также пометить индикатор дополнительным контекстом, который может быть использован позже в процессе анализа.

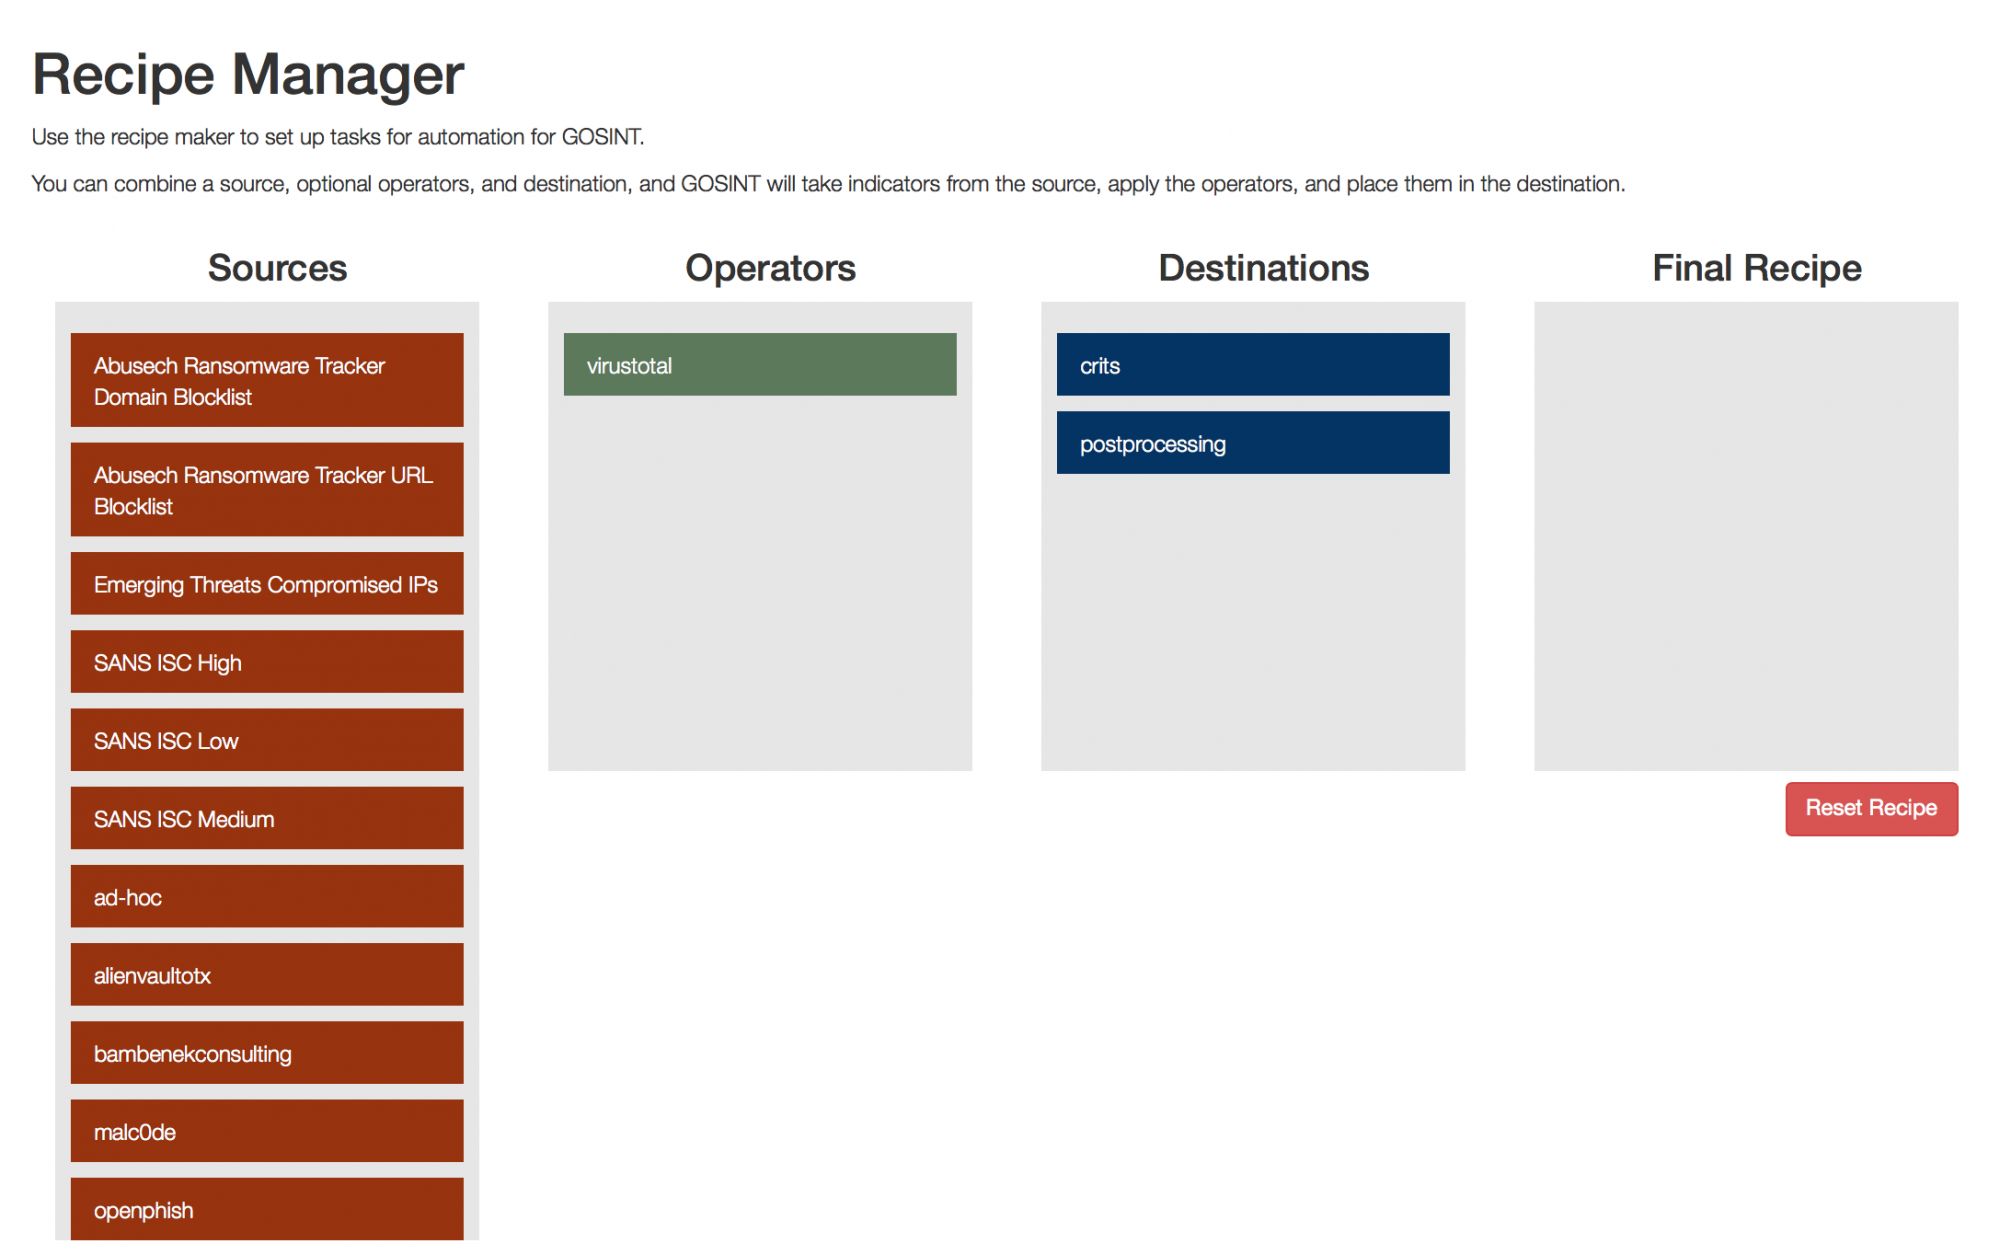
Существует также «Менеджер рецептов» («Recipe Manager»), позволяющий выполнять несколько операций с индикаторами угроз из разных источников. Скажем, например, вы хотите всегда сравнивать значения хэша sha256 любимого твиттер-фида с API VirusTotal, и если есть более трех детектов, можно добавить индикатор. Recipe Manager предлагает несколько настраиваемых параметров, позволяющих аналитикам ускорить обработку индикаторов.

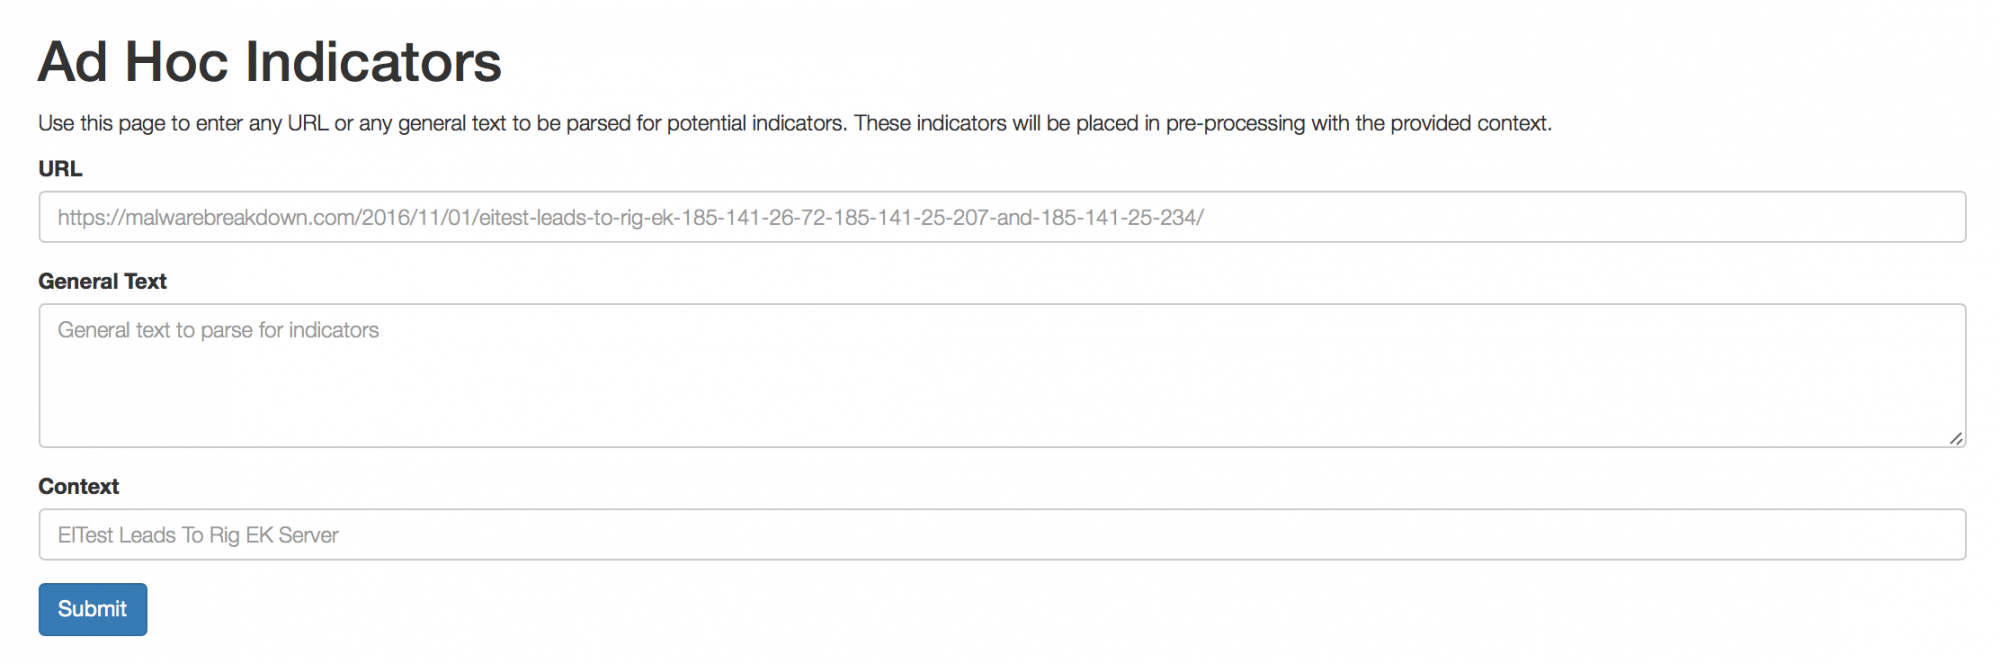
GOSINT также имеет еще одну полезную функцию, связанную с опцией «Ad Hoc Input». Она позволяет аналитику «скармливать» GOSINT URL-адрес и получать любые доступные индикаторы. Например, если аналитик читает блог, о конкретной вредоносной кампании или анализе вредоносных программ, GOSINT может сканировать блог в поиске индикаторов и импортировать их для обработки.

Нейросети пустят в российские школы только с пятого класса

Методические рекомендации Минпросвещения России исключают использование ИИ-сервисов учениками начальной школы. В средних классах нейросети уже допускаются, а старшеклассникам разрешат подключать их к исследовательским проектам. Доступ к цифровому мозгу будут открывать постепенно.

Как сообщила ТАСС директор Института истории, гуманитарного и социального образования НГПУ Ольга Хлытина, для 5-9 классов предусмотрено применение ИИ при поиске информации, объяснении сложных понятий и проверке гипотез.

Старшеклассники смогут использовать нейросети в проектной и исследовательской работе — например, для обработки больших массивов данных и визуализации результатов.

При этом искусственный интеллект нельзя применять во время промежуточной и итоговой аттестации. Учитель также вправе ограничить нейросети на уроках и в заданиях, направленных на развитие творческого мышления, анализа и умения аргументировать собственную позицию.

Рекомендации содержат сценарии использования ИИ для разных предметов. На литературе с его помощью можно создавать изображения персонажей или озвучивать фрагменты произведений, чтобы тренировать выразительное чтение.

Однако всё, что сгенерировала нейросеть для урока, должен критически проверить педагог. Материалы необходимо оценить на научную корректность, соответствие ФГОС, рабочей программе и возрасту учеников.

RSS: Новости на портале Anti-Malware.ru