



Инструмент Dumbo позволяют ЦРУ отключать камеры наблюдения

Инструмент Dumbo позволяют ЦРУ отключать камеры наблюдения

Инструмент Dumbo позволяют ЦРУ отключать камеры наблюдения

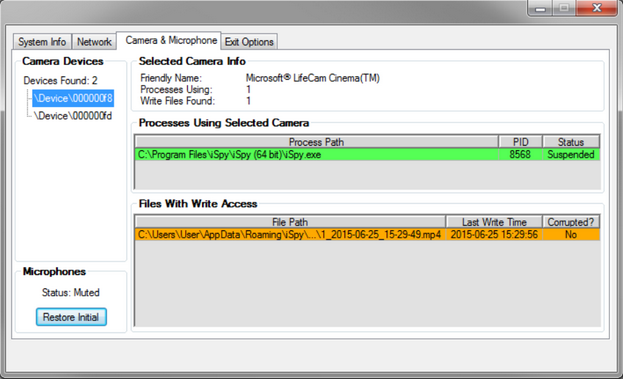
Центральное разведывательное управление США (ЦРУ) разработало инструмент, который отключает камеры видеонаблюдения и портит их записи, чтобы предотвратить попадание его агентов в поле зрения. Об этом свидетельствуют документы, опубликованные WikiLeaks.

Инструмент, получивший название Dumbo, запускается непосредственно с флэш-накопителя USB оператором, который имеет физический доступ к целевому устройству. После запуска программа может отключать микрофоны, отключать сетевые адаптеры и приостанавливать процессы, связанные с устройствами записи видео.

Dumbo также информирует о том, где эти процессы видеозаписи хранят отснятый материал, чтобы эти файлы можно было повредить или удалить.

Исходя из руководства пользователя, которое опубликовала WikiLeaks, этот инструмент был разработан из-за потребности предотвратить компрометацию PAG (Physical Access Group). PAG – специальное подразделение ЦРУ, его роль заключается в том, чтобы получить физический доступ к компьютерам.

Dumbo разработан под систем Windows XP и выше, для корректной работы ему нужны привилегии SYSTEM.

«Dumbo идентифицирует установленные устройства, такие как веб-камеры и микрофоны, локальные или подключенные к беспроводной (Bluetooth, Wi-Fi) сети. Все процессы, связанные с обнаруженными устройствами также идентифицируются и могут быть остановлены оператором этого инструмента» - пишет WikiLeaks.

Разработчики Dumbo отметили, что домашние антивирусы (например, антивирус Касперского) могут блокировать некоторые функции этого инструмента и перед установкой рекомендуют отключать любые защитные программы.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru