



Инструмент Dumbo позволяют ЦРУ отключать камеры наблюдения

Инструмент Dumbo позволяют ЦРУ отключать камеры наблюдения

Инструмент Dumbo позволяют ЦРУ отключать камеры наблюдения

Центральное разведывательное управление США (ЦРУ) разработало инструмент, который отключает камеры видеонаблюдения и портит их записи, чтобы предотвратить попадание его агентов в поле зрения. Об этом свидетельствуют документы, опубликованные WikiLeaks.

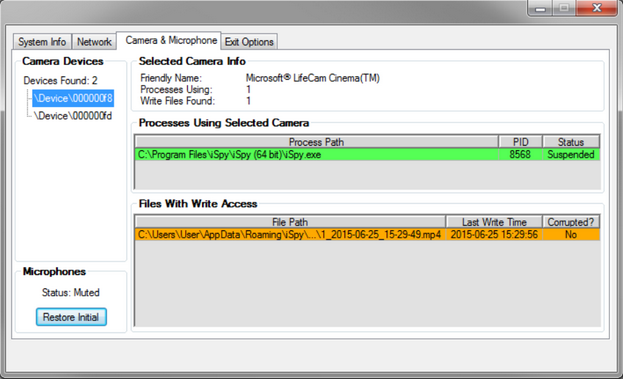
Инструмент, получивший название Dumbo, запускается непосредственно с флэш-накопителя USB оператором, который имеет физический доступ к целевому устройству. После запуска программа может отключать микрофоны, отключать сетевые адаптеры и приостанавливать процессы, связанные с устройствами записи видео.

Dumbo также информирует о том, где эти процессы видеозаписи хранят отснятый материал, чтобы эти файлы можно было повредить или удалить.

Исходя из руководства пользователя, которое опубликовала WikiLeaks, этот инструмент был разработан из-за потребности предотвратить компрометацию PAG (Physical Access Group). PAG – специальное подразделение ЦРУ, его роль заключается в том, чтобы получить физический доступ к компьютерам.

Dumbo разработан под систем Windows XP и выше, для корректной работы ему нужны привилегии SYSTEM.

«Dumbo идентифицирует установленные устройства, такие как веб-камеры и микрофоны, локальные или подключенные к беспроводной (Bluetooth, Wi-Fi) сети. Все процессы, связанные с обнаруженными устройствами также идентифицируются и могут быть остановлены оператором этого инструмента» - пишет WikiLeaks.

Разработчики Dumbo отметили, что домашние антивирусы (например, антивирус Касперского) могут блокировать некоторые функции этого инструмента и перед установкой рекомендуют отключать любые защитные программы.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru