



Банкам нужны новые инструменты противодействия мошенничеству

Банкам нужны новые инструменты противодействия мошенничеству

Банкам нужны новые инструменты противодействия мошенничеству

Компания SAS в партнерстве порталом banki.ru провела опрос, чтобы выяснить, как применяемые банками способы защиты денежных средств влияют на лояльность клиентов. По мнению пользователей, финансовым организациям нужно усовершенствовать меры безопасности за счет внедрения современных инструментов.

Около 40% респондентов уверены, что именно так удастся обеспечить безопасность и при этом не причинять неудобств клиентам. Киберпреступления и карточное мошенничество – это острый для банков и их клиентов вопрос. Преступники быстро осваивают новые технологии и находят новые уязвимости в банковских системах и сервисах. По данным Банка России, в 2016 году со счетов предприятий и банков в России было похищено около 1,5 млрд рублей, а непосредственно с банковских карт физических лиц – около 1 млрд рублей.

При этом цифры могут быть заниженными: банки неохотно раскрывают подобную информацию, опасаясь за свою репутацию. С учетом этой статистики, Центробанк в феврале объявил, что проведет более ста проверок кредитных организаций, чтобы узнать о реальном состоянии защиты систем мобильного и онлайн-банкинга, а также о том, как банки обеспечивают безопасность при проведении клиентами платежей.

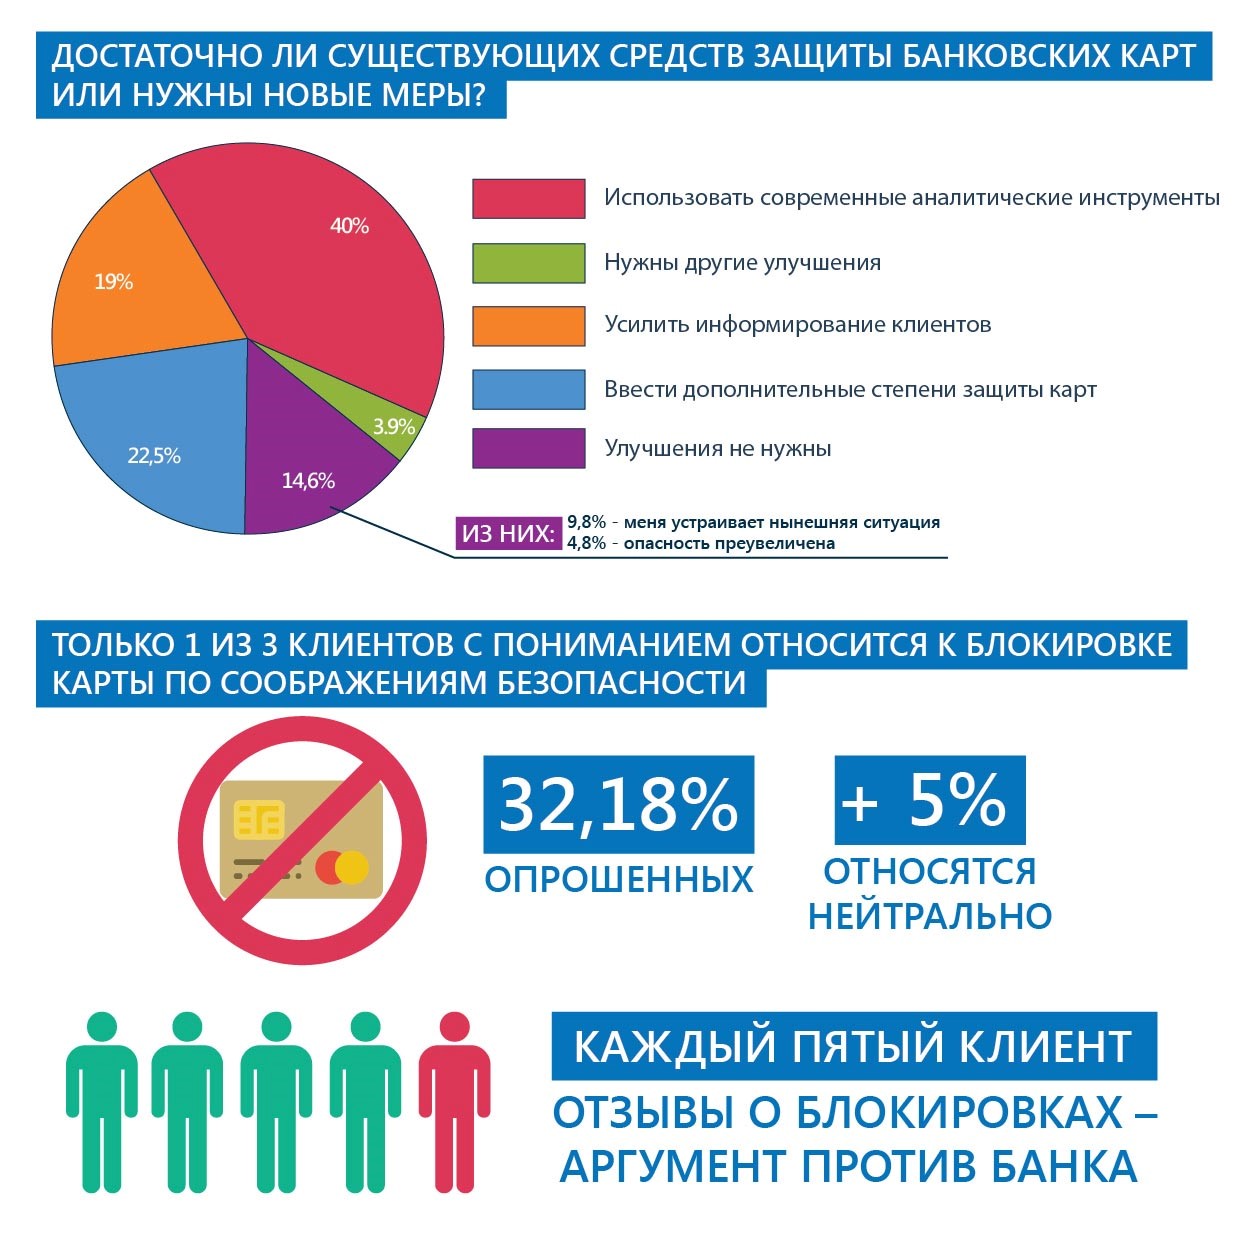
Опрос SAS и banki.ru показывает, что уровень подобной защиты волнует не только регулятора, но и самих пользователей – лишь 14,6% считают, что необходимости в дополнительных мерах нет. Треть из них (около 4,8% от общего числа опрошенных) заявили, что опасность преувеличена и что нужно перестать перестраховываться, а остальные (около 9,8% от общего числа) просто удовлетворены тем уровнем защиты, который обеспечивает их банк.

Однако все остальные участники опроса проявили более высокую степень обеспокоенности: почти 40% респондентов настаивают на необходимости внедрения современных инструментов противодействия мошенничеству, еще 22,5% предлагают ввести дополнительные степени защиты карт, а 19% предлагают усилить информирование клиентов о том, как себя обезопасить. При этом, как показали ответы на другой вопрос, регулярно такую информацию получают лишь 25% клиентов. Еще примерно столько же (26%) вообще никогда не получали сообщений о том, как защитить свои средства, около 30% получали их всего раз или два, а ко всем остальным такие сообщения приходили крайне редко.


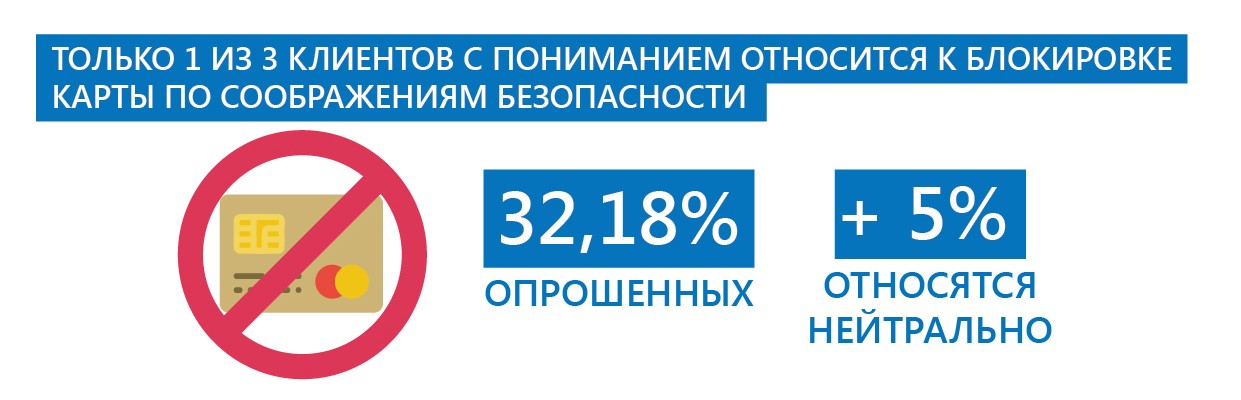
Стоит отметить и то, что держатели банковских карт не хотят лишних неудобств даже ради защиты собственных средств: лишь 32,18% держателей карт с пониманием относятся к блокировкам карты по соображениям безопасности, а еще около 5% проявили нейтральное отношение. Все остальные выразили ту или иную степень недовольства вплоть до крайнего отрицания (около 7%) либо затруднились дать ответ.


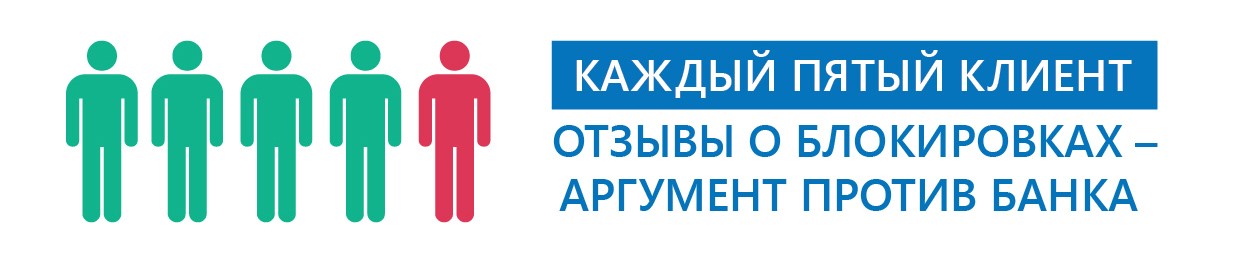
Блокировки по соображениям безопасности могут повлиять даже на выбор банка как таковой – 22% респондентов заявили, что отзывы других вкладчиков о таких блокировках станут аргументом против, а еще 37% раньше не учитывали этот фактор, но согласились с его важностью.


Только половина пользователей – около 48% – оценивают действующую степень защиты карт как надежную или очень надежную. Около 30% респондентов выставили своему банку по этому параметру оценку «удовлетворительно», а еще 7,5% считают, что их карты защищены слабо.

Почти 65% опрошенных сообщили, что их банк никогда не блокировал операцию или даже саму карту из-за подозрений, что доступ к счету пытаются получить злоумышленники. Это могло бы говорить о высоком уровне защиты, но в свете других ответов и цифр, в том числе официальных данных о хищениях, это скорее свидетельствует о том, что применяемые инструменты недостаточно эффективно выявляют попытки несанкционированного доступа и не позволяют вовремя предпринять меры.

«Опрос показал, что, с одной стороны, пользователи заинтересованы в высоком уровне безопасности, что вполне естественно. С другой – они вовсе не хотят постоянно испытывать неудобства из-за ложных срабатываний, что тоже можно понять. И найти золотую середину - с учётом разных потребностей клиентов, разнообразия продуктов, технологического ландшафта банка, существующих бизнес-процессов и т.д – и есть один из основных вызовов для банка в этой области. Внедрение современных антифрод-систем, обладающих методами машинного обучения, которые позволяют минимизировать ошибки, позволит удовлетворить оба эти запроса, помогая банкам удержать на высоких уровнях и безопасность, и удобство для клиентов», – комментирует Дмитрий Коновалов, руководитель направления противодействия мошенничеству SAS Россия/СНГ.   

Подпишитесь на новости

Главной целью стратегии ИБ стало снижение рисков — 78% против 55% год назад

Компании всё чаще берутся за стратегию ИБ, но писать её мешает нехватка данных и поддержки руководства. Об этом говорят опросы зрителей эфира AM Live «Стратегия информационной безопасности: зачем нужна и как её защитить».

В ходе дискуссии эксперты разбирали, зачем бизнесу стратегия ИБ, как связать её с бизнес-целями, что такое риск-аппетит и недопустимые события, как отличить стратегию от списка закупок и как доказать её ценность руководству.

Ярослав Напалков (МТС Банк) поделился кейсом, как презентация стратегии топ-менеджеру вызвала агрессию, и посоветовал сначала доносить контекст. Николай Казанцев (Securitm) предложил новичкам «три чашки кофе» — пообщаться с CEO, ИТ и стейкхолдерами.

Эксперты также обсудили горизонт планирования (2-3 года с ежегодным пересмотром), роль резервного копирования и киберучений, кейсы с шифровальщиками, BYOD, DLP и построением SOC.

За год доля компаний, у которых стратегия в разработке, выросла с 9% до 28%. А тех, у кого её нет и не предвидится, стало меньше — 21% против 26%. При этом меньше компаний довели документ до рабочего состояния с метриками и кибериспытаниями: 16% против 20%.

Барьеры тоже сместились. Нехватка исходных данных выросла с 46% до 64%, отсутствие buy-in топ-менеджмента — с 25% до 43%. Кадровый дефицит остаётся главным ограничением, хотя и снизился до 59%. Николай Казанцев из Securitm объясняет это зрелостью рынка:

«По нашей статистике, лишь 15-20% служб ИБ имеют хоть как-то формализованный реестр рисков. Я даже не говорю про количественный, хотя бы качественную оценку».

Главной целью на 2027 год снижение рисков и финансового ущерба назвали 78% — рост на 23 п.п. На втором месте устойчивость и сокращение простоев критичных сервисов — 57%. Наталья Глинина из Megafon Pro Business считает это логичным:

«Нормальная цель, потому что она прямо влияет на бизнес. Финансовый ущерб считается недопустимым событием, потому что иначе ваш бизнес может перестать работать».

Соответствие регуляторам держится на уровне 59%, а оптимизация TCO и консолидация стека теряют популярность — 8% против 14%.

Оптимизм по поводу роста интереса к стратегии разделяют не все. Евгений Акимов из «Рубитеха» предположил:

«Просто те, кто были на эфире в 2025 году, разработали стратегию и на наш эфир уже не пришли. Просто новые люди, которые как-то голодны до стратегии».

А ведущий Виктор Бобыльков напомнил, что часть компаний сознательно живёт без документа:

«Одно дело, когда бюджета нет, тогда хотя бы есть исходные данные. Но мы просто не делаем стратегию, потому что смысл её делать, нам денег больше не дадут. Это стратегия стабильной оперейшн».

Участники эфира сошлись на том, что стратегия ИБ — это не список закупок, а инструмент связи с бизнес-целями, который нужно строить на риск-ориентированном подходе. Планировать стоит на 2-3 года с ежегодным пересмотром, фокусироваться на критичных процессах и восстановлении, а ответственность распределять между ИБ, ИТ и бизнесом.

RSS: Новости на портале Anti-Malware.ru