



Kaspersky Battery Life продлевает время работы устройств на Android

Kaspersky Battery Life продлевает время работы устройств на Android

Kaspersky Battery Life продлевает время работы устройств на Android

«Лаборатория Касперского» выпустила бесплатное приложение Battery Life. Оно позволяет продлевать время работы батареи смартфонов и планшетов на ОС Android. Новое решение призвано избавить пользователей от неприятных ситуаций, связанных с внезапной разрядкой мобильных гаджетов.

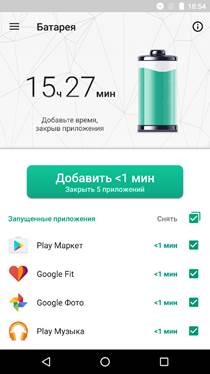
Battery Life анализирует все приложения на устройстве и выявляет те из них, которые потребляют больше всего энергии. Это особенно важно с учетом того, что 96% приложений* на Android работают в фоновом режиме, даже если пользователь их не запускает. Решение «Лаборатории Касперского» позволяет пресекать подобную напрасную трату энергии одним кликом и тем самым продлевает срок работы батареи. Помимо этого, Battery Life изучает типичные сценарии работы приложений и в случае, если одно из них начнет использовать больше энергии, чем обычно, срочно оповестит об этом пользователя.


Интерфейс приложения Battery Life


Приложение рассчитывает время до полного заряда батареи, когда устройство заряжается. Еще одно полезное свойство Battery Life – это расчет времени, оставшегося до момента, когда батарея окончательно разрядится. Эта информация дает пользователю возможность добраться до ближайшего источника энергии и не остаться без связи, когда она больше всего нужна. 

«Наш подход к защите пользователей заключается в том, чтобы снизить риски до минимума по всем фронтам, а не только в области киберугроз. Приложение Battery Life помогает людям контролировать работу своего смартфона и оставаться на связи. А это, безусловно, добавляет спокойствия», – отмечает Елена Харченко, руководитель отдела управления продуктами для домашних пользователей «Лаборатории Касперского».    

Battery Life занимает всего 15 Мб на устройстве, расходует менее 1% энергии батареи и работает на платформах Android 4.1 - 6.0.1.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru