



Kaspersky Battery Life продлевает время работы устройств на Android

Kaspersky Battery Life продлевает время работы устройств на Android

Kaspersky Battery Life продлевает время работы устройств на Android

«Лаборатория Касперского» выпустила бесплатное приложение Battery Life. Оно позволяет продлевать время работы батареи смартфонов и планшетов на ОС Android. Новое решение призвано избавить пользователей от неприятных ситуаций, связанных с внезапной разрядкой мобильных гаджетов.

Battery Life анализирует все приложения на устройстве и выявляет те из них, которые потребляют больше всего энергии. Это особенно важно с учетом того, что 96% приложений* на Android работают в фоновом режиме, даже если пользователь их не запускает. Решение «Лаборатории Касперского» позволяет пресекать подобную напрасную трату энергии одним кликом и тем самым продлевает срок работы батареи. Помимо этого, Battery Life изучает типичные сценарии работы приложений и в случае, если одно из них начнет использовать больше энергии, чем обычно, срочно оповестит об этом пользователя.


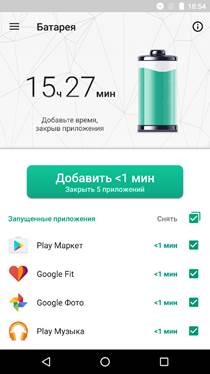
Интерфейс приложения Battery Life


Приложение рассчитывает время до полного заряда батареи, когда устройство заряжается. Еще одно полезное свойство Battery Life – это расчет времени, оставшегося до момента, когда батарея окончательно разрядится. Эта информация дает пользователю возможность добраться до ближайшего источника энергии и не остаться без связи, когда она больше всего нужна. 

«Наш подход к защите пользователей заключается в том, чтобы снизить риски до минимума по всем фронтам, а не только в области киберугроз. Приложение Battery Life помогает людям контролировать работу своего смартфона и оставаться на связи. А это, безусловно, добавляет спокойствия», – отмечает Елена Харченко, руководитель отдела управления продуктами для домашних пользователей «Лаборатории Касперского».    

Battery Life занимает всего 15 Мб на устройстве, расходует менее 1% энергии батареи и работает на платформах Android 4.1 - 6.0.1.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru