



FireEye выпустила бесплатный инструмент для анализа вредоносных программ

FireEye выпустила бесплатный инструмент для анализа вредоносных программ

FireEye выпустила бесплатный инструмент для анализа вредоносных программ

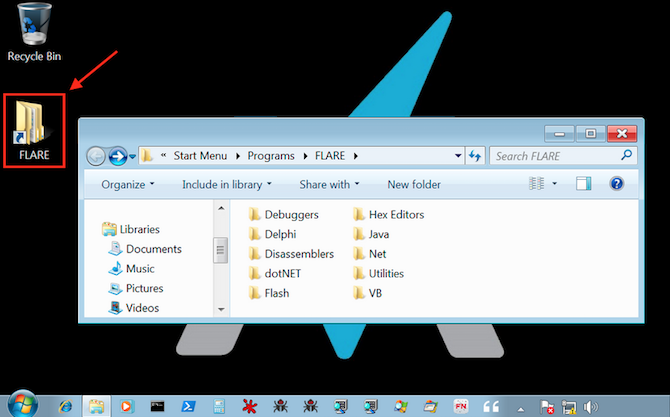
FireEye выпустила программное обеспечение, которое создает полностью настраиваемую виртуальную машину, содержащую все инструменты и настройки, необходимые для анализа вредоносных программ и других задач, связанных с кибербезопасностью.

Инструмент получил название FLARE VM, он представляет собой дистрибутив Windows, похожий на такие Linux-дистрибутивы, как Kali и REMnux. Его разработчиков является исследователь угроз в FireEye, Петер Качергинский (Peter Kacherginsky).

FLARE VM обеспечивает платформу, которая включает в себя полный набор средств безопасности, которые могут быть использованы для проведения анализа вредоносных программ, обратного инжиниринга, тестирования на проникновение и тому подобного.

Чтобы установить FLARE VM, пользователям потребуется виртуальная машина с Windows 7 или более новой версией операционной системы. Из виртуальной машины нужно будет посетить определенный URL-адрес в Internet Explorer и начать установку. Процесс занимает 30-40 минут, в зависимости от скорости соединения, и потребует несколько перезапусков системы.

По завершении установки пользователям рекомендуется сделать снимок виртуальной машины, чтобы сохранить ее чистое состояние. Также следует выставить сетевые настройки, чтобы не позволить анализируемым образцам вредоносных программ подключиться к локальной сети или интернету.

По словам FireEye, пользователи смогут легко настроить FLARE VM, поскольку она создана с использованием системы управления пакетами Chocolatey. Следовательно, можно будет выбирать инструменты как из репозитория Chocolatey, так и из репозитория FLARE FireEye, который постоянно дополняется.

Также довольно легко проходит процесс обновления инструментов, включенных в FLARE VM. Запуск команды «cup all» обновит все установленные пакеты.

FireEye предоставила инструкцию по использованию и выложила исходный код на GitHub. Сообщение в блоге, опубликованное компанией, также показывает пример того, как FLARE VM можно использовать для анализа образца вредоносной программы.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru