



Microsoft запускает программу выплаты вознаграждений за уязвимости

Microsoft запускает программу выплаты вознаграждений за уязвимости

Microsoft запускает программу выплаты вознаграждений за уязвимости

Компания Microsoft обратилась к исследователям с просьбой искать ошкибки и уязвимости в последней версии Windows 10 Insider Preview. Таким образом, за бреши, приводящие к удаленному выполнению кода, экспертам выплатят до 15 000 долларов США, за уязвимости повышения привилегий до 10 000 долларов, за дыры, приводящие к раскрытию информации и DoS до 5000 долларов.

Также следует учесть, что наличие концепта или кода, подтверждающего существование той или иной уязвимости, будет плюсом, и приведет к увеличению вознаграждения.

Уязвимости в Windows Journal, Windows Store, Windows Apps, Flash, прошивке, сторонних драйверах или стороннем программном обеспечении не попадают под действия программы.

«Зато вознаграждения можно получить за обнаружение недостатков во всех функциях Windows Insider Preview. Например, в Hyper-V, Windows Defender и Microsoft Edge» - отметили в MSRC.

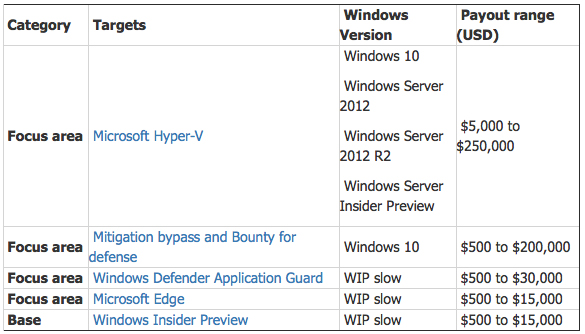
Компания предоставила основные детали каждой из своих программ по выплате вознаграждений за найденные уязвимости, с которыми можно ознакомиться ниже:

Microsoft уточнила, что качественный отчет и проверенный код экслойта для уязвимости удаленного выполнения кода в Microsoft Hyper-V может принести своему автору до полумиллиона долларов.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru