



Microsoft запускает программу выплаты вознаграждений за уязвимости

Microsoft запускает программу выплаты вознаграждений за уязвимости

Microsoft запускает программу выплаты вознаграждений за уязвимости

Компания Microsoft обратилась к исследователям с просьбой искать ошкибки и уязвимости в последней версии Windows 10 Insider Preview. Таким образом, за бреши, приводящие к удаленному выполнению кода, экспертам выплатят до 15 000 долларов США, за уязвимости повышения привилегий до 10 000 долларов, за дыры, приводящие к раскрытию информации и DoS до 5000 долларов.

Также следует учесть, что наличие концепта или кода, подтверждающего существование той или иной уязвимости, будет плюсом, и приведет к увеличению вознаграждения.

Уязвимости в Windows Journal, Windows Store, Windows Apps, Flash, прошивке, сторонних драйверах или стороннем программном обеспечении не попадают под действия программы.

«Зато вознаграждения можно получить за обнаружение недостатков во всех функциях Windows Insider Preview. Например, в Hyper-V, Windows Defender и Microsoft Edge» - отметили в MSRC.

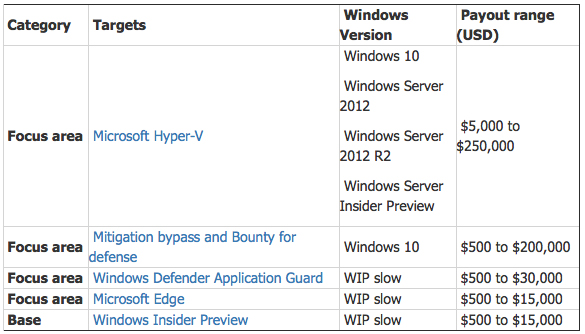
Компания предоставила основные детали каждой из своих программ по выплате вознаграждений за найденные уязвимости, с которыми можно ознакомиться ниже:

Microsoft уточнила, что качественный отчет и проверенный код экслойта для уязвимости удаленного выполнения кода в Microsoft Hyper-V может принести своему автору до полумиллиона долларов.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru