



Kaspersky Who Calls поможет бороться с телефонными мошенниками и спамом

Kaspersky Who Calls поможет бороться с телефонными мошенниками и спамом

Kaspersky Who Calls поможет бороться с телефонными мошенниками и спамом

«Лаборатория Касперского» представляет бесплатное мобильное приложение Kaspersky Who Calls. Программа помогает владельцам смартфонов понять, кто им звонит с неизвестных номеров, а также распознает и блокирует звонки от мошенников. Оценить новый уровень безопасности и комфорта могут пользователи устройств на платформах Android и iOS.

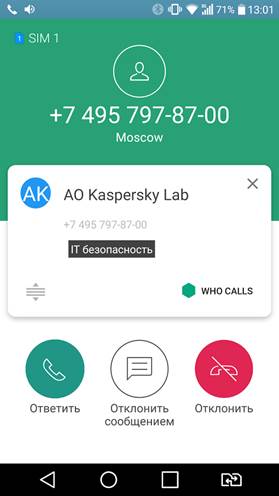
Kaspersky Who Calls – пилотное решение «Лаборатории Касперского», защищающее от телефонного спама и мошенничества, которые сегодня являются такими же раздражающими факторами и источниками угроз, как нежелательные сообщения в почте или SMS-рассылки. Программа определяет входящий вызов, благодаря чему пользователь видит на экране смартфона не просто набор цифр, а название организации звонящего, ее вид деятельности или сведения о репутации номера. Исходя из этой информации, можно решить, стоит ли отвечать на звонок. В зависимости от настроек Kaspersky Who Calls информирует пользователя о мошеннических номерах и нежелательных звонках или автоматически блокирует их, избавляя от потенциальных угроз и вторжения в персональное пространство.

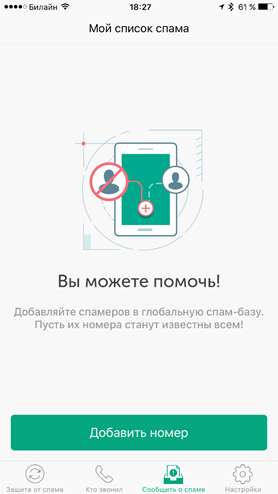
В приложении Kaspersky Who Calls предусмотрена возможность обмена данными о номерах, что помогает совершенствовать защиту. Любой человек, использующий решение, при желании может легко загрузить нежелательные номера в облако – далее система обновит базу данных, и в итоге все пользователи Kaspersky Who Calls будут информироваться о звонках с новых мошеннических номеров. 


Интерфейс приложения Kaspersky Who Calls для ОС Android и iOS


«Информационная безопасность уже давно вышла за рамки исключительно онлайн-мира. Повседневная жизнь людей сегодня одинаково активно проходит и в физической, и в цифровой реальности, которые совершенно точно уже неотделимы друг от друга. Так что наша задача сегодня не просто обеспечить безопасную онлайн-среду для пользователей – мы стремимся сделать их жизнь в мире гаджетов комфортной и понятной. Kaspersky Who Calls дает пользователям дополнительную возможность контролировать то, что происходит на их смартфонах, – получая необходимую информацию о звонке с неизвестного номера, человек может принять взвешенное решение, экономя свое время и избегая потенциальных угроз», – рассказывает Сергей Добровольский, руководитель управления продуктов для домашних пользователей «Лаборатории Касперского».

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru