



Неправильно настроенный Google Groups раскрывает важные данные

Неправильно настроенный Google Groups раскрывает важные данные

Неправильно настроенный Google Groups раскрывает важные данные

Исследователи из компании, специализирующейся на защите облачных технологий, RedLock считают, что важные данные сотен организаций могут быть скомпрометированы из-за неправильно настроенного веб-сервиса Google Groups.

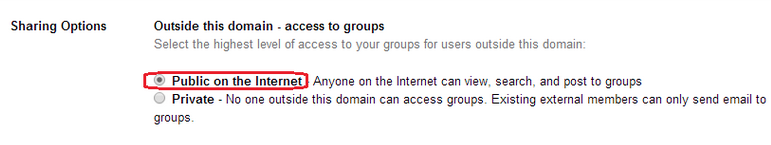
Google Groups представляет собой сервис, позволяющий пользователям создавать собственные группы обсуждений. Создатель группы устанавливает параметры совместного доступа к ней, выбирая между приватной и публичной опциями.

Команда RedLock отметила, что многие пользователи Google Groups для предприятий разрешили доступ к своим группам из сети, а в некоторых случаях ошибка конфигурации привела к раскрытию конфиденциальной информации.

Экспертам удалось найти имена, адреса электронной почты, домашние адреса, данные о зарплате сотрудников, данные о продажах и пароли клиентов в открытых группах.

«Мы сходу нашли десятки таких случаев. Смеем предположить, что сотни компаний пострадали от этой неправильной конфигурации» - говорят исследователи RedLock.

Согласно RedLock, список затронутых фирм включает компанию IBM’s The Weather Company, которая управляет weather.com, intellicast.com, Fusion Media Group, владельцем Gizmodo, The Onion, Jezebel и Lifehacker.

Организациям, использующим Google Groups, рекомендуется немедленно проверить их настройки, убедиться, что доступ является закрытым, чтобы избежать утечки конфиденциальных данных.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru