



Неправильно настроенный Google Groups раскрывает важные данные

Неправильно настроенный Google Groups раскрывает важные данные

Неправильно настроенный Google Groups раскрывает важные данные

Исследователи из компании, специализирующейся на защите облачных технологий, RedLock считают, что важные данные сотен организаций могут быть скомпрометированы из-за неправильно настроенного веб-сервиса Google Groups.

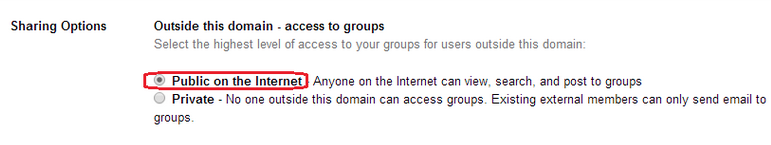
Google Groups представляет собой сервис, позволяющий пользователям создавать собственные группы обсуждений. Создатель группы устанавливает параметры совместного доступа к ней, выбирая между приватной и публичной опциями.

Команда RedLock отметила, что многие пользователи Google Groups для предприятий разрешили доступ к своим группам из сети, а в некоторых случаях ошибка конфигурации привела к раскрытию конфиденциальной информации.

Экспертам удалось найти имена, адреса электронной почты, домашние адреса, данные о зарплате сотрудников, данные о продажах и пароли клиентов в открытых группах.

«Мы сходу нашли десятки таких случаев. Смеем предположить, что сотни компаний пострадали от этой неправильной конфигурации» - говорят исследователи RedLock.

Согласно RedLock, список затронутых фирм включает компанию IBM’s The Weather Company, которая управляет weather.com, intellicast.com, Fusion Media Group, владельцем Gizmodo, The Onion, Jezebel и Lifehacker.

Организациям, использующим Google Groups, рекомендуется немедленно проверить их настройки, убедиться, что доступ является закрытым, чтобы избежать утечки конфиденциальных данных.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru