



Новый бэкдор GhostCtrl записывает аудио и видео с Android-устройств

Новый бэкдор GhostCtrl записывает аудио и видео с Android-устройств

Новый бэкдор GhostCtrl записывает аудио и видео с Android-устройств

Исследователи Trend Micro обнаружили новый Android-бэкдор, который получил название GhostCtrl. Вредонос может скрытно контролировать многие функции зараженного устройства.

Существует три версии GhostCtrl. Первая крадет информацию и контролирует некоторый функционал устройства без обфускации, вторая обзавелась расширенными возможностями для взлома устройств. Третья же объединяет лучшие функции двух предыдущих.

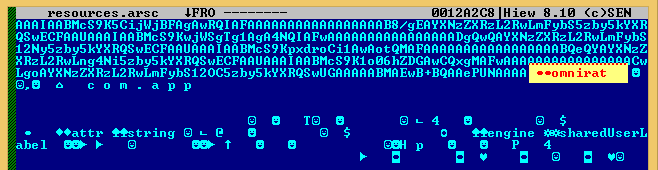
GhostCtrl основан на базе коммерческого мультиплатформенного OmniRAT, о котором часто писали в ноябре 2015 года. Утверждается, что он может удаленно управлять системами Windows, Linux и Mac, используя устройства Android.

Рисунок 1. Доказательство связи GhostCtrl с OmniRAT в исходном коде

Вредонос маскируется под популярные приложения, например, использует имена: App, MMS, whatsapp и даже Pokemon GO. После запуска вредоносного APK сложно будет отменить установку бэкдора – всплывающее окно будет появляться снова и снова.

После запуска вредоносный APK подключается к командному серверу (C&C). Команды сервера C&C зашифровываются и локально дешифруются APK после получения. Эксперты также обнаружили интересную особенность - бэкдор подключается к домену, а не напрямую к IP-адресу сервера. Это может объясняться попыткой скрыть свой трафик. Исследователи приводят несколько динамических DNS, которые связаны с тем же IP:

  • hef–klife[.]ddns[.]net
  • f–klife[.]ddns[.]net
  • php[.]no-ip[.]biz
  • ayalove[.]no-ip[.]biz

Вредонос работает очень гибко, позволяя злоумышленникам манипулировать функциональными возможностями устройства.

Стоить отметить также команду C&C, отвечающую за кражу данных устройства. Благодаря ней киберпреступники могут получить такую информацию, как журналы вызовов, SMS, контакты, номера телефонов, информацию SIM-карты, местоположение и закладки браузера.

Помимо этой информации, GhostCtrl также может получить следующие данные: версия ОС Android, имя пользователя, Wi-Fi, аккумулятор, UiMode, датчик, данные с камеры, браузер и поисковые запросы, процессы обслуживания, информация об активности и обои.

Но наиболее продвинутой его возможностью является возможность скрыто записывать голос или любое аудио, а затем загружать его на сервер злоумышленников. Весь украденный контент шифруется.

Одна из версий GhostCtrl также может выступать в качестве вымогателя – экран устройства блокируется, его пароль сбрасывается. Помимо этого, вредонос может записывать видео, используя камеру устройства, и загружать файл формата mp4 на сервер.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru