



Обнаружен новый тип атак на свежие установки сайтов WordPress

Обнаружен новый тип атак на свежие установки сайтов WordPress

Обнаружен новый тип атак на свежие установки сайтов WordPress

По словам экспертов, злоумышленники используют автоматическое сканирование, чтобы атаковать свежеустановленные веб-сайты WordPress. Такой вид атаки получил имя WPSetup, он опирается на администраторов, которые не могут правильно настроить свой сервер.

Хакеры ежедневно запускают тысячи сканирований, ища URL /wp-admin/setup-config.php, этот файл используется новыми инсталляциями движка WordPress для настройки.

Злоумышленники стремятся найти новые сайты WordPress, которые еще не настроены администраторами.

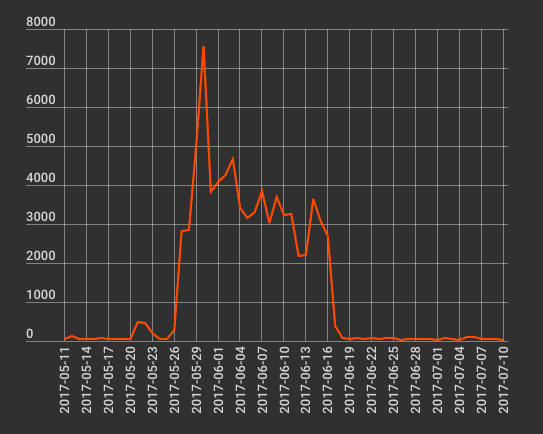
«В период с конца мая и до середины июня мы наблюдали новый тип атак, нацеленный на свежие инсталляции WordPress. Атакующие ищут URL /wp-admin/setup-config.php, наличие которого говорит о том, что пользователь установил WordPress на свой сервер, но еще не настроил его. На этом этапе для злоумышленника очень просто захватить не только атакуемый сайт, но и учетную запись хостинга» - говорят эксперты, создатели плагина WordFence.

Пик зловредной активности пришелся на 30 мая - эксперты наблюдали примерно 7500 сканирований в этот день.

Как уже было сказано раннее, атака WPSetup может позволить злоумышленнику получить контроль над учетной записью хостинга. Как только злоумышленник получит доступ администратора к веб-сайту WordPress, он сможет выполнять PHP-код через редактор темы или плагина. Таким образом, хакер может установить шелл (shell) в каталог для доступа к любым файлам или веб-сайтам, а также их баз данных.

«Если у злоумышленника есть возможность выполнить код на вашем сайте, для него открывается целый спектр вредоносных действий. Одним из наиболее распространенных сценариев является установка вредоносного шелла в каталог вашей учетной записи. В этот момент хакер может получить доступ ко всем файлам и веб-сайтам, принадлежащим этой учетной записи» - объясняют исследователи.

Чтобы избежать доступа злоумышленников, эксперты WordFence рекомендуют пользователям создавать в каталоге своей установки специальный файл .htaccess со следующим содержимым:

order deny,allow

deny from all

allow from <your ip>

«<your ip>» нужно заменить вашим P-адресом. Это правило гарантирует, что только вы можете получить доступ к своему сайту во время установки WordPress. После ее завершения не забудьте удалить правило .htaccess и открыть пользователям доступ к вашему сайту.

Подпишитесь на новости

Мошенники требуют повторно оплатить штрафы ГАИ под предлогом сбоя

Мошенники рассылают россиянам сообщения от имени Госавтоинспекции и Федерального казначейства с требованием повторно оплатить штраф или госпошлину. Предлог — предыдущий платёж якобы не был учтён после обновления системы.

О схеме рассказала РИА Новости пресс-служба платформы «Мошеловка» Народного фронта.

Получателю предлагают заново перечислить деньги либо внести небольшую комиссию за подтверждение операции. Для этого его направляют по фишинговой ссылке, убеждая, что иначе возникнет задолженность.

В «Мошеловке» подчеркнули, что государственные ведомства и Федеральное казначейство не требуют повторных платежей через сторонние ссылки и не взимают комиссии за подтверждение транзакций.

Проверять сведения об оплате специалисты платформы рекомендуют в подтверждённой учётной записи на «Госуслугах». Электронные квитанции об уплате госпошлин стоит сохранять.

Если данные о платеже не совпадают, следует обратиться в соответствующее ведомство через его официальную электронную приёмную.

RSS: Новости на портале Anti-Malware.ru