



Обнаружен новый тип атак на свежие установки сайтов WordPress

Обнаружен новый тип атак на свежие установки сайтов WordPress

Обнаружен новый тип атак на свежие установки сайтов WordPress

По словам экспертов, злоумышленники используют автоматическое сканирование, чтобы атаковать свежеустановленные веб-сайты WordPress. Такой вид атаки получил имя WPSetup, он опирается на администраторов, которые не могут правильно настроить свой сервер.

Хакеры ежедневно запускают тысячи сканирований, ища URL /wp-admin/setup-config.php, этот файл используется новыми инсталляциями движка WordPress для настройки.

Злоумышленники стремятся найти новые сайты WordPress, которые еще не настроены администраторами.

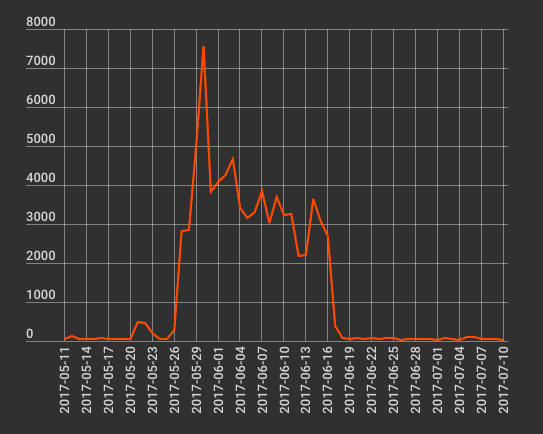
«В период с конца мая и до середины июня мы наблюдали новый тип атак, нацеленный на свежие инсталляции WordPress. Атакующие ищут URL /wp-admin/setup-config.php, наличие которого говорит о том, что пользователь установил WordPress на свой сервер, но еще не настроил его. На этом этапе для злоумышленника очень просто захватить не только атакуемый сайт, но и учетную запись хостинга» - говорят эксперты, создатели плагина WordFence.

Пик зловредной активности пришелся на 30 мая - эксперты наблюдали примерно 7500 сканирований в этот день.

Как уже было сказано раннее, атака WPSetup может позволить злоумышленнику получить контроль над учетной записью хостинга. Как только злоумышленник получит доступ администратора к веб-сайту WordPress, он сможет выполнять PHP-код через редактор темы или плагина. Таким образом, хакер может установить шелл (shell) в каталог для доступа к любым файлам или веб-сайтам, а также их баз данных.

«Если у злоумышленника есть возможность выполнить код на вашем сайте, для него открывается целый спектр вредоносных действий. Одним из наиболее распространенных сценариев является установка вредоносного шелла в каталог вашей учетной записи. В этот момент хакер может получить доступ ко всем файлам и веб-сайтам, принадлежащим этой учетной записи» - объясняют исследователи.

Чтобы избежать доступа злоумышленников, эксперты WordFence рекомендуют пользователям создавать в каталоге своей установки специальный файл .htaccess со следующим содержимым:

order deny,allow

deny from all

allow from <your ip>

«<your ip>» нужно заменить вашим P-адресом. Это правило гарантирует, что только вы можете получить доступ к своему сайту во время установки WordPress. После ее завершения не забудьте удалить правило .htaccess и открыть пользователям доступ к вашему сайту.

Подпишитесь на новости

С разработчика российского литографа на 130 нм требуют 139 млн руб. пеней

Минпромторг потребовал от Зеленоградского нанотехнологического центра (ЗНТЦ) выплатить 138,97 млн рублей пеней за просрочку третьего этапа разработки российского литографа с проектными нормами 130 нм. Глава компании Анатолий Ковалев объяснил задержку санкционными ограничениями, осложнившими работу с зарубежными поставщиками.

Как сообщает CNews со ссылкой на претензию в карточке госконтракта, договор стоимостью 5,55 млрд рублей заключили в декабре 2021 года. Завершить проект необходимо до 31 декабря 2026 года.

Третий этап должен был закончиться 31 марта 2026 года, однако уведомление о готовности к сдаче ЗНТЦ направил только 10 июля. Акт приёмки подписали 7 августа.

В рамках этапа изготовили два опытных образца эксимерного лазера с длиной волны 193 нм, фотошаблоны, тестовые структуры и стенд для измерения характеристик объективов.

По словам Ковалева, проект в целом будет завершён в установленный срок. Серийные поставки оборудования компания планирует начать в 2027 году.

RSS: Новости на портале Anti-Malware.ru