



Вымогатель для Android угрожает отправить личные данные всем контактам

Вымогатель для Android угрожает отправить личные данные всем контактам

Вымогатель для Android угрожает отправить личные данные всем контактам

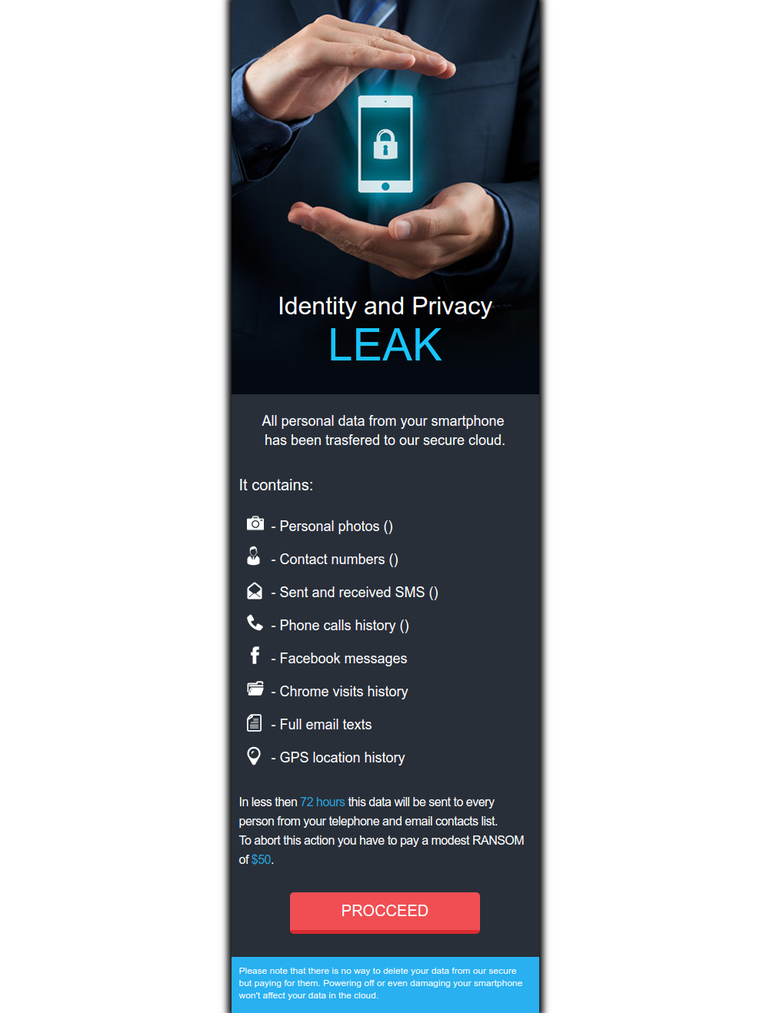
В официальном магазине приложений Google Play был обнаружен Android-вымогатель. Отличается он тем, что угрожает отправить историю веб-активности, а также конфиденциальную информацию всем контактам жертвы.

Вредонос был обнаружен исследователями McAfee и получил имя LeakerLocker. В отличие от большинства вымогателей, LeakerLocker не шифрует файлы пользователей, а делает резервную копию данных, хранящихся на устройстве. После этого пользователь ставится в известность о наличии такой копии, которую зловред угрожает отправить всем контактам в телефонной книге и электронной почте.

Злоумышленники требуют 50 долларов в обмен на то, чтобы личные данные не были отправлены третьим лицам. Эти данные включают: фотографии, сообщения Facebook, историю веб-поиска, письма электронной почты, историю местоположений и прочее. Ставка киберпреступников делается на человеческий фактор.

Два приложения в Google Play содержали эту вредоносную программу - Wallpapers Blur HD (загруженное от 5 000 до 10 000 раз) Booster & Cleaner Pro (загруженное от 1 000 до 5 000 раз).

Это значит, что где-то 15 000 человек стали жертвами LeakerLocker. Оба этих приложения имеют хорошие оценки, предположительно оставленные самими злоумышленниками.

После загрузки LeakerLocker запрашивает множество разрешений, в их числе возможность управлять вызовами, читать и отправлять сообщения, а также доступ к контактам.

До конца неизвестно, действительно ли вымогатель может получить доступ ко всей информации, которую он угрожает распространить. Анализ его кода показал, что он способен, по крайней мере, получить доступ к адресу электронной почты, некоторой контактной информации, истории браузера Chrome, текстовым сообщениям, вызовам, а также фотографиям с камеры.

Исследователи не рекомендуют платить злоумышленникам, так как  нет никакой гарантии, что данные не будут отправлены и в этом случае, или не используются повторно для шантажа.

Эксперты McAfee сообщили о своей находке Google, и, похоже, что та удалила два приложения, распространяющие вымогателя из Google Play.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru