



Вымогатель для Android угрожает отправить личные данные всем контактам

Вымогатель для Android угрожает отправить личные данные всем контактам

Вымогатель для Android угрожает отправить личные данные всем контактам

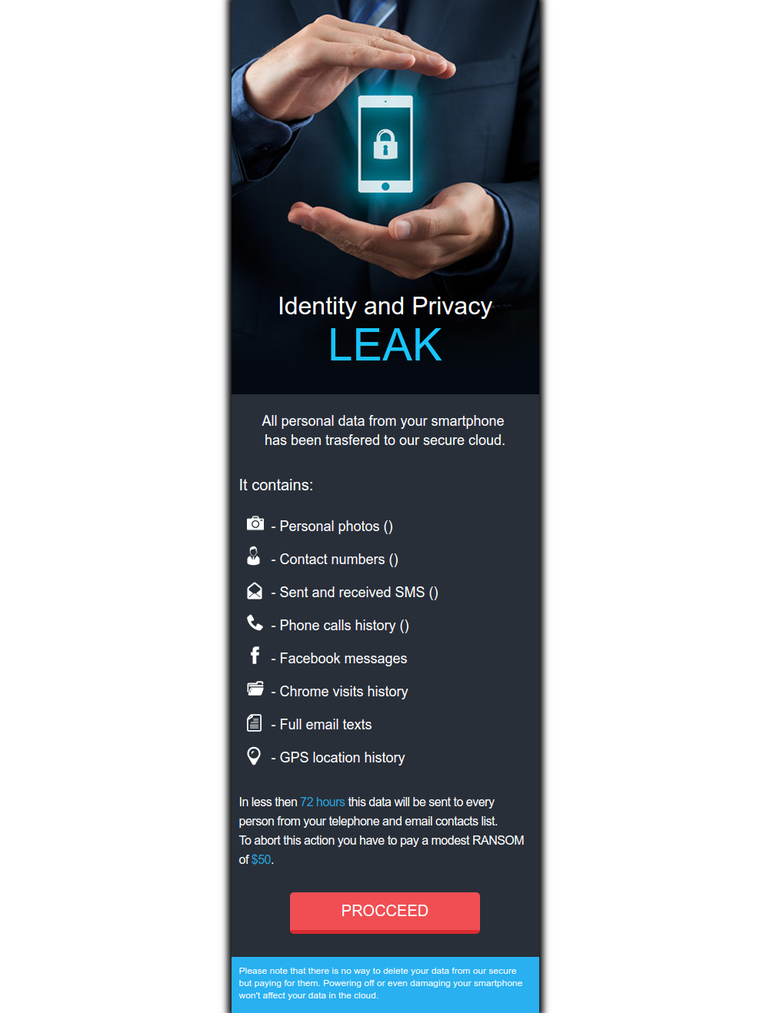
В официальном магазине приложений Google Play был обнаружен Android-вымогатель. Отличается он тем, что угрожает отправить историю веб-активности, а также конфиденциальную информацию всем контактам жертвы.

Вредонос был обнаружен исследователями McAfee и получил имя LeakerLocker. В отличие от большинства вымогателей, LeakerLocker не шифрует файлы пользователей, а делает резервную копию данных, хранящихся на устройстве. После этого пользователь ставится в известность о наличии такой копии, которую зловред угрожает отправить всем контактам в телефонной книге и электронной почте.

Злоумышленники требуют 50 долларов в обмен на то, чтобы личные данные не были отправлены третьим лицам. Эти данные включают: фотографии, сообщения Facebook, историю веб-поиска, письма электронной почты, историю местоположений и прочее. Ставка киберпреступников делается на человеческий фактор.

Два приложения в Google Play содержали эту вредоносную программу - Wallpapers Blur HD (загруженное от 5 000 до 10 000 раз) Booster & Cleaner Pro (загруженное от 1 000 до 5 000 раз).

Это значит, что где-то 15 000 человек стали жертвами LeakerLocker. Оба этих приложения имеют хорошие оценки, предположительно оставленные самими злоумышленниками.

После загрузки LeakerLocker запрашивает множество разрешений, в их числе возможность управлять вызовами, читать и отправлять сообщения, а также доступ к контактам.

До конца неизвестно, действительно ли вымогатель может получить доступ ко всей информации, которую он угрожает распространить. Анализ его кода показал, что он способен, по крайней мере, получить доступ к адресу электронной почты, некоторой контактной информации, истории браузера Chrome, текстовым сообщениям, вызовам, а также фотографиям с камеры.

Исследователи не рекомендуют платить злоумышленникам, так как  нет никакой гарантии, что данные не будут отправлены и в этом случае, или не используются повторно для шантажа.

Эксперты McAfee сообщили о своей находке Google, и, похоже, что та удалила два приложения, распространяющие вымогателя из Google Play.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru