



Classic Ether Wallet взломан, злоумышленники похитили $300 000

Classic Ether Wallet взломан, злоумышленники похитили $300 000

Classic Ether Wallet взломан, злоумышленники похитили $300 000

30 июня 2017 года неизвестные злоумышленники сумели перехватить контроль над доменом Classic Ether Wallet — кошелька для криптовалюты Ethereum Classic (ETC). Сообщается, что преступники применили социальную инженерию и сумели ввести в заблуждение сотрудников хостинг-провайдера 1on1, выдав себя за настоящих владельцев домена.

Первыми взлом заметили пользователи Reddit, а вскоре случившееся официально подтвердили и представили Classic Ether Wallet. В твиттере администрация предупредила, что пользоваться Classic Ether Wallet пока настоятельно не рекомендуется. Дело в том, что перехватив контроль над доменом, неизвестные злоумышленники немедленно начали пренаправлять пользователей на свой сервер, в результате чего чужие деньги оседали в их «карманах», пишет xakep.ru.

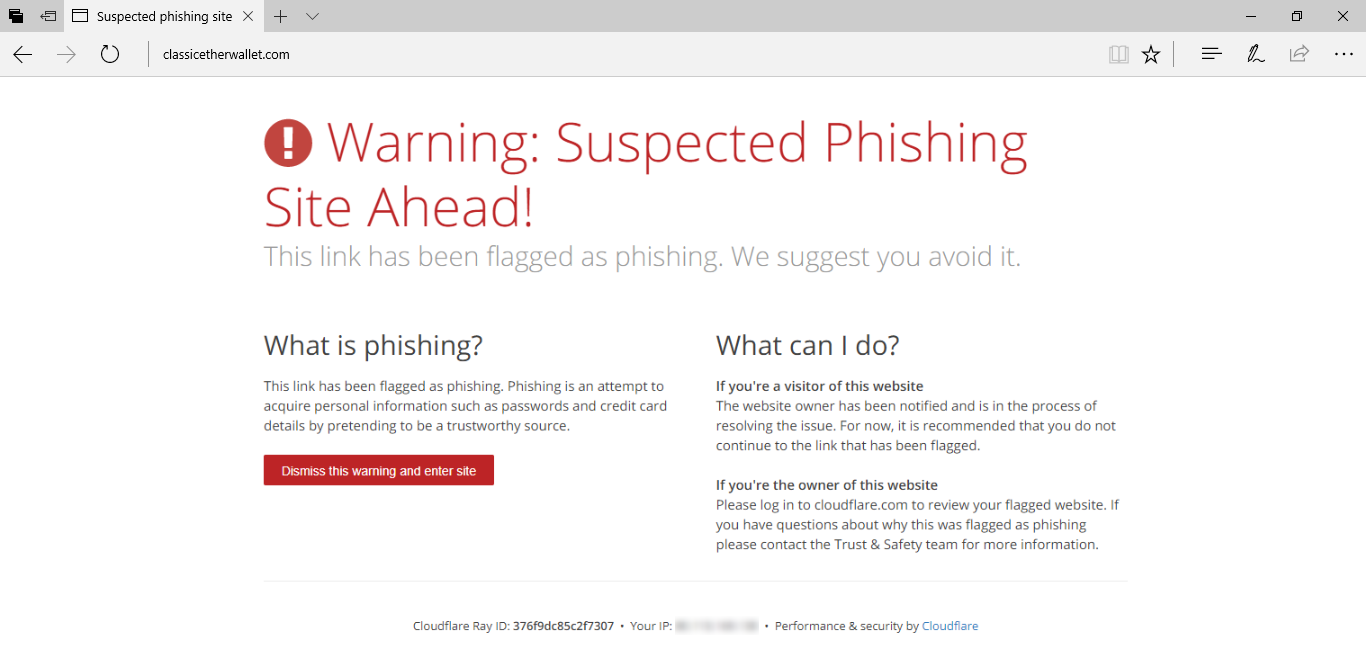
Разобравшись в происходящем, пользователи даже предложили устроить DDoS-атаку на домен, чтобы увести его в оффлайн, так как сочли это наиболее быстрым способом прекратить деятельность преступников. Но идти на такие крайние меры не пришлось: уже через несколько часов администрация Classic Ether Wallet, при поддержке экспертов, сумела убедить Cloudflare внести домен в черный список, что и спасло ситуацию.


На Reddit пострадавшие пользователи поделились рядом ETC-адресов, на которые в итоге попали их средства. Таким образом удалось подсчитать, что суммарно злоумышленники похитили порядка $300 000 в ETC эквиваленте.

Сообщается, что в настоящее время контроль над доменом Classic Ether Wallet восстановлен.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru