



Инструмент Elsa позволяет ЦРУ отслеживать пользователей через Wi-Fi

Инструмент Elsa позволяет ЦРУ отслеживать пользователей через Wi-Fi

Инструмент Elsa позволяет ЦРУ отслеживать пользователей через Wi-Fi

WikiLeaks опубликовала документ с подробным описанием инструмента Elsa, который, как утверждается, используется ЦРУ США для отслеживания местоположения людей через Wi-Fi ноутбуков.

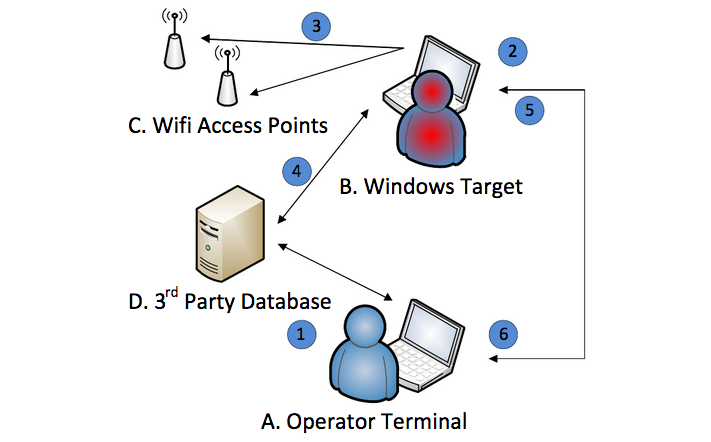
По словам его разработчиков, Elsa предоставляет геолокационные данные, записывая детали точек доступа Wi-Fi, включая уровень сигнала, в диапазоне целевого устройства Windows.

После установки Elsa на компьютер, инструмент начинает контролировать ближайшие точки Wi-Fi, даже если устройство не подключено к интернету. Как только компьютер подключится к интернету, Elsa сможет отправлять собранные данные Wi-Fi в базу данных, содержащую географическое расположение точек беспроводного доступа.

Документ WikiLeaks показал, что Elsa использует базы данных геолокации, созданные Google и Microsoft.

Данные зашифровываются и логируются, и злоумышленник может вручную получить их, подключившись к зараженному устройству.

«ELSA позволяет настроить такие параметры, как интервал выборки, максимальный размер файла журнала и метод invocation/persistence. Кроме того, использующееся базы геолокации от Google и Microsoft преобразуют необработанную информацию в геоданные, что позволяет создать профиль отслеживания целевого устройства» - говорит в документе WikiLeaks.

Также WikiLeaks дает понять, что развитие Elsa поддерживается разработчиком, и инструмент постоянно улучшается.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru