



В сеть предположительно просочился исходный код Windows 10

В сеть предположительно просочился исходный код Windows 10

В сеть предположительно просочился исходный код Windows 10

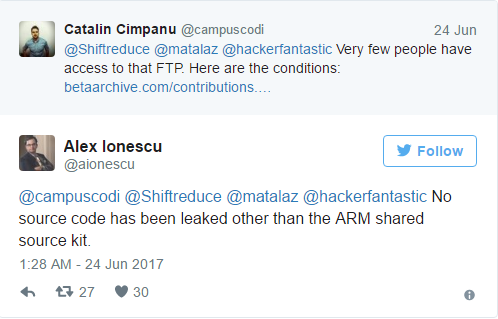
Часть исходного кода Microsoft Windows 10 на этой неделе просочилась в сеть. Она была замечена на веб-сайте энтузиастов, которые отслеживают выпуски Windows. Microsoft уже подтвердила, что этот исходный код был получен благодаря ее механизму для распространения исходного кода программ Shared Source Initiative. Предположительно, он был доступен для OEM-производителей.

Код был размещен на вышеупомянутом сайте Beta Archive, скачать его можно по бесплатному частному FTP, где также присутствуют многочисленные архивные сборки Windows.

Согласно правилам сайта, там размещаются только бета-версии, которые уже были заменены более новыми версиями, исходный код ядра размещать нельзя.

Утекший исходный код был сохранен в папке FTP под названием «Shared Source Kit», затем сайт сразу же удалил его, узнав, что он может содержать конфиденциальные данные. В частности, код был удален сразу после сообщений The Register и протестированном исходном коде.

«Мы приняли решение удалить папку с FTP-сервера вместе с содержимым. Оно не будет доступно до тех пор, пока мы не проведем анализ и не убедимся, что содержимое соответствует правилам сайта» - объяснил администратор сайт Beta Archive, Энди.

Администратор также уточнил, что папка имела размер 1,2 ГБ и содержала «12 релизов, каждая из которых весил 100 МБ», следовательно, The Register ошиблись, когда говорили о размере в 32 ТБ. Также Энди отметил, что исходя из размеров, код ядра не мог там содержаться.

По-видимому, Microsoft уже проанализировала содержимое указанной папки и определила, что она содержит «часть исходного кода из Shared Source Initiative». Это означает, что код уже был доступен клиентам.

В статье The Register также говорится о сверхсекретных сборках Windows 10 и Windows Server 2016, «ни одна из которых не была выпущена публично». Но присутствующие на сайте бета-версии Windows уже заменены более новыми сборками, они не являются частью одной большой утечки.

Однако стоит отметить тот факт, что большое количество сборок было добавлено 24 марта 2017 года, это может быть связано с недавним арестом двух британцев за несанкционированное проникновение в сети, принадлежащие Microsoft.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru