



В сеть предположительно просочился исходный код Windows 10

В сеть предположительно просочился исходный код Windows 10

В сеть предположительно просочился исходный код Windows 10

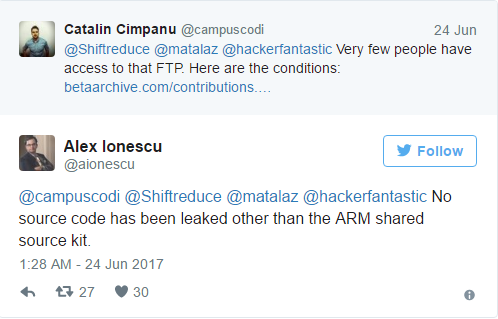
Часть исходного кода Microsoft Windows 10 на этой неделе просочилась в сеть. Она была замечена на веб-сайте энтузиастов, которые отслеживают выпуски Windows. Microsoft уже подтвердила, что этот исходный код был получен благодаря ее механизму для распространения исходного кода программ Shared Source Initiative. Предположительно, он был доступен для OEM-производителей.

Код был размещен на вышеупомянутом сайте Beta Archive, скачать его можно по бесплатному частному FTP, где также присутствуют многочисленные архивные сборки Windows.

Согласно правилам сайта, там размещаются только бета-версии, которые уже были заменены более новыми версиями, исходный код ядра размещать нельзя.

Утекший исходный код был сохранен в папке FTP под названием «Shared Source Kit», затем сайт сразу же удалил его, узнав, что он может содержать конфиденциальные данные. В частности, код был удален сразу после сообщений The Register и протестированном исходном коде.

«Мы приняли решение удалить папку с FTP-сервера вместе с содержимым. Оно не будет доступно до тех пор, пока мы не проведем анализ и не убедимся, что содержимое соответствует правилам сайта» - объяснил администратор сайт Beta Archive, Энди.

Администратор также уточнил, что папка имела размер 1,2 ГБ и содержала «12 релизов, каждая из которых весил 100 МБ», следовательно, The Register ошиблись, когда говорили о размере в 32 ТБ. Также Энди отметил, что исходя из размеров, код ядра не мог там содержаться.

По-видимому, Microsoft уже проанализировала содержимое указанной папки и определила, что она содержит «часть исходного кода из Shared Source Initiative». Это означает, что код уже был доступен клиентам.

В статье The Register также говорится о сверхсекретных сборках Windows 10 и Windows Server 2016, «ни одна из которых не была выпущена публично». Но присутствующие на сайте бета-версии Windows уже заменены более новыми сборками, они не являются частью одной большой утечки.

Однако стоит отметить тот факт, что большое количество сборок было добавлено 24 марта 2017 года, это может быть связано с недавним арестом двух британцев за несанкционированное проникновение в сети, принадлежащие Microsoft.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru