



В сеть предположительно просочился исходный код Windows 10

В сеть предположительно просочился исходный код Windows 10

В сеть предположительно просочился исходный код Windows 10

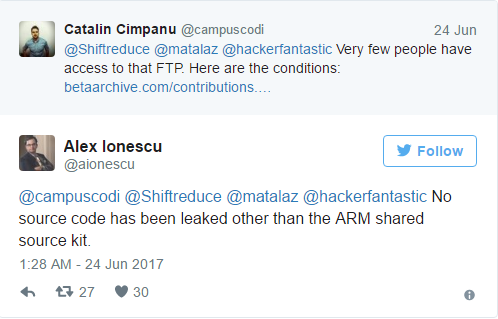
Часть исходного кода Microsoft Windows 10 на этой неделе просочилась в сеть. Она была замечена на веб-сайте энтузиастов, которые отслеживают выпуски Windows. Microsoft уже подтвердила, что этот исходный код был получен благодаря ее механизму для распространения исходного кода программ Shared Source Initiative. Предположительно, он был доступен для OEM-производителей.

Код был размещен на вышеупомянутом сайте Beta Archive, скачать его можно по бесплатному частному FTP, где также присутствуют многочисленные архивные сборки Windows.

Согласно правилам сайта, там размещаются только бета-версии, которые уже были заменены более новыми версиями, исходный код ядра размещать нельзя.

Утекший исходный код был сохранен в папке FTP под названием «Shared Source Kit», затем сайт сразу же удалил его, узнав, что он может содержать конфиденциальные данные. В частности, код был удален сразу после сообщений The Register и протестированном исходном коде.

«Мы приняли решение удалить папку с FTP-сервера вместе с содержимым. Оно не будет доступно до тех пор, пока мы не проведем анализ и не убедимся, что содержимое соответствует правилам сайта» - объяснил администратор сайт Beta Archive, Энди.

Администратор также уточнил, что папка имела размер 1,2 ГБ и содержала «12 релизов, каждая из которых весил 100 МБ», следовательно, The Register ошиблись, когда говорили о размере в 32 ТБ. Также Энди отметил, что исходя из размеров, код ядра не мог там содержаться.

По-видимому, Microsoft уже проанализировала содержимое указанной папки и определила, что она содержит «часть исходного кода из Shared Source Initiative». Это означает, что код уже был доступен клиентам.

В статье The Register также говорится о сверхсекретных сборках Windows 10 и Windows Server 2016, «ни одна из которых не была выпущена публично». Но присутствующие на сайте бета-версии Windows уже заменены более новыми сборками, они не являются частью одной большой утечки.

Однако стоит отметить тот факт, что большое количество сборок было добавлено 24 марта 2017 года, это может быть связано с недавним арестом двух британцев за несанкционированное проникновение в сети, принадлежащие Microsoft.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru