



Шифровальщик TeslaWare играет в русскую рулетку с файлами своих жертв

Шифровальщик TeslaWare играет в русскую рулетку с файлами своих жертв

Шифровальщик TeslaWare играет в русскую рулетку с файлами своих жертв

Специалисты компании Emsisoft обнаружили нового вымогателя, TeslaWare, о котором сообщили основателю ресурса Bleeping Computer Лоренсу Абрамсу (Lawrence Abrams), а тот изучил малварь более внимательно.

Абрамс пишет, что в настоящее время TeslaWare активно рекламируется на черном рынке, где продается за 35-70 евро (в зависимости от степени кастомизации). Для рекламы шифровальщика используются красивые постеры, рассказывающие обо всех характеристиках и особенностях малвари. Однако исследователь отмечает, что эти постеры являются более продвинутыми, чем сам вымогатель. Так, разработчики TeslaWare уверяют, что вредонос использует AES-256 шифрование, не обнаруживается антивирусными продуктами и надежно шифрует файлы, и оба последних утверждения ложны, пишет xakep.ru.

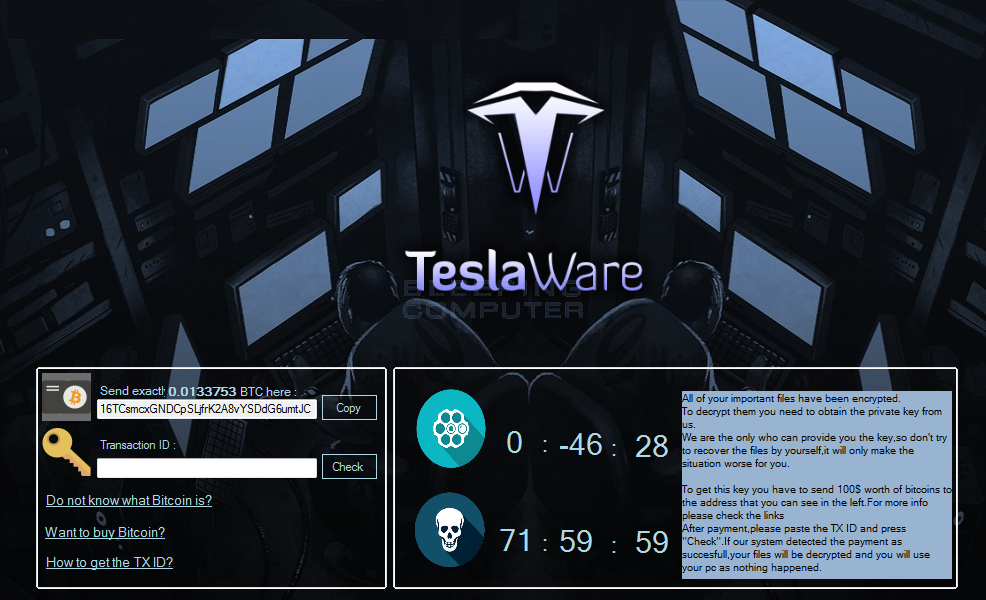
Тем не менее, файлы вымогатель действительно шифрует и, хуже того, удаляет. Так, по окончании шифрования TeslaWare отображает экран блокировки сразу с двумя таймерами. Первый таймер, обозначенный пиктограммой револьверного барабана, начинает отсчет с 59 минут. Когда это время истекает, TeslaWare играет в русскую рулетку с информацией пострадавшего, удаляя 10 случайных файлов.


Второй таймер, обозначенный пиктограммой черепа, отсчитывает 72 часа. Если за это время жертва не заплатит выкуп, вымогатель стирает вообще все файлы на диске C:.

Специалист не объясняет, какие именно уязвимости ему удалось выявить в коде вредоноса (так как плохие парни тоже читают Bleeping Computer), но он сообщает, что всю пострадавшую от действий шифровальщика информацию можно восстановить, не выплачивая выкуп. Абрамс рекомендует пострадавшим обращаться в специальную ветку на форуме сайта за получением помощи.

Также Абрамс обнаружил, что шифровальщик обладает несколькими неприятными функциями, которые пока не используются. Так, TeslaWare способен создавать новые сетевые папки на зараженном компьютере, которые операторы малвари могут использовать как точку входа в систему. Также шифровальщик обладает функцией NSpread, которая помогает ему копировать себя во все доступные сетевые папки, также создавая в них файл runme.pif или start.pif. Если пользователь удаленного компьютера запустит эти файлы, TeslaWare атакует и эту машину.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru