



Шифровальщик TeslaWare играет в русскую рулетку с файлами своих жертв

Шифровальщик TeslaWare играет в русскую рулетку с файлами своих жертв

Шифровальщик TeslaWare играет в русскую рулетку с файлами своих жертв

Специалисты компании Emsisoft обнаружили нового вымогателя, TeslaWare, о котором сообщили основателю ресурса Bleeping Computer Лоренсу Абрамсу (Lawrence Abrams), а тот изучил малварь более внимательно.

Абрамс пишет, что в настоящее время TeslaWare активно рекламируется на черном рынке, где продается за 35-70 евро (в зависимости от степени кастомизации). Для рекламы шифровальщика используются красивые постеры, рассказывающие обо всех характеристиках и особенностях малвари. Однако исследователь отмечает, что эти постеры являются более продвинутыми, чем сам вымогатель. Так, разработчики TeslaWare уверяют, что вредонос использует AES-256 шифрование, не обнаруживается антивирусными продуктами и надежно шифрует файлы, и оба последних утверждения ложны, пишет xakep.ru.

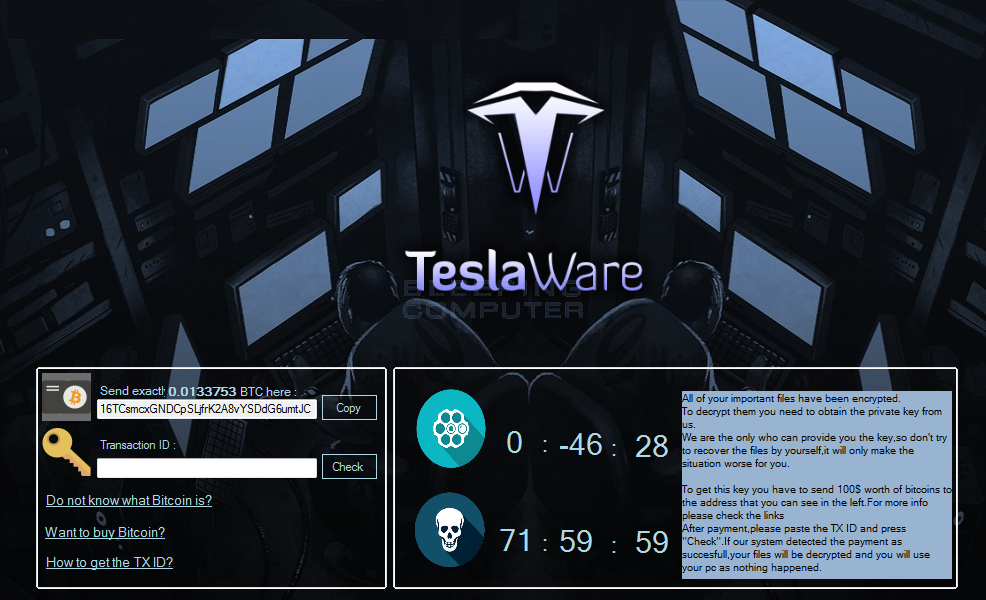
Тем не менее, файлы вымогатель действительно шифрует и, хуже того, удаляет. Так, по окончании шифрования TeslaWare отображает экран блокировки сразу с двумя таймерами. Первый таймер, обозначенный пиктограммой револьверного барабана, начинает отсчет с 59 минут. Когда это время истекает, TeslaWare играет в русскую рулетку с информацией пострадавшего, удаляя 10 случайных файлов.


Второй таймер, обозначенный пиктограммой черепа, отсчитывает 72 часа. Если за это время жертва не заплатит выкуп, вымогатель стирает вообще все файлы на диске C:.

Специалист не объясняет, какие именно уязвимости ему удалось выявить в коде вредоноса (так как плохие парни тоже читают Bleeping Computer), но он сообщает, что всю пострадавшую от действий шифровальщика информацию можно восстановить, не выплачивая выкуп. Абрамс рекомендует пострадавшим обращаться в специальную ветку на форуме сайта за получением помощи.

Также Абрамс обнаружил, что шифровальщик обладает несколькими неприятными функциями, которые пока не используются. Так, TeslaWare способен создавать новые сетевые папки на зараженном компьютере, которые операторы малвари могут использовать как точку входа в систему. Также шифровальщик обладает функцией NSpread, которая помогает ему копировать себя во все доступные сетевые папки, также создавая в них файл runme.pif или start.pif. Если пользователь удаленного компьютера запустит эти файлы, TeslaWare атакует и эту машину.

Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru