



Шифровальщик TeslaWare играет в русскую рулетку с файлами своих жертв

Шифровальщик TeslaWare играет в русскую рулетку с файлами своих жертв

Шифровальщик TeslaWare играет в русскую рулетку с файлами своих жертв

Специалисты компании Emsisoft обнаружили нового вымогателя, TeslaWare, о котором сообщили основателю ресурса Bleeping Computer Лоренсу Абрамсу (Lawrence Abrams), а тот изучил малварь более внимательно.

Абрамс пишет, что в настоящее время TeslaWare активно рекламируется на черном рынке, где продается за 35-70 евро (в зависимости от степени кастомизации). Для рекламы шифровальщика используются красивые постеры, рассказывающие обо всех характеристиках и особенностях малвари. Однако исследователь отмечает, что эти постеры являются более продвинутыми, чем сам вымогатель. Так, разработчики TeslaWare уверяют, что вредонос использует AES-256 шифрование, не обнаруживается антивирусными продуктами и надежно шифрует файлы, и оба последних утверждения ложны, пишет xakep.ru.

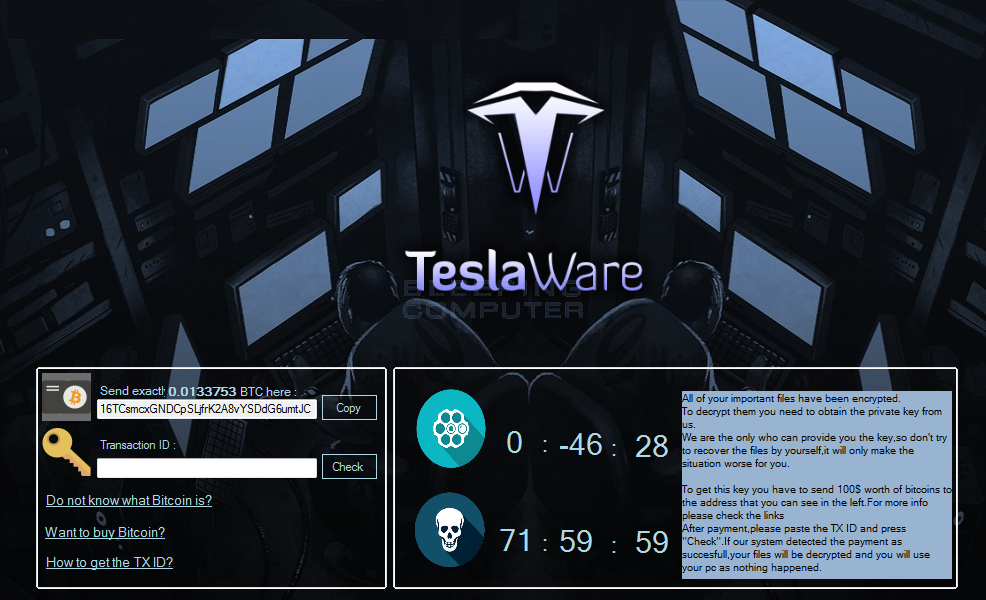
Тем не менее, файлы вымогатель действительно шифрует и, хуже того, удаляет. Так, по окончании шифрования TeslaWare отображает экран блокировки сразу с двумя таймерами. Первый таймер, обозначенный пиктограммой револьверного барабана, начинает отсчет с 59 минут. Когда это время истекает, TeslaWare играет в русскую рулетку с информацией пострадавшего, удаляя 10 случайных файлов.


Второй таймер, обозначенный пиктограммой черепа, отсчитывает 72 часа. Если за это время жертва не заплатит выкуп, вымогатель стирает вообще все файлы на диске C:.

Специалист не объясняет, какие именно уязвимости ему удалось выявить в коде вредоноса (так как плохие парни тоже читают Bleeping Computer), но он сообщает, что всю пострадавшую от действий шифровальщика информацию можно восстановить, не выплачивая выкуп. Абрамс рекомендует пострадавшим обращаться в специальную ветку на форуме сайта за получением помощи.

Также Абрамс обнаружил, что шифровальщик обладает несколькими неприятными функциями, которые пока не используются. Так, TeslaWare способен создавать новые сетевые папки на зараженном компьютере, которые операторы малвари могут использовать как точку входа в систему. Также шифровальщик обладает функцией NSpread, которая помогает ему копировать себя во все доступные сетевые папки, также создавая в них файл runme.pif или start.pif. Если пользователь удаленного компьютера запустит эти файлы, TeslaWare атакует и эту машину.

Подпишитесь на новости

В Москве тестируют робота для зарядки электромобилей прямо на парковке

В Москве начали испытывать мобильную зарядную станцию «Росатома»: она подъезжает к припаркованному электромобилю и пополняет батарею. Идея прекрасная: вместо поисков свободного терминала зарядка приезжает к машине. Правда, пока за передвижения робота отвечает инженер с пультом.

Подробности пилота раскрыло издание «Страна Росатом». Испытания проходят совместно с московским Дептрансом на парковке № 9080 у Триумфальной площади.

Внутри станции — накопитель на 74,6 кВт·ч, пиковая мощность зарядки постоянным током достигает 60 кВт. Согласно заявленным характеристикам, батарею электромобиля средней ёмкости можно зарядить с 10 до 90% примерно за полчаса.

После сеанса станция может отправиться к следующей машине, если осталось хотя бы 20 кВт·ч энергии. Если запаса недостаточно — возвращается на собственную подзарядку.

Следующий этап — автономное передвижение и вызов через приложение «Метро Москвы». Ориентироваться станция будет с помощью цифровой карты, компьютерного зрения, стереокамеры, лидара и инерциальной системы. Привязку к GPS разработчики использовать не планируют.

Городские испытания продлятся до конца 2026 года. В 2027-м разработку рассчитывают доработать, сертифицировать и подготовить к серийному производству.

RSS: Новости на портале Anti-Malware.ru