



Шифровальщик TeslaWare играет в русскую рулетку с файлами своих жертв

Шифровальщик TeslaWare играет в русскую рулетку с файлами своих жертв

Шифровальщик TeslaWare играет в русскую рулетку с файлами своих жертв

Специалисты компании Emsisoft обнаружили нового вымогателя, TeslaWare, о котором сообщили основателю ресурса Bleeping Computer Лоренсу Абрамсу (Lawrence Abrams), а тот изучил малварь более внимательно.

Абрамс пишет, что в настоящее время TeslaWare активно рекламируется на черном рынке, где продается за 35-70 евро (в зависимости от степени кастомизации). Для рекламы шифровальщика используются красивые постеры, рассказывающие обо всех характеристиках и особенностях малвари. Однако исследователь отмечает, что эти постеры являются более продвинутыми, чем сам вымогатель. Так, разработчики TeslaWare уверяют, что вредонос использует AES-256 шифрование, не обнаруживается антивирусными продуктами и надежно шифрует файлы, и оба последних утверждения ложны, пишет xakep.ru.

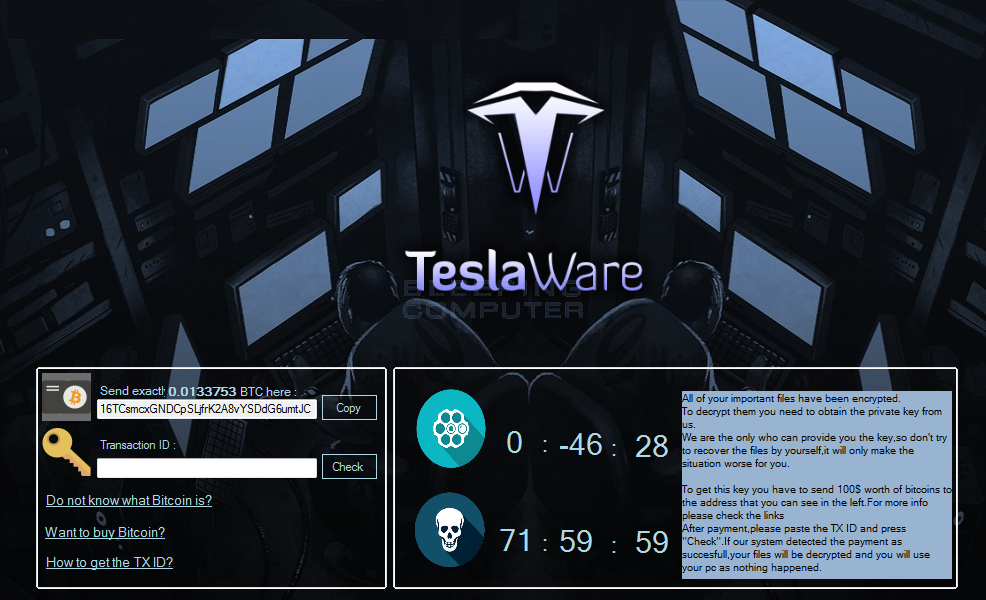
Тем не менее, файлы вымогатель действительно шифрует и, хуже того, удаляет. Так, по окончании шифрования TeslaWare отображает экран блокировки сразу с двумя таймерами. Первый таймер, обозначенный пиктограммой револьверного барабана, начинает отсчет с 59 минут. Когда это время истекает, TeslaWare играет в русскую рулетку с информацией пострадавшего, удаляя 10 случайных файлов.


Второй таймер, обозначенный пиктограммой черепа, отсчитывает 72 часа. Если за это время жертва не заплатит выкуп, вымогатель стирает вообще все файлы на диске C:.

Специалист не объясняет, какие именно уязвимости ему удалось выявить в коде вредоноса (так как плохие парни тоже читают Bleeping Computer), но он сообщает, что всю пострадавшую от действий шифровальщика информацию можно восстановить, не выплачивая выкуп. Абрамс рекомендует пострадавшим обращаться в специальную ветку на форуме сайта за получением помощи.

Также Абрамс обнаружил, что шифровальщик обладает несколькими неприятными функциями, которые пока не используются. Так, TeslaWare способен создавать новые сетевые папки на зараженном компьютере, которые операторы малвари могут использовать как точку входа в систему. Также шифровальщик обладает функцией NSpread, которая помогает ему копировать себя во все доступные сетевые папки, также создавая в них файл runme.pif или start.pif. Если пользователь удаленного компьютера запустит эти файлы, TeslaWare атакует и эту машину.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru