



Электронные сигареты опасны для компьютеров

Электронные сигареты опасны для компьютеров

Электронные сигареты опасны для компьютеров

Исследователи обнаружили еще один способ использования электронных сигарет – на этот раз он не вредит напрямую здоровью. С помощью небольших изменений они могут превратиться в хакерский инструмент.

Для подзарядки электронных сигарет используется подключение по USB, если в электронную сигарету добавить небольшую микросхему, то компьютер распознает устройство, как клавиатуру и будет исполнять полученные команды, пишет dailymail.co.uk.

Популярность электронных сигарет очень высока, при этом в обществе активно обсуждается вопрос вреда здоровью наносимый вейперам в сравнении с традиционными сигаретами. Кто победит не ясно, но у электронных сигарет добавился жирный минус – риск нанесения вреда компьютерной системе.

Открытие было сделано исследователем по информационной безопасности Россом Бевингтоном. Который сообщил, что модифицированная электронная сигарета может получить доступ к сетевому трафику и выдавая себя за клавиатуру отправлять команды, записанные в скрипте.

«Атака, проводимая с помощью электронной сигареты по типу очень похожа на PoisonTap, которую можно провести даже на заблокированную систему» - говорит Росс.

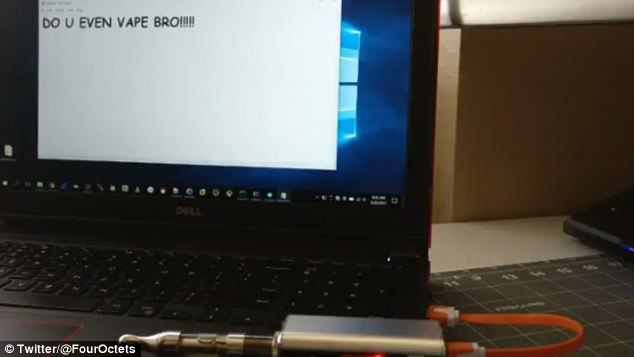
Еще один исследователь информационной безопасности, известный под ником FourOctets, опубликовал в Twitter видео на котором продемонстрировал процесс атаки. FourOctets держит в руках электронную сигарету, и подключает ее в USB-разъем. После чего на компьютере выполняется записанный в электронной сигарете скрипт и на рабочем столе появляется надпись «DO YOU EVEN VAPE BRO», ее цель продемонстрировать уровень опасности, которую несет подобная атака.


FourOctets не стал останавливаться на достигнутом и показал, как с помощью небольшого кода из 20 строк на компьютер могут быть загружены вредоносные программы.

Хакеры надели маски ChatGPT и DeepSeek для атак на российские сайты

Злоумышленники маскируют вредоносные запросы к веб-приложениям российских компаний под трафик популярных ИИ-ассистентов. По данным Solar WAF, в ход пошли имена DeepSeek, ChatGPT, Perplexity, Claude и Grok. Для маскировки атакующие подменяют HTTP-заголовок User-Agent, по которому сервер определяет обращающееся к нему приложение.

В запросах указывались значения DeepSeekBot, ChatGPT-User, Perplexity-User, Claude-User и GrokBot. Однако за громкими названиями скрывались сканирование уязвимостей и попытки атак.

Первые подобные обращения специалисты зафиксировали 12 августа 2026 года под видом DeepSeekBot. С 27 августа к маскараду присоединились остальные ассистенты. В июне и июле трафика с такими идентификаторами в анализируемой выборке Solar WAF не наблюдалось.

Главный расчёт злоумышленников строится на доверии. Владельцы сайтов всё чаще воспринимают ИИ-агентов как источник клиентов, лидов и полезного трафика, поэтому могут применять к ним менее строгие правила. Проблема в том, что User-Agent не является удостоверением личности: написать там ChatGPT-User способен кто угодно.

Согласно данным «Солара», в 53% выявленных случаев злоумышленники пытались проводить DNS Rebinding, способный заставить систему обращаться к внутренним ресурсам. Ещё 12% запросов были связаны с попытками утечки данных, 4% — с Path Traversal для доступа к файлам за пределами разрешённых каталогов. Остальные 31% включали другие техники, в том числе старые добрые SQL-инъекции.

Эксперты прогнозируют дальнейшее усложнение атак с применением ИИ, включая уникальные сценарии, которые могут не распознаваться сигнатурами.

RSS: Новости на портале Anti-Malware.ru