



Более чем 800 приложений Google Play заражены вирусом Xavier

Более чем 800 приложений Google Play заражены вирусом Xavier

Более чем 800 приложений Google Play заражены вирусом Xavier

Исследователи компании Trend Micro рассказали об обнаружении в официальном каталоге приложений новой угрозы. Суммарно аналитики нашли более 800 приложений, содержащих вредоносную рекламную библиотеку, которая может использоваться для установки дополнительных программ, слежки за пользователями и хищения информации.

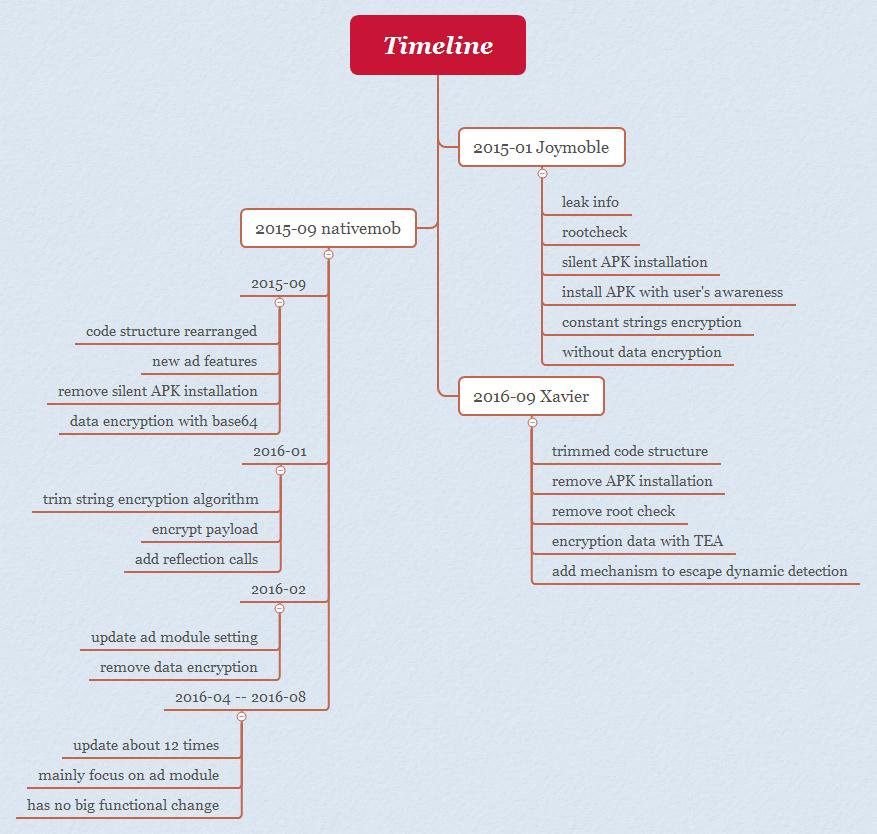
Xavier является частью семейства малвари AdDown, которое появилось еще в 2015 году. Первая обнаруженная исследователями версия носила название Joymobile, и она уже была способна удаленно выполнять произвольный код. Однако эта adware-библиотека в основном занималась установкой дополнительных APK, причем без ведома владельца устройства (если устройство рутованное), пишет xakep.ru.


Как можно увидеть на иллюстрации выше, последующие версии AdDown получили больше функций. Теперь Xavier – это не просто рекламная библиотека, способная устанавливать дополнительные приложения. Малварь научилась избегать обнаружения, уходя как от статического, так и от динамического анализа. Xavier умеет удаленно выполнять произвольный код, который получает с управляющего сервера, а также похищает пользовательские данные, в числе которых ID и модель устройства, версия ОС, данные о производителе устройства, стране использования и операторе связи, email-адрес владельца, список установленных приложений и так далее.

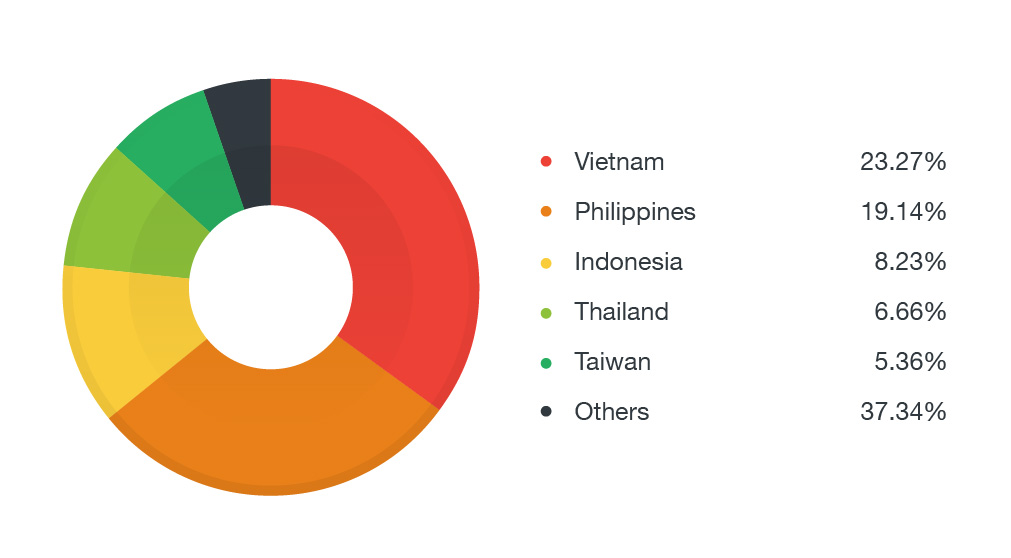
Суммарно зараженные приложения были загружены миллионы раз, и угроза скрывалась в самых разных программах, от фоторедакторов до приложений для смены рингтона. Наибольшее число загрузок пришлось на страны Южной Азии, то есть большинство пострадавших проживают во Вьетнаме, на Филиппинах и в Индонезии.


Стараниями специалистов Trend Micro на этой неделе из Google Play были удалены 75 вредоносных приложений, содержащих Xavier.

Подпишитесь на новости

За размещение VPN могут на год лишить доступа ко всем хостингам РФ

Минцифры предлагает завести реестр лиц, размещающих на хостинге сервисы доступа к заблокированным ресурсам. Попадание в него может обернуться годовым отказом в услугах российских хостинг-провайдеров.

Такая норма, по словам пользователя Хабра freehabr, содержится в новом законопроекте о борьбе с мошенничеством.

Механика следующая: Роскомнадзор ведёт реестр, а хостеры не смогут предоставлять вычислительные мощности включённым в него лицам, обратившимся за услугой в течение года после внесения записи.

Сменить провайдера и продолжить как ни в чём не бывало не получится: ограничение привязано к клиенту.

Но формула «разместил любой VPN — получил бан» слишком широкая. В тексте есть условия: сервис должен обеспечивать доступ к ресурсам, заблокированным в России, а его владелец — не выполнить требования, на которые ссылается проект. Автоматического запрета за само использование VPN или прокси из приведённой нормы не следует.

А что с Telegram-ботом, который работает через прокси? Однозначного ответа этот фрагмент не даёт. Формулировка охватывает сети, сайты, информационные системы и программы, но применение нормы к конкретному сценарию потребует уточнений. Бизнесу здесь есть о чём спросить разработчиков документа.

Пока это только законопроект, но схема уже в целом вырисовывается: за нарушение требований к сервису обхода блокировок предлагают ограничивать возможность владельца заказывать хостинг — без оговорки, что отказ касается только самого спорного сервиса.

RSS: Новости на портале Anti-Malware.ru