



Более чем 800 приложений Google Play заражены вирусом Xavier

Более чем 800 приложений Google Play заражены вирусом Xavier

Более чем 800 приложений Google Play заражены вирусом Xavier

Исследователи компании Trend Micro рассказали об обнаружении в официальном каталоге приложений новой угрозы. Суммарно аналитики нашли более 800 приложений, содержащих вредоносную рекламную библиотеку, которая может использоваться для установки дополнительных программ, слежки за пользователями и хищения информации.

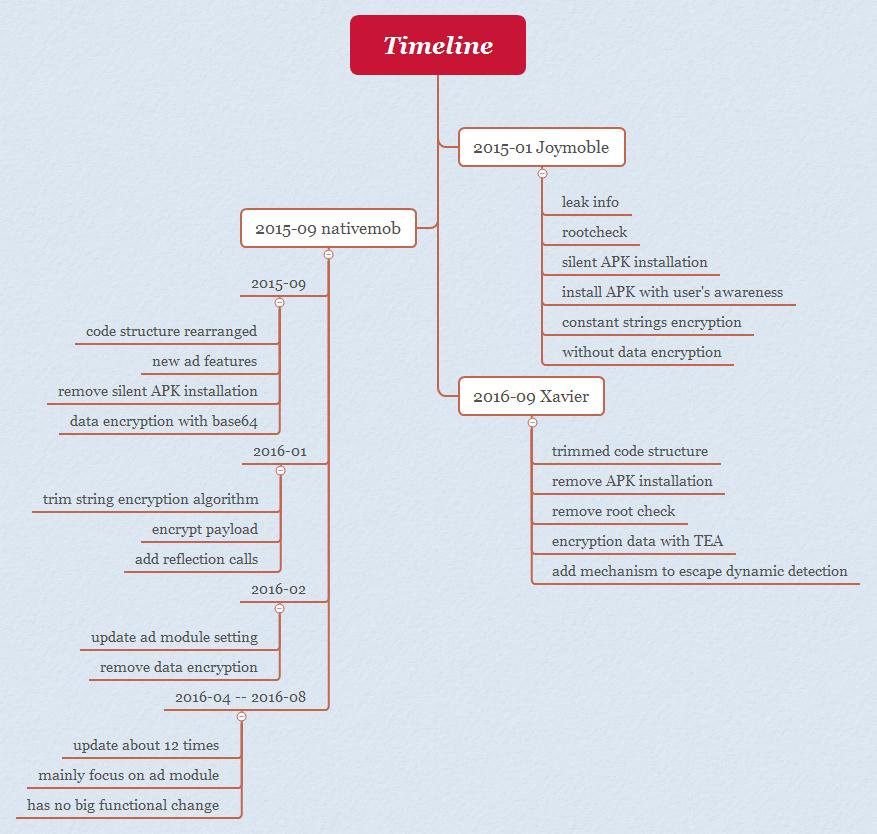
Xavier является частью семейства малвари AdDown, которое появилось еще в 2015 году. Первая обнаруженная исследователями версия носила название Joymobile, и она уже была способна удаленно выполнять произвольный код. Однако эта adware-библиотека в основном занималась установкой дополнительных APK, причем без ведома владельца устройства (если устройство рутованное), пишет xakep.ru.


Как можно увидеть на иллюстрации выше, последующие версии AdDown получили больше функций. Теперь Xavier – это не просто рекламная библиотека, способная устанавливать дополнительные приложения. Малварь научилась избегать обнаружения, уходя как от статического, так и от динамического анализа. Xavier умеет удаленно выполнять произвольный код, который получает с управляющего сервера, а также похищает пользовательские данные, в числе которых ID и модель устройства, версия ОС, данные о производителе устройства, стране использования и операторе связи, email-адрес владельца, список установленных приложений и так далее.

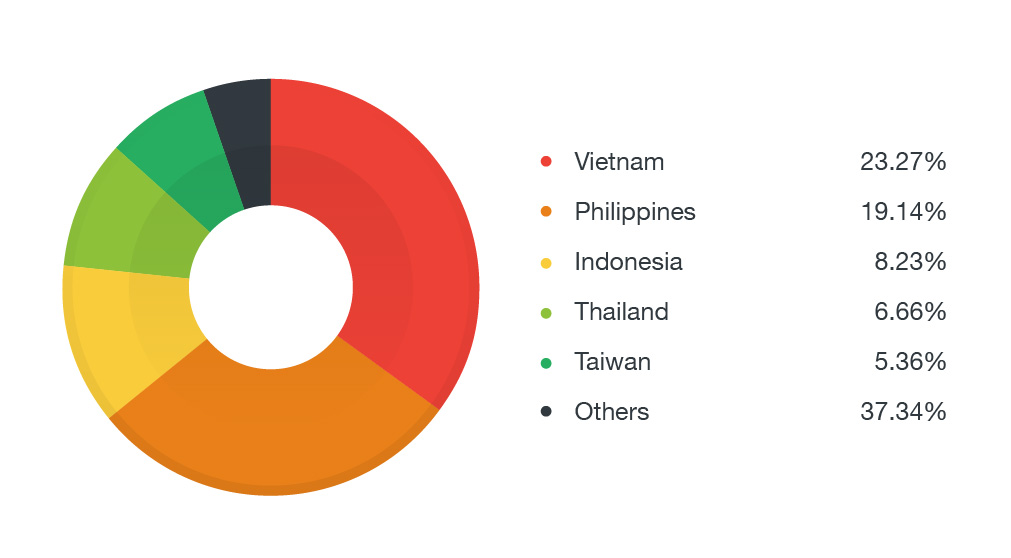
Суммарно зараженные приложения были загружены миллионы раз, и угроза скрывалась в самых разных программах, от фоторедакторов до приложений для смены рингтона. Наибольшее число загрузок пришлось на страны Южной Азии, то есть большинство пострадавших проживают во Вьетнаме, на Филиппинах и в Индонезии.


Стараниями специалистов Trend Micro на этой неделе из Google Play были удалены 75 вредоносных приложений, содержащих Xavier.

Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru