



Более чем 800 приложений Google Play заражены вирусом Xavier

Более чем 800 приложений Google Play заражены вирусом Xavier

Более чем 800 приложений Google Play заражены вирусом Xavier

Исследователи компании Trend Micro рассказали об обнаружении в официальном каталоге приложений новой угрозы. Суммарно аналитики нашли более 800 приложений, содержащих вредоносную рекламную библиотеку, которая может использоваться для установки дополнительных программ, слежки за пользователями и хищения информации.

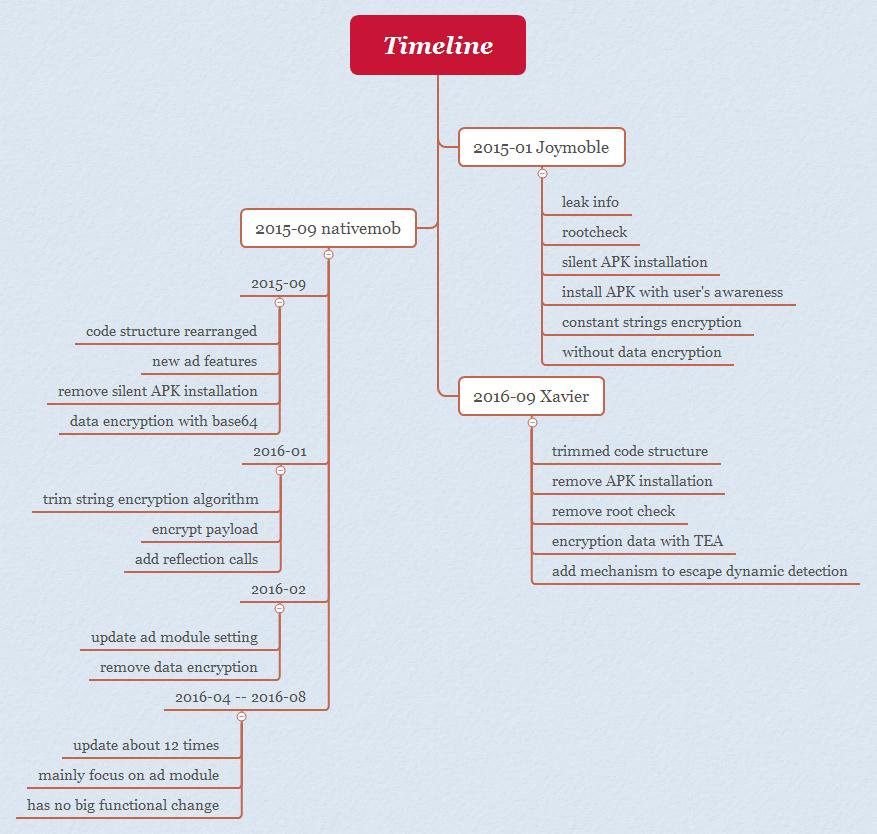
Xavier является частью семейства малвари AdDown, которое появилось еще в 2015 году. Первая обнаруженная исследователями версия носила название Joymobile, и она уже была способна удаленно выполнять произвольный код. Однако эта adware-библиотека в основном занималась установкой дополнительных APK, причем без ведома владельца устройства (если устройство рутованное), пишет xakep.ru.


Как можно увидеть на иллюстрации выше, последующие версии AdDown получили больше функций. Теперь Xavier – это не просто рекламная библиотека, способная устанавливать дополнительные приложения. Малварь научилась избегать обнаружения, уходя как от статического, так и от динамического анализа. Xavier умеет удаленно выполнять произвольный код, который получает с управляющего сервера, а также похищает пользовательские данные, в числе которых ID и модель устройства, версия ОС, данные о производителе устройства, стране использования и операторе связи, email-адрес владельца, список установленных приложений и так далее.

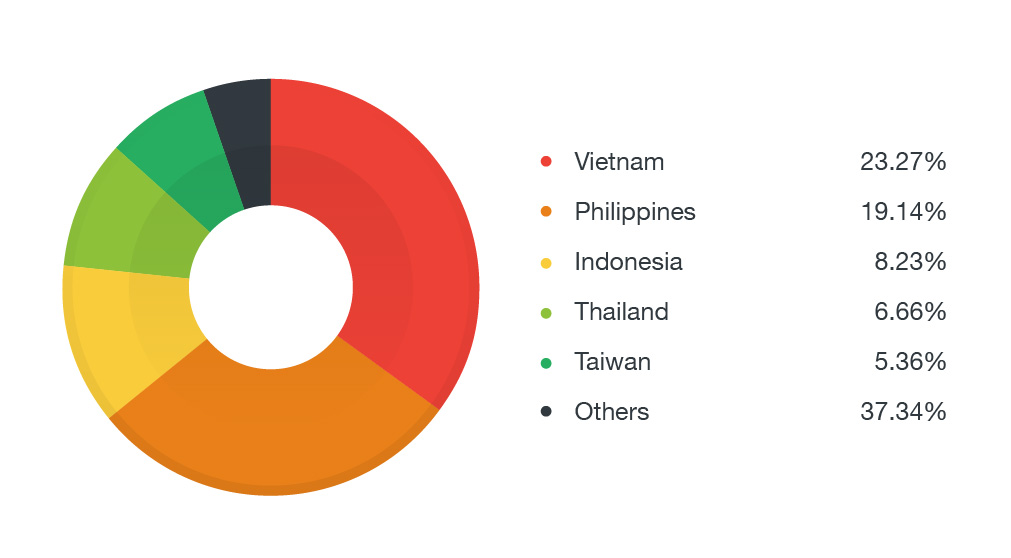
Суммарно зараженные приложения были загружены миллионы раз, и угроза скрывалась в самых разных программах, от фоторедакторов до приложений для смены рингтона. Наибольшее число загрузок пришлось на страны Южной Азии, то есть большинство пострадавших проживают во Вьетнаме, на Филиппинах и в Индонезии.


Стараниями специалистов Trend Micro на этой неделе из Google Play были удалены 75 вредоносных приложений, содержащих Xavier.

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru