



Более чем 800 приложений Google Play заражены вирусом Xavier

Более чем 800 приложений Google Play заражены вирусом Xavier

Более чем 800 приложений Google Play заражены вирусом Xavier

Исследователи компании Trend Micro рассказали об обнаружении в официальном каталоге приложений новой угрозы. Суммарно аналитики нашли более 800 приложений, содержащих вредоносную рекламную библиотеку, которая может использоваться для установки дополнительных программ, слежки за пользователями и хищения информации.

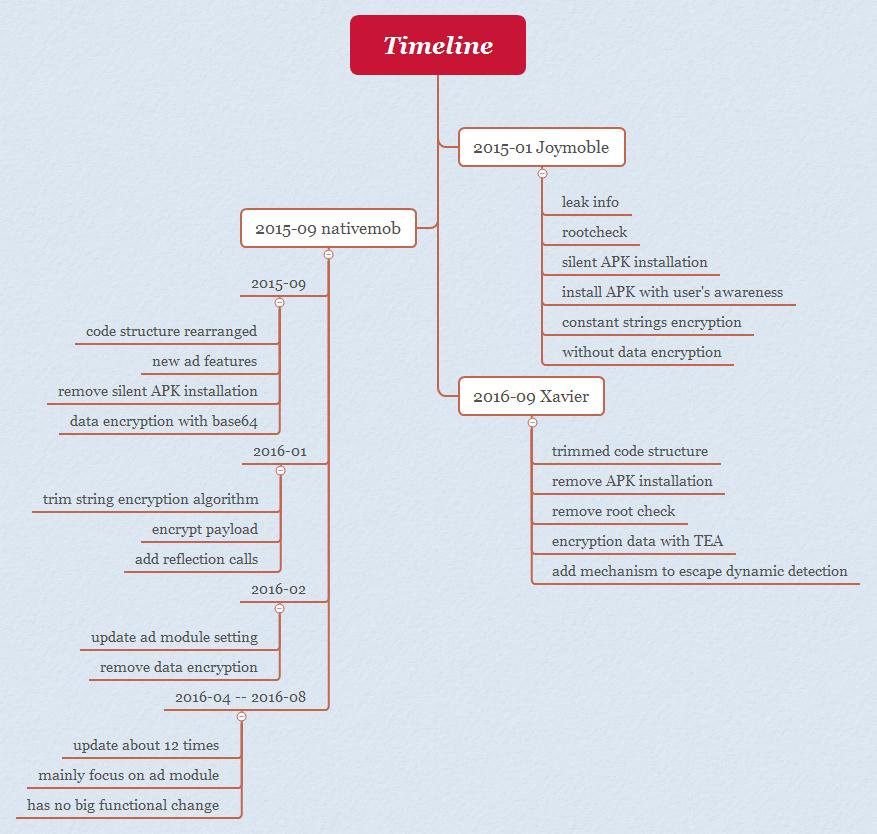
Xavier является частью семейства малвари AdDown, которое появилось еще в 2015 году. Первая обнаруженная исследователями версия носила название Joymobile, и она уже была способна удаленно выполнять произвольный код. Однако эта adware-библиотека в основном занималась установкой дополнительных APK, причем без ведома владельца устройства (если устройство рутованное), пишет xakep.ru.


Как можно увидеть на иллюстрации выше, последующие версии AdDown получили больше функций. Теперь Xavier – это не просто рекламная библиотека, способная устанавливать дополнительные приложения. Малварь научилась избегать обнаружения, уходя как от статического, так и от динамического анализа. Xavier умеет удаленно выполнять произвольный код, который получает с управляющего сервера, а также похищает пользовательские данные, в числе которых ID и модель устройства, версия ОС, данные о производителе устройства, стране использования и операторе связи, email-адрес владельца, список установленных приложений и так далее.

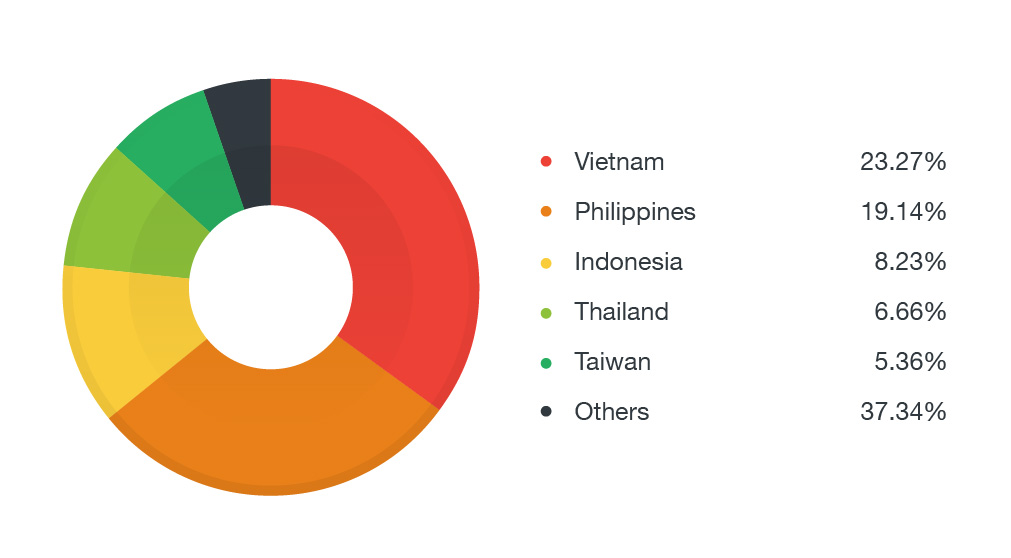
Суммарно зараженные приложения были загружены миллионы раз, и угроза скрывалась в самых разных программах, от фоторедакторов до приложений для смены рингтона. Наибольшее число загрузок пришлось на страны Южной Азии, то есть большинство пострадавших проживают во Вьетнаме, на Филиппинах и в Индонезии.


Стараниями специалистов Trend Micro на этой неделе из Google Play были удалены 75 вредоносных приложений, содержащих Xavier.

Подпишитесь на новости

Госуслуги позволят отзывать согласия на обработку данных

Нажали «Согласен», подписали бумагу и забыли, кому разрешили обрабатывать свои данные? Минцифры предлагает собрать такие разрешения на единой платформе в «Госуслугах». Инициатива входит в третий пакет мер против кибермошенников.

Законопроект опубликован для общественного обсуждения. На платформе гражданин сможет увидеть согласия, которые ранее выдавал онлайн и офлайн.

По замыслу ведомства, сервис позволит узнать, кто, как и зачем обрабатывает персональные данные. У привычной галочки появится история, которую можно проверить.

Посмотреть список — только часть идеи. Пользователям также хотят дать возможность отзывать ранее выданные согласия и сообщать о возможных нарушениях в уполномоченные органы.

Срок запуска и подробности переноса старых согласий в опубликованном описании инициативы не названы. Главная задача будущего сервиса — сделать отношения с обработчиками данных понятнее.

RSS: Новости на портале Anti-Malware.ru